

V průběhu prvních pěti kroků, které jsou popsány v článku jsme spojili virtuální sítí tři geograficky vzdálené uzly. Jeden z nich je umístěn v fyzické síti, dva ostatní — ve dvou rozptýlených datových centrech.
To nezabralo moc času, ačkoliv každý z těchto uzlů byl do sítě přidán po jednom. Co však dělat, pokud je potřeba připojit k virtuální síti ZeroTier ne jeden, ale všechny uzly v fyzické síti? Tato úloha se jednou postavila přede mnou, když jsem uvažoval o organizaci přístupu z virtuální sítě k síťové tiskárně a routeru.
Pokoušel jsem se použít výše popsaný způsob — nešlo to rychle a ne všude to bylo jednoduché. Například síťovou tiskárnu — jen tak nepřipojíte. Mikrotik — ZeroTier nepodporuje. Co dělat? Po mnoha hodinách hledání a analýze technické dokumentace jsem dospěl k závěru, že je potřeba zorganizovat síťový most.
Síťový most (také most, z angl. bridge) — síťové zařízení druhé úrovně modelu OSI, určené k propojení segmentů (subnetí) počítačové sítě do jedné sítě.
O tom, jak jsem to udělal, se chci podělit v tomto článku.
Co nás stojí, most postavit…
Nejprve jsem se, jakožto administrátor, měl rozhodnout — který uzel v síti se stane brigdžem. Po prozkoumání možností jsem pochopil, že jím může být jakékoli počítačové zařízení, které má možnost vytvořit most mezi síťovými rozhraními. Může to být jak router — zařízení nebo tak i běžný server nebo počítač.
Na začátku jsem samozřejmě zvažoval možnost použití routeru s OpenWRT. Ale vzhledem k tomu, že mi stávající Mikrotik zcela vyhovuje, i když nepodporuje integraci se ZeroTier, a příliš se mi nechtělo „tancovat s bubnem“, rozhodl jsem se jako síťový most použít počítač. Konkrétně, Raspberry Pi 3 Model B trvale připojený k fyzické síti s poslední verzí Raspbian — operačním systémem založeným na Debian Buster.
Pro zajištění organizace mostu musí být na zařízení k dispozici jeden nepoužívaný síťový interface. V mém případě byl hlavní Ethernet již využit, takže jsem zřídil druhý. K tomu jsem použil USB-Ethernet adaptér založený na čipsetu RTL8152 od společnosti Realtek.
Po připojení adaptéru k volnému portu USB, aktualizaci a restartu systému:
sudo apt update && sudo apt upgrade -y
sudo reboot
zkontroloval jsem, zda systém vidí USB Ethernet adaptér:
sudo lsusbAnalyzoval jsem získaná data
Bus 001 Device 004: ID 0bda:8152 Realtek Semiconductor Corp. RTL8152 Fast Ethernet Adapter
Bus 001 Device 003: ID 0424:ec00 Standard Microsystems Corp. SMSC9512/9514 Fast Ethernet Adapter
Bus 001 Device 002: ID 0424:9514 Standard Microsystems Corp. SMC9514 Hub
Bus 001 Device 001: ID 1d6b:0002 Linux Foundation 2.0 root hub
s potěšením jsem si všiml, že Device 004 je můj adaptér.
Dále jsem zjistil, jaký síťový interface je přiřazen tomuto adaptéru:
dmesg | grep 8152[ 2.400424] usb 1-1.3: New USB device found, idVendor=0bda, idProduct=8152, bcdDevice=20.00
[ 6.363837] usbcore: registered new interface driver r8152
[ 6.669986] r8152 1-1.3:1.0 eth1: v1.09.9
[ 8.808282] r8152 1-1.3:1.0 eth1: carrier onUkázalo se eth1 🙂 A mohu ho již nastavit a vytvořit síťový most.
Čímž jsem se i začal zabývat podle níže uvedeného algoritmu:
- Nainstaloval jsem balíčky pro správu síťového mostu:
sudo apt-get install bridge-utils - ZeroTier ONE:
curl -s https://install.zerotier.com | sudo bash - ho k existující síti ZeroTier:
sudo zerotier-cli join - Provedl jsem příkaz, který zakazuje správu IP adres a tras ZeroTier:
sudo zerotier-cli set allowManaged=0
Dále na svém síťovém kontroleru:
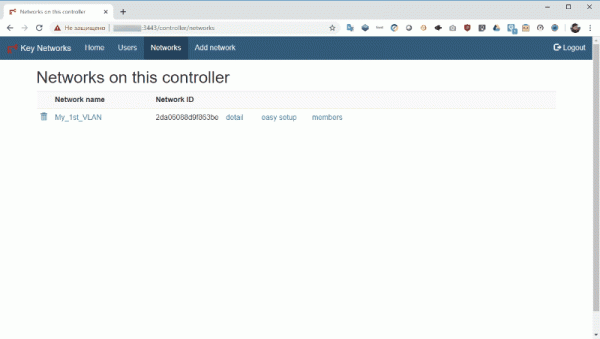
V Sítě jsem klikl na detail, našel a přešel na odkaz v4AssignMode a zakázal automatické přidělování IP adres, zrušil jsem zaškrtnutí políčka Auto-assign from IP Assignment Pool
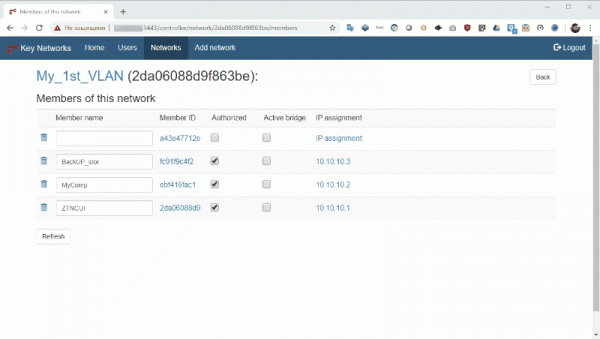
Poté jsem autorizoval připojovaný uzel, přiřadil mu název a zaškrtl políčka Autorizováno a Active Bridge. IP adresu jsem nepřiděloval.
Poté jsem se vrátil k nastavení síťového mostu na uzlu, k čemuž jsem otevřel k úpravě prostřednictvím terminálu konfigurační soubor síťových rozhraní:
sudo nano /etc/network/interfacesDo kterého jsem přidal následující řádky
auto eth1
allow-hotplug eth1
iface eth1 inet manual

auto br0
allow-hotplug br0
iface br0 inet static
        address 192.168.0.10
        netmask 255.255.255.0
        gateway 192.168.0.1
        network 192.168.0.0
        broadcast 192.168.0.255
        dns-nameservers 127.0.0.1
        bridge_ports eth1 ztXXXXXXXX
        bridge_fd 0
        bridge_maxage 0
Kde eth1 — připojený USB Ethernet adaptér, kterému nebyla přidělena IP adresa.
br0 — vytvářený síťový most s přiřazenou statickou IP adresou z rozsahu adresů mé fyzické sítě.
ztXXXXXXXX — jméno virtuálního rozhraní ZeroTier, které jsem zjistil pomocí příkazu:
sudo ifconfigPo zadání informací jsem uložit konfigurační soubor a restartoval síťové služby příkazem:
sudo /etc/init.d/networking restartPro ověření funkčnosti mostu jsem provedl příkaz:
sudo brctl show Podle získaných údajů — most byl vytvořen.
název mostu	id mostu		STP povoleno	rozhraní
br0		8000.00e04c360769	ne		eth1
							ztXXXXXXXX
Dále jsem šel na síťový řadič k zadání trasy.
K tomu jsem v seznamu uzlů sítě kliknul na odkaz Přiřazení IP síťového mostu. Dále v otevřeném okně jsem kliknul na Managed routes. Přešel jsem na novou stránku, kde jako Target uvedl 0.0.0.0/0, a jako Gateway — IP adresa síťového mostu z rozsahu adresů organizace, určená dříve. V mém případě 192.168.0.10
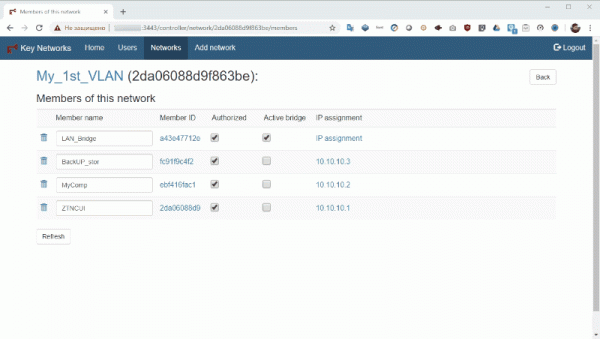
Potvrdil jsem zadané údaje a začal kontrolovat síťovou konektivitu uzlů, pingoval jsem uzel z fyzické sítě na uzel ve virtuální a naopak.
A to je vlastně vše!
Já mám, pravda, na rozdíl od prototypu, ze kterého byly pořízeny screenshoty, IP adresy uzlů virtuální sítě ze stejného rozsahu jako IP adresy uzlů ve fyzické síti. Při mostovém spojení sítí je tento model možný, hlavní je, aby se překrývaly s adresami přidělovanými DHCP serverem.
O nastavení síťového mostu na straně uzlu řízeném MS Windows a dalších distribucích Linuxu nebudu podrobně hovořit — na internetu je spousta materiálů k tomuto tématu. Co se týče nastavení na straně síťového řadiče — to je identické s výše popsaným.
Chci jen poznamenat, že Raspberry PI je cenově dostupný a pohodlný nástroj pro spojení sítí se ZeroTier, a to nejen jako stacionární řešení. Například, outsourcaři mohou použít přednastavený síťový most založený na Raspberry PI pro rychlé spojení fyzické sítě klienta s virtuálními na bázi ZeroTier.
Tímto bych chtěl tuto část vyprávění ukončit. Těším se na dotazy, ohlasy a komentáře — protože právě na jejich základě budu vytvářet obsah dalšího článku. A zatím vám navrhuji, abyste si vyzkoušeli uspořádat svou vlastní virtuální síť pomocí soukromého síťového řadiče s GUI založeného na VDS z tržiště na RUVDS. Navíc pro všechny nové klienty platí bezplatná zkušební doba — 3 dny!
->
->
->
Zdroj: habr.com
