

Kontrola veškerých informací cirkulujících v organizaci je jedním z hlavních úkolů při praktické realizaci organizačně-rozvrhových dokumentů (politika informační bezpečnosti a další interní dokumenty nižších úrovní) organizace.
Systémy prevence úniků citlivých informací z informačního systému (Data Leak Prevention, DLP) jsou většinou schopny tuto problematiku vyřešit.
Na současném trhu existuje dostatek variant těchto systémů, jako například: SearchInform DLP, Infowatch Traffic Monitor DLP, Zecurion DLP, Symantec DLP a další. Dnešní článek však bude o produktu firmy LLC «СёрчИнформ».
Kontur informační bezpečnosti SearchInform (KIB Sёрчинформ) – je to vážný a flexibilně nastavitelný programový komplex, který svým funkčním rozsahem a rozsáhlými analytickými nástroji vytváří silnou konkurenci ostatním společnostem v této oblasti. Stejně jako všechny produkty má však KIB Sёрчинформ své nevýhody, o nichž nyní bude řeč.
Obrázek 1 – Logo KIB Sёрчинформ
V KIB Sёрчинформ je jedním ze zdrojů sběru informací agent (Windows/Linux). Agent pro OS Windows, stejně jako pro OS Linux, má modulární systém sběru informací, kdy se moduly podle potřeby zapínají nebo vypínají. Prozkoumáme modul Device (kontrola externích zařízení, síťových zařízení, procesů atd.). Demosystém tohoto produktu lze oficiálně získat prostřednictvím webu výrobce (s plně funkčním rozsahem). Další kroky budou provedeny pomocí získaného licenčního klíče — verze programu EndPointController 5.51.0.9 (verze agenta 5.51.0.9).
Hlavním problémem v práci tohoto modulu je algoritmus šifrování informací na externích přenosných zařízeních. Prozkoumáme princip práce algoritmu šifrování v KIB Sёрчинформ.
Nainstalujeme agenta na pracovní stanici a nastavíme pro pracovní kontrolu externích zařízení (modul Device) v sekci „Síťové prostředí“ EndPointController 5.51.0.9
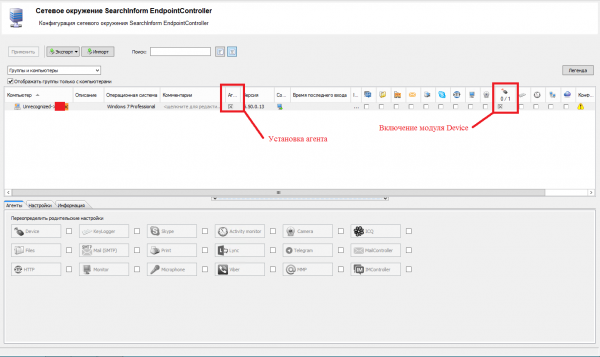
Obrázek 2 – Instalace a zapnutí modulu
Provedeme konfiguraci šifrování v nastavení modulu Device v záložce „Šifrování“: generujeme klíč a zapínáme šifrování pro všechna média (možné zapnutí šifrování pouze pro určité nosiče informací).
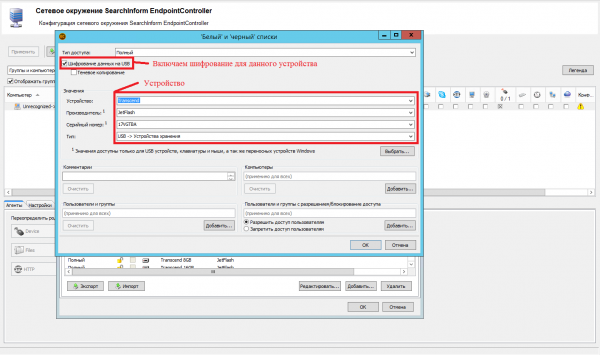
Obrázek 3 – Nastavení bílého seznamu
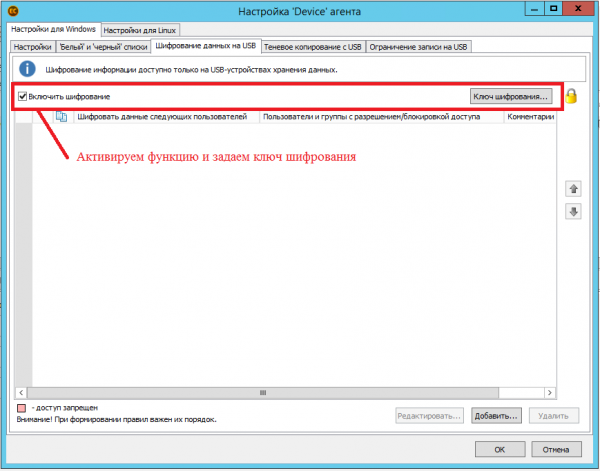
Obrázek 4 – Konfigurace šifrování
Nyní se pustíme do analýzy algoritmu šifrování souborů tímto produktem. Zkopírujeme soubory "Install.exe" a "Základy práva.rtf" z řízené pracovní stanice "WINOC" na externí přenosné medium "Přenosný disk (E:)". Jak je vidět na obrázku 5, v skryté složce "System Volume Information" byly vytvořeny objekty "Install.exe" a "Základy práva.rtf". Tímto můžeme usoudit, že složka "System Volume Information" obsahuje seznam zašifrovaných objektů na přenosném media.
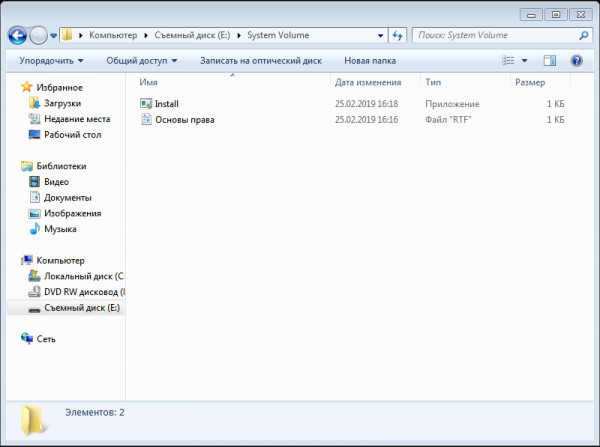
Obrázek 5 – složka "System Volume Information"
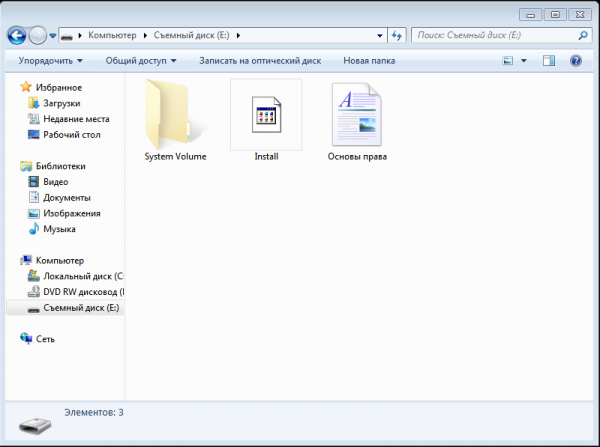
Obrázek 6 – Hlavní složka přenosného media
Jak je známé, existují tři aspekty, na kterých je postavena informační bezpečnost – integrita, dostupnost a důvěrnost. Tyto aspekty jsou porušovány použitím tohoto přístupu k šifrování, protože systémová informace o tom, zda je objekt zašifrován, by měla být umístěna v samotném záhlaví objektu.
Při aktuální konstrukci algoritmu existují možnosti náhodné modifikace/odstranění objektů složky "System Volume Information" na přenosném media, což může vést k dalšímu ztrátě původních zašifrovaných objektů, stejně jako modifikaci samotných objektů na neřízených stanicích (například: přejmenování objektu "Install.exe" ze síťové cesty "E:Install.exe" na počítači bez agenta, přičemž informační soubor programového produktu KIB Sörčinform ve složce "System Volume Information" "Install.exe" po síťové cestě "E:System Volume InformationInstall.exe" zůstává nezměněn, protože chybí agent, který by změnil pomocné informace, a otevření tohoto souboru se již stává nemožným).
Budeme doufat, že vývojář vezme v úvahu tuto nedokonalost funkce šifrování přenosných informací v produktu KIB Sörčinform a změní její algoritmus.
Zdroj: habr.com
