

Někdy by bylo zajímavé podívat se některému tvůrci virů do očí a zeptat se: proč a jak? S odpovědí na otázku „jak“ si poradíme sami, ale bylo by velmi zajímavé zjistit, co toho či onoho tvůrce škodlivého softwaru vedlo k jeho činu. Zvlášť když narazíme na takové „perly“.
Hrdina dnešního článku je zajímavý příklad šifrovacího malwaru. Byl zamýšlen, zdá se, jako další „vykořisťovatel“, ale jeho technická realizace více připomíná něčí zlý vtip. O této realizaci si dnes povíme.
Bohužel, sledování životního cyklu tohoto enkodéru je prakticky nemožné - statistiky o něm jsou příliš skromné, protože se mu, naštěstí, nedostalo širokého rozšíření. Proto necháme stranou původ, metody infekce a další zmínky. Řekneme si jen o našem setkání s Wulfric Ransomware a o tom, jak jsme pomohli uživateli zachránit jeho soubory.
I. Jak to všechno začalo
Naší antivirové laboratoři se často ozývají lidé, kteří byli postiženi šifrovacími malwaremi. Pomáháme, bez ohledu na to, jaké antivirové produkty mají nainstalované. Tentokrát se na nás obrátil člověk, jehož soubory byly zasaženy neznámým enkodérem.
Dobrý den! Byly zašifrovány soubory na file storage (samba4) s přístupem bez hesla. Podezřívám, že nákaza přišla z počítače dcery (Windows 10 s běžnou ochranou Windows Defender). Počítač dcery nebyl od té doby zapnut. Soubory jsou zašifrovány hlavně .jpg a .cr2. Rozšíření souborů po šifrování: .aef.
Dostali jsme od uživatele vzorky zašifrovaných souborů, výkupní dopis a soubor, který pravděpodobně je klíčem potřebným autorovi šifrovacího malwaru pro dešifrování souborů.
To jsou všechny naše stopy:
- 01c.aef (4481K)
- hacked.jpg (254K)
- hacked.txt (0K)
- 04c.aef (6540K)
- pass.key (0K)
Podívejme se na výkupní dopis. Kolik bitcoinů je tentokrát?
Překlad:
Pozor, vaše soubory jsou zašifrovány!
heslo je jedinečné pro váš počítač.Zaplaťte částku 0.05 BTC na bitcoinovou adresu: 1ERtRjWAKyG2Edm9nKLLCzd8p1CjjdTiF
Po zaplacení mi zašlete e-mail, přičemž přiložte soubor pass.key na Wulfric@gmx.com s oznámením o platbě.Po potvrzení vám pošlu dešifrovací nástroj pro soubory.
Můžete platit bitcoiny online různými způsoby:
— platba kreditní kartou
O bitcoinech:
Pokud máte nějaké dotazy, napište mi na Wulfric@gmx.com
Jako bonus vám ukážu, jak byl váš počítač napaden a jak se v budoucnu chránit.
Patetický vlk, povolaný ukázat oběti vážnost situace. Mohlo to však být i horší.
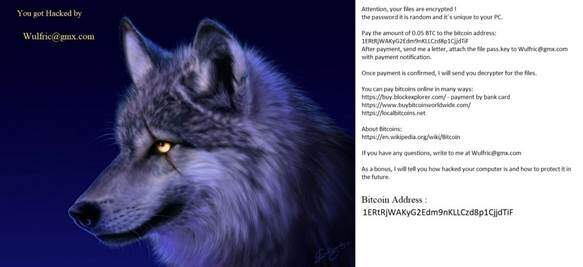
Obr. 1. -Jako bonus vám ukážu, jak chránit váš počítač v budoucnu. –Zní důvěryhodně.
II. Začínáme pracovat
Nejdříve jsme se podívali na strukturu zaslaného vzoru. Jak překvapivé, nevypadal jako soubor napadený ransomwarem. Otevíráme hexadecimální editor a koukáme. V prvních 4 bytech je původní velikost souboru, dalších 60 bytech jsou nuly. Ale to nejzajímavější je na konci:
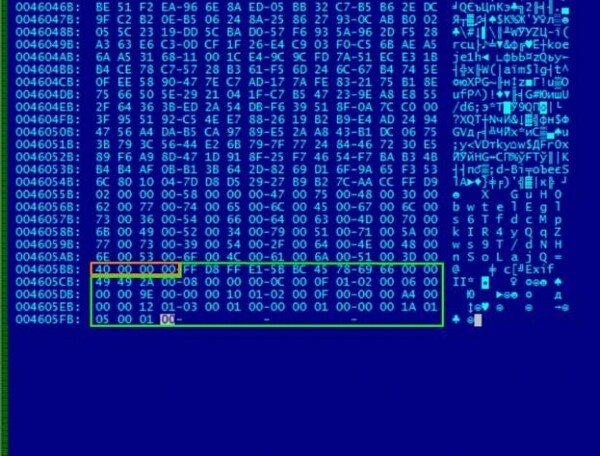
Obr. 2. Analyzujeme poškozený soubor. Co nás okamžitě zaujme?
Všechno se ukázalo být zbytečně jednoduché: 0x40 byte z hlavičky bylo přesunuto na konec souboru. Pro obnovu dat stačí je vrátit na začátek. Přístup k souboru byl obnoven, ale název zůstal zašifrován a situace je s ním složitější.
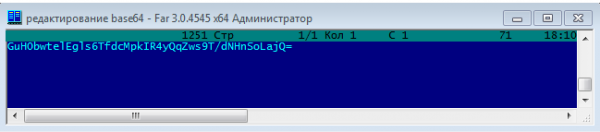
Obr. 3. Zašifrovaný název v Base64 vypadá jako nesmyslná sekvence symbolů.
Zkusíme to rozebrat pass.key, který uživatel poslal. Vidíme v něm 162- byteovou sekvenci symbolů v ASCII.
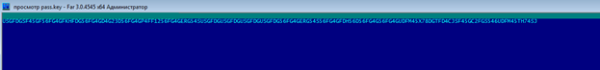
Obr. 4. 162 symbolů zanechaných na PC oběti.
Pokud se podíváme blíže, můžeme si všimnout, že se symboly opakují s určitým intervalem. To může naznačovat použití XOR, kde jsou opakování typická, a jejich frekvence závisí na délce klíče. Jakmile jsme rozdělili řetězec na 6 symbolů a proXORovali s některými variantami XOR-sekvencí, žádného smysluplného výsledku jsme nedosáhli.
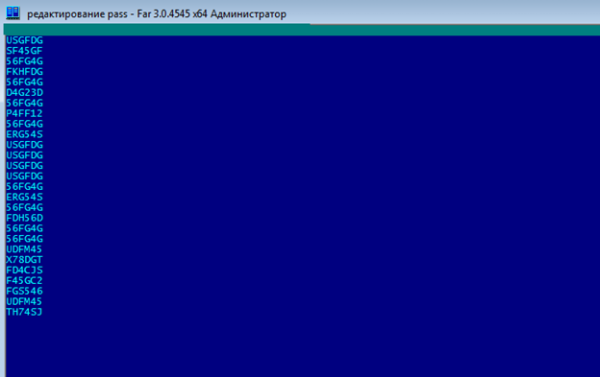
Obr. 5. Vidíte opakující se konstanty uprostřed?
Rozhodli jsme se googlit konstanty, protože proč ne! A všechny nakonec vedly k jednomu algoritmu – Batch Encryption. Po prostudování skriptu bylo jasné, že náš řetězec není nic jiného než výsledek jeho práce. Je třeba zmínit, že to rozhodně není ransomware, ale pouhý kódovač, který nahrazuje symboly 6-byteovými sekvencemi. Žádné klíče nebo jiné tajemství 🙁
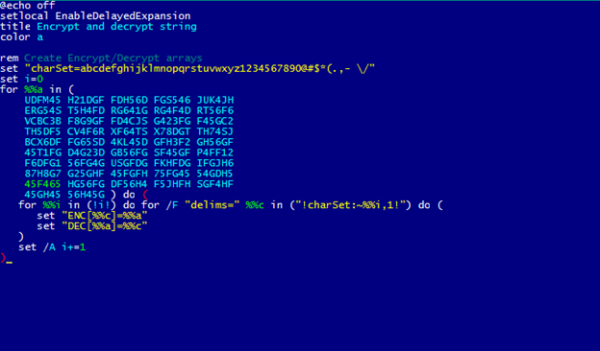
Obr. 6. Kousek originálního algoritmu neznámého původu.
Algoritmus by nefungoval, jak má, kdyby nebylo jednoho detailu:
Obr. 7. Morpheus schválen.
Pomocí inverzní substituce měníme řetězec z pass.key v textu o 27 znacích. Zvláštní pozornost zasluhuje lidský (nejspíš) text ‘asmodat’.
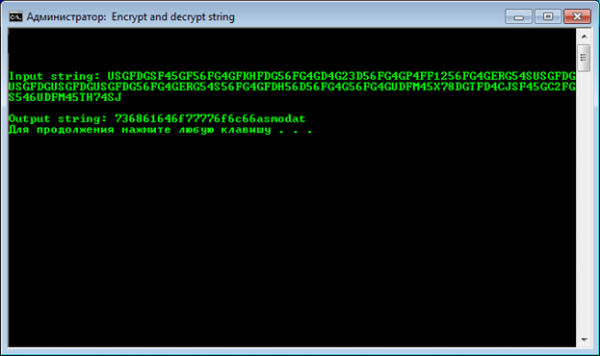
Obr. 8. USGFDG=7.
Opět nám pomůže Google. Po menším hledání nalézáme zajímavý projekt na GitHubu – Folder Locker, napsaný na .Net a využívající knihovnu ‘asmodat’ z jiného účtu na „Gitu“.
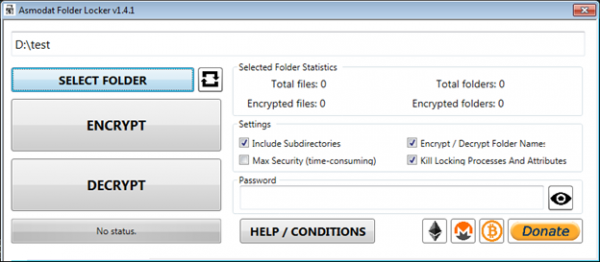
Obr. 9. Rozhraní Folder Locker. Ověřili jsme na škodlivost.
Nástroj představuje šifrovací program pro Windows 7 a vyšší, který je dostupný jako open-source. Při šifrování se používá heslo, které je potřeba pro následné dešifrování. Umožňuje práci jak s jednotlivými soubory, tak s celými adresáři.
Jeho knihovna využívá symetrický šifrovací algoritmus Rijndael v režimu CBC. Zajímavé je, že velikost bloku byla zvolena na 256 bitů – na rozdíl od standardu AES, kde je velikost omezena na 128 bitů.
Náš klíč je generován podle standardu PBKDF2. Jako heslo slouží SHA-256 zadaného řetězce v nástroji. Nyní zbývá jen nalézt tento řetězec, abychom vytvořili klíč pro dešifrování.
No, vraťme se k již dešifrovanému pass.key. Pamatujete onen řetězec s čísly a textem ‘asmodat’? Zkoušíme použít prvních 20 bytů řetězce jako heslo pro Folder Locker.
Podívejte se, funguje to! Klíčové slovo sedí a všechno se krásně dešifrovalo. Soudě podle symbolů hesla – jde o HEX-reprezentaci určitého slova v ASCII. Zkusíme zobrazení klíčového slova v textovém formátu. Dostáváme ‘shadowwolf’. Už cítíte příznaky lycantropie?
Podívejme se znovu na strukturu napadeného souboru, tentokrát již s vědomím mechanismu provozu lockera:
- 02 00 00 00 – režim šifrování názvů;
- 58 00 00 00 – délka zašifrovaného a kódovaného v base64 názvu souboru;
- 40 00 00 00 – velikost přenesené hlavičky.
Červeně a žlutě jsou zvýrazněny zašifrovaný název a přenesená hlavička.
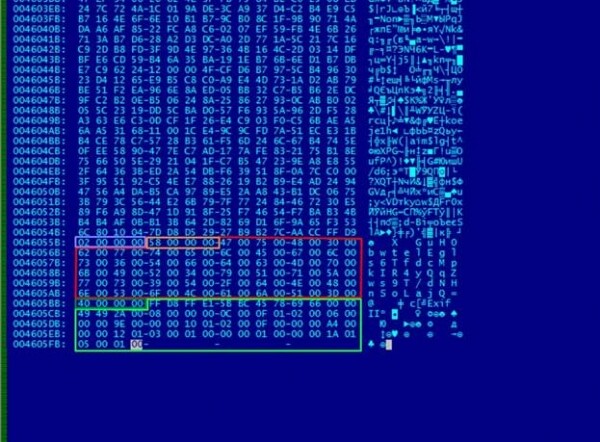
Obr. 10. Červeně je zvýrazněn zašifrovaný název, žlutě – přenesená hlavička.
A nyní porovnejme zašifrované a dešifrované názvy v šestnáctkové reprezentaci.
Struktura dešifrovaných dat:
- 78 B9 B8 2E – odpad vytvořený nástrojem (4 bajty);
- 0С 00 00 00 – délka dešifrovaného názvu (12 bajtů);
- následuje vlastní název souboru a doplnění nulami do požadované délky bloku (padding).
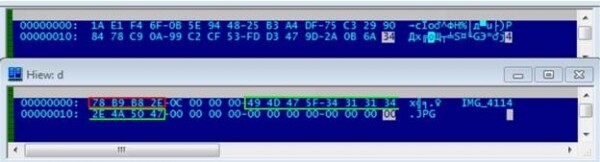
Obr. 11. IMG_4114 vypadá daleko lépe.
III. Závěry a shrnutí
Vraťme se na začátek. Nevíme, co vedlo autora Wulfric.Ransomware a jakého cíle chtěl dosáhnout. Pro běžného uživatele je však výsledek práce takového ransomwaru skutečně velkým problémem. Soubor se neotevře. Všechny názvy zmizely. Místo obvyklého obrázku se na obrazovce zobrazuje vlk. Nutí nás to číst o bitcoinech.
Pravda, tentokrát se za maskou „děsivého šifrovatele“ skrýval takový absurdní a bezhlavý pokus o vydírání, kdy útočník používá hotové programy a nechává klíče přímo na místě činu.
Mimochodem, o klíčích. Neměli jsme žádný škodlivý skript nebo trojana, podle kterého bychom mohli pochopit, jak došlo k tomu pass.key – mechanismus vzniku souboru na infikovaném PC zůstává neznámý. Ale pamatuji si, že ve svém vzkazu autor zmiňoval jedinečnost hesla. Takže, kódové slovo pro dešifrování je stejně jedinečné, jako je jedinečné uživatelské jméno shadow wolf 🙂
A přece, shadow wolf, proč a jaký máš úmysl?
Zdroj: habr.com
