

Google har præsenteret udgivelsen af webbrowseren Chrome 91. Samtidig er den stabile version af det frie projekt Chromium, som udgør grundlaget for Chrome, også tilgængelig. Chrome-browseren adskiller sig ved brug af Google-logoer, et system til at sende meddelelser ved nedbrud, moduler til afspilning af beskyttet videoinhold (DRM), et automatisk opdateringssystem og transmission af RLZ-parametre under søgning. Den næste udgave, Chrome 92, er planlagt til den 20. juli.
De primære ændringer i Chrome 91:
- Muligheden for at stoppe udførelsen af JavaScript i foldede faneblade er blevet implementeret. Chrome 85 introducerede understøttelse af gruppering af faneblade, som kan knyttes til en bestemt farve og et label. Når du klikker på labelen, foldes de relaterede faneblade sammen, og der forbliver kun én label (et yderligere klik på labelen åbner gruppen). I denne nye udgave er der blevet indført en pause i aktiviteten for foldede faneblade for at mindske CPU-belastningen og spare energi. Undtagelse gælder kun for faneblade, hvor der afspilles lyd, der bruges API Web Locks eller IndexedDB, som har en forbindelse til et USB-enhed, samt når der optages video, lyd eller indhold fra vinduer. Ændringen vil blive implementeret gradvist, begyndende med en lille procentdel af brugerne.
- Der er blevet tilføjet understøttelse af en kvante-resistent nøgleudvekslingsmetode. Kvantecomputere løser opgaven med at faktorisere heltal til primtallene betydeligt hurtigere, hvilket ligger til grund for moderne asymmetrisk krypteringsalgoritmer, der effektivt ikke kan løses på klassiske processorer. For anvendelse i TLSv1.3 er der blevet leveret en CECPQ2-plugin (Combined Elliptic-Curve and Post-Quantum 2), der kombinerer den klassiske nøgleudvekslingsmekanisme X25519 med HRSS, baseret på NTRU Prime-algoritmen, der er udviklet til post-kvante kryptosystemer.
- Understøttelsen af protokollerne TLS 1.0 og TLS 1.1 er helt ophørt, da de er blevet klassificeret som forældede af IETF (Internet Engineering Task Force). Muligheden for at tilbageføre TLS 1.0/1.1 gennem ændring af politikken SSLVersionMin er også fjernet.
- I Linux-platformene er der inkluderet brug af "DNS over HTTPS" (DoH), som tidligere er blevet introduceret til brugere på Windows, macOS, ChromeOS og Android. DNS-over-HTTPS aktiveres automatisk for brugere, der har angivet DNS-udbydere, som understøtter denne teknologi (den samme udbyder, der anvendes til DNS, bruges til DNS-over-HTTPS). For eksempel, hvis en bruger har angivet DNS 8.8.8.8 i systemindstillingerne, vil DNS-over-HTTPS-tjenesten fra Google blive aktiveret i Chrome ("https://dns.google.com/dns-query"), og hvis DNS er 1.1.1.1, vil DNS-over-HTTPS-tjenesten fra Cloudflare blive aktiv ("https://cloudflare-dns.com/dns-query") og så videre.
- Port 10080, der anvendes af Amanda backup og VMware vCenter, er blevet tilføjet til listen over forbudte netværksporte. Tidligere var portene 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061 og 6566 allerede blevet blokeret. For portene på sortlisten blokkeres afsendelse af HTTP, HTTPS og FTP-forespørgsler for at beskytte mod NAT slipstreaming-angreb, som tillader, at der ved åbning af en specielt tilrettelagt webside i browseren kan oprettes en netværksforbindelse fra angriberens server til enhver UDP- eller TCP-port på brugerens system, uanset brugen af interne adresseområder (192.168.x.x, 10.x.x.x).
- Muligheden for at konfigurere automatisk opstart af isolerede webapplikationer (PWA — Progressive Web Apps) ved brugerens login er blevet tilføjet (Windows og macOS). Automatisk opstart kan konfigureres på siden chrome://apps. Funktionaliteten testes endnu på en lille procentdel af brugerne, og for de øvrige kræver aktivering af indstillingen "chrome://flags/#enable-desktop-pwas-run-on-os-login."
- Som del af arbejdet med at ændre browserens terminologi til mere inkluderende betegnelse er filen "master_preferences" blevet omdøbt til "initial_preferences". For at opretholde kompatibilitet vil understøttelsen af "master_preferences" stadig være tilgængelig i browseren i en kort periode. Browseren har tidligere allerede fjernet brugen af ordene "whitelist", "blacklist" og "native".
- I den udvidede tilstand for beskyttelse mod farlige websteder (Enhanced Safe Browsing), hvor der aktiveres yderligere kontroller for at beskytte mod phishing, skadelig aktivitet og andre trusler på nettet, er det blevet muligt at sende uploadede filer til kontrol hos Google. Derudover er der i Enhanced Safe Browsing implementeret registrering af tokens, der er knyttet til Google-kontoen, ved identificering af phishingforsøg samt sending af værdien af Referrer-headeren til Google-servere for kontrol af omdirigering fra skadelige websteder.
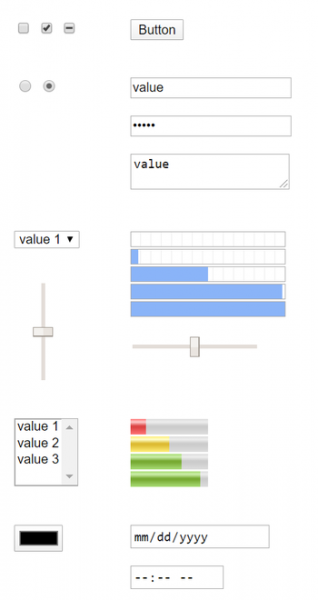
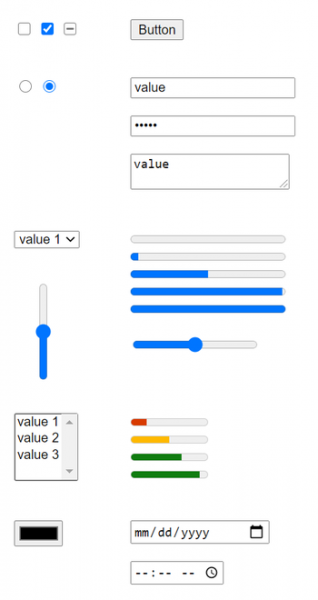
- I udgaven til Android-platformen er udseendet af webformular-elementer forbedret, hvilket er optimeret til brug på touchskærme og systemer til personer med handicap (for desktop-systemer blev designet ændret i Chrome 83). Målet med omarbejdningen var at ensarte udseendet af form-elementer og fjerne stilforskelle — tidligere var nogle form-elementer designet i overensstemmelse med elementer fra operativsystemer, mens andre var designet i overensstemmelse med de mest populære stilarter. Dette resulterede i, at forskellige elementer fungerede forskelligt på touchskærme og tilgængelighedssystemer.

- En brugerundersøgelse er blevet tilføjet, som vises ved åbning af indstillingerne for Privacy Sandbox (chrome://settings/privacySandbox).
- Ved lanceringen af Android-versionen af Chrome på tablets med større skærme er forespørgslen om desktop-versionen af webstedet sikret, i stedet for udgaven til mobile enheder. Adfærden kan ændres ved hjælp af indstillingen 'chrome://flags/#request-desktop-site-for-tablets'.
- Koden til rendering af tabeller er blevet omarbejdet, hvilket har løst problemer med forskelligt adfærd ved visning af tabeller i Chrome og Firefox/Safari.
- Behandlingen af servercertifikater fra det spanske certifikationscenter Camerfirma er blevet stoppet på grund af gentagne hændelser siden 2017 vedrørende overtrædelser af certifikatudstedelsen. Støtten til klients certifikater er bevaret, og blokeringen gælder kun for certifikater, der anvendes på websteder til HTTPS.
- Implementeringen af netværkssegmentering er fortsat for at beskytte mod metoder til at spore brugernes bevægelser mellem websteder, som er baseret på opbevaring af identifikatorer i områder, der ikke er beregnet til permanent opbevaring af oplysninger ('Supercookies'). Da ressourcer i cachen opbevares i et fælles navnerum, uafhængigt af den oprindelige domæne, kan ét websted bestemme indlæsningen af ressourcer fra et andet websted ved at kontrollere, om denne ressource findes i cachen. Beskyttelsen er baseret på anvendelsen af netværkssegmentering, hvis essens er at tilføje en ekstra binding af poster til domænet, hvorfra hovedsiden er åbnet, hvilket begrænser omfanget af cachen for tracking scripts til kun det aktuelle websted (scriptet fra iframe kan ikke kontrollere, om ressourcen blev indlæst fra et andet websted).
Prisen for segmentering er et fald i cache-effektiviteten, hvilket fører til en lille stigning i indlæsningstiden for siden (maksimalt 1,32%, men for 80% af webstederne på 0,09-0,75%). For at teste segmenteringsmodus kan browseren startes med muligheden '—enable-features=PartitionConnectionsByNetworkIsolationKey, PartitionExpectCTStateByNetworkIsolationKey, PartitionHttpServerPropertiesByNetworkIsolationKey, PartitionNelAndReportingByNetworkIsolationKey, PartitionSSLSessionsByNetworkIsolationKey, SplitHostCacheByNetworkIsolationKey'.
- En ekstern REST API VersionHistory (https://versionhistory.googleapis.com/v1/chrome) er blevet tilføjet, hvorigennem oplysninger om Chrome-versioner i relation til platforme og grene, samt historisk opdatering af browseren kan opnås.
- Det er forbudt at vise JavaScript-dialoger alert(), confirm() og prompt() i iframes indlæst fra domæner, der er forskellige fra basis-sidens domæne, hvilket vil beskytte brugerne mod, at tredjepartsscripts forsøger at vise meddelelser som om de kommer fra den primære side.
- API'en WebAssembly SIMD er stabiliseret og tilbudt som standard for at bruge vektor-SIMD-instruktioner i applikationer i WebAssembly-formatet. For at sikre platformuafhængighed tilbydes en ny 128-bit type, der kan repræsentere forskellige typer pakket data, samt flere grundlæggende vektoroperationer til behandling af pakket data. SIMD muliggør en stigning i ydeevnen gennem parallel behandling af data og vil være nyttig ved kompilation af native kode til WebAssembly.
- I Origin Trials (eksperimentelle funktioner, der kræver separat aktivering) er der tilføjet flere nye API'er. Origin Trial indebærer muligheden for at arbejde med den angivne API fra applikationer, der er indlæst fra localhost eller 127.0.0.1, eller efter tilmelding og modtagelse af et særligt token, der er gyldigt i en begrænset periode for et specifikt websted.
- WebTransport — en protokol og tilhørende JavaScript API til at sende og modtage data mellem browseren og serveren. Kommunikationskanalen etableres oven på HTTP/3 ved brug af QUIC-protokollen som transport, som igen er en overbygning oven på UDP-protokollen, der understøtter multiplexing af flere forbindelser og tilbyder krypteringsmetoder svarende til TLS/SSL.
WebTransport kan anvendes i stedet for WebSockets og RTCDataChannel, og tilbyder ekstra funktioner som organisering af transmission i flere strømme, ensrettede strømme, levering uden hensyn til rækkefølgen af pakker (out-of-order), samt pålidelige og upålidelige leveringsmetoder. Derudover kan WebTransport anvendes i stedet for Server Push-mekanismen, som Google har afskaffet i Chrome.
- Et deklarativt interface til at definere links til adskilte webapplikationer (PWA), inkluderet via parameteren capture_links i webapplikationens manifest, som tillader hjemmesider automatisk at åbne et nyt PWA-vindue ved klik på et applikationslink eller skifte til en enkelt-vindues tilstand ligesom mobile applikationer.
- API'et WebXR Plane Detection er tilføjet, hvilket giver oplysninger om flade overflader i et virtuelt 3D-miljø. Det nævnte API muliggør at undgå ressourcekrævende behandling af data opnået gennem MediaDevices.getUserMedia() ved at anvende egne implementeringer af computer vision-algoritmer. Husk, at API'et WebXR tillader en ensartet brug af forskellige klasser af virtuelle reality-enheder, fra stationære 3D-headsets til løsninger baseret på mobile enheder.
- WebTransport — en protokol og tilhørende JavaScript API til at sende og modtage data mellem browseren og serveren. Kommunikationskanalen etableres oven på HTTP/3 ved brug af QUIC-protokollen som transport, som igen er en overbygning oven på UDP-protokollen, der understøtter multiplexing af flere forbindelser og tilbyder krypteringsmetoder svarende til TLS/SSL.
- Understøttelse af WebSockets over HTTP/2 (RFC 8441) er blevet implementeret, hvilket kun gælder for sikre WebSocket-anmodninger og ved allerede etableret forbindelser med serveren via HTTP/2, hvor understøttelse af udvidelsen 'WebSockets over HTTP/2' er annonceret.
- Præcisionsbegrænsninger for værdierne fra performance.now() er standardiseret for alle understøttede platforme og tilpasset med omhu for potentiel isolering af håndterede i separate processer. For eksempel er præcisionen for behandling i ikke-isolerede kontekster reduceret fra 5 til 100 mikrosekunder på desktop-systemer.
- I desktopversioner er der mulighed for at læse filer fra udklipsholderen (det er stadig forbudt at skrive filer til udklipsholderen). async function onPaste(e) { let file = e.clipboardData.files[0]; let contents = await file.text(); }
- CSS implementerer reglen @counter-style, der gør det muligt at definere egne stilarter til tællere og mærker i nummererede lister.
- I CSS har pseudoklasserne ':host()' og ':host-context()' fået mulighed for at overføre enkelte værdier af sammensatte selektorer () ud over lister af selektorer ().
- Interface GravitySensor er tilføjet for at bestemme volumetriske (i tre koordinatakser) data fra tyngdekraftssensoren.
- API'en File System Access giver mulighed for at definere anbefalinger til valg af fil- og mappenavne, der foreslås i dialogen til oprettelse eller åbning af filer.
- I iframes indlæst fra andre domæner er det tilladt at få adgang til API WebOTP, hvis brugeren giver de relevante tilladelser. WebOTP gør det muligt at læse engangskoder, der sendes via SMS.
- Det er tilladt at dele legitimationsoplysninger for websider, der er knyttet sammen via mekanismen DAL (Digital Asset Links), der muliggør sammenkædning af Android-apps med hjemmesider for at forenkle login.
- I Service Worker er brugen af JavaScript-moduler accepteret. Når der angives typen 'module' under opkaldet af konstruktøren, vil de angivne scripts blive indlæst som moduler og være tilgængelige for import i workerens kontekst. Understøttelsen af moduler forenkler deling af kode på websider og i Service Workers.
- I JavaScript er muligheden for at kontrollere eksistensen af private felter i et objekt blevet tilføjet ved hjælp af syntaksen '#foo in obj'. class A { static test(obj) { console.log(#foo in obj); } #foo = 0; } A.test(new A()); // true A.test({}); // false
- I JavaScript er det som standard tilladt at bruge nøgleordet await på topniveau i moduler, hvilket muliggør en blidere integration af asynkrone kald i modulindlæsningsprocessen uden at pakke det ind i en 'async function'. For eksempel, i stedet for (async function() { await Promise.resolve(console.log('test')); }()); kan man nu skrive await Promise.resolve(console.log('test'));
- I JavaScript-motoren V8 er effektiviteten af skabelonkalkulering forbedret, hvilket har gjort det muligt at øge hastigheden i testen Speedometer2-FlightJS med 4,5%.
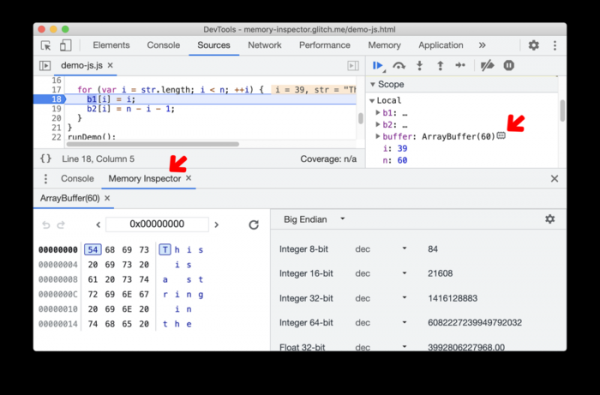
- Der er gjort en stor række forbedringer i værktøjerne til webudviklere. En ny hukommelsesinspektionsmetode (Memory inspector) er blevet tilføjet og giver muligheder for at undersøge ArrayBuffer-data og Wasm-hukommelse.

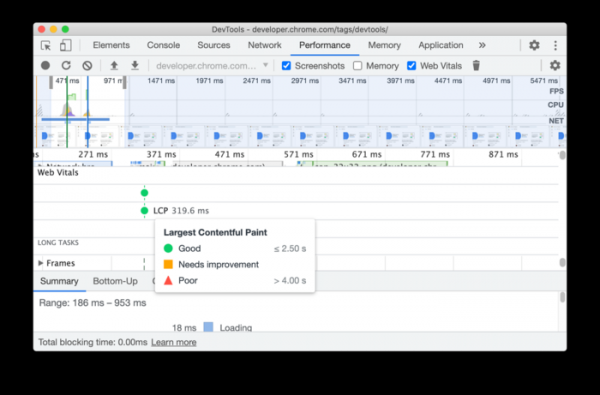
I Performance-panelet er der tilføjet en samlet indikator for ydeevne, som muliggør vurderingen af, om en hjemmeside kræver optimering eller ej.
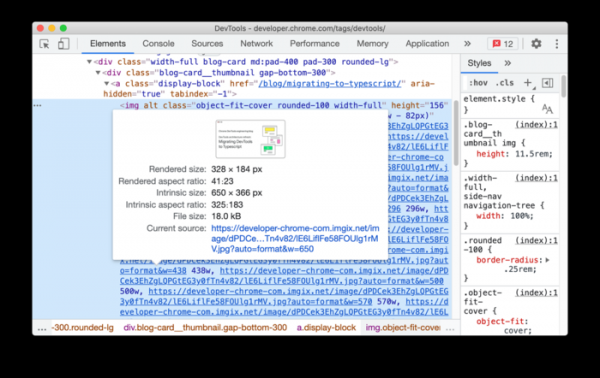
Når du forhåndsvises billeder i Elements-panelet og netværksinspektøren, vises oplysninger om billedets aspektratio, visningsparametre og filstørrelse.

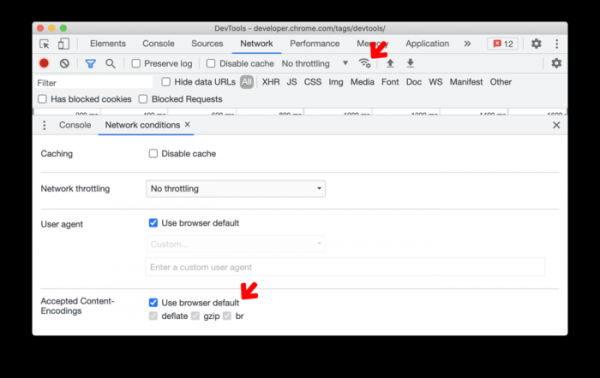
I netværksinspektøren er det nu muligt at ændre de accepterede værdier i headeren Content-Encoding.
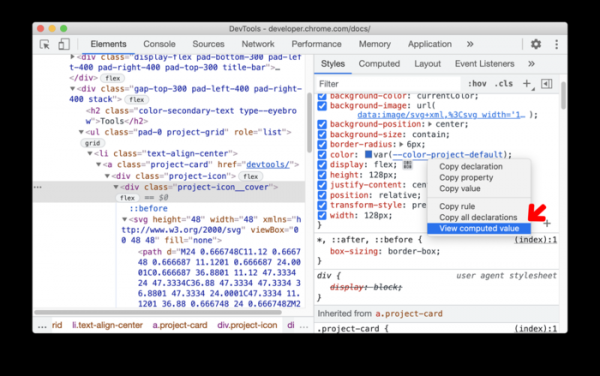
I stilpanelet er der nu mulighed for hurtigt at se den beregnede værdi ved at navigere gennem CSS-parametrene og vælge "View computed value" i kontekstmenuen.

Udover nye funktioner og fejlrettelser i den nye version er 32 sårbarheder blevet rettet. Mange af sårbarhederne blev identificeret ved automatisk testning ved hjælp af værktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Der er ikke identificeret kritiske problemer, der muliggør omgåelse af alle sikkerhedsniveauer i browseren og udførelse af kode uden for sandkassen. Som en del af belønningsprogrammet for opdagede sårbarheder har Google tildelt 21 præmier med en samlet værdi af 92.000 USD (én præmie på 20.000 USD, én præmie på 15.000 USD, fire præmier på 7.500 USD, tre præmier på 5.000 USD, tre præmier på 3.000 USD, to præmier på 1.000 USD og to præmier på 500 USD). Størrelsen på 5 af præmierne er endnu ikke fastlagt.
Kilde: opennet.ru
