

Der er udgivet en distribution af Kali Linux 2021.2, designet til at teste systemer for sårbarheder, udføre revisioner, analysere resterende information og identificere konsekvenserne af angreb fra ondsindede aktører. Alle originale værktøjer, der er skabt inden for rammerne af distributionen, distribueres under GPL-licensen og er tilgængelige gennem et offentligt Git-repository. Der er forberedt flere varianter af iso-billeder til download, som har størrelserne 378 MB, 3,6 GB og 4,2 GB. Versionerne er tilgængelige for arkitekturerne x86, x86_64, ARM (armhf og armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Som standard tilbyder vi skrivebordsmiljøet Xfce, men der understøttes også KDE, GNOME, MATE, LXDE og Enlightenment e17 som valgmuligheder.
Kali inkluderer en af de mest omfattende samlinger af værktøjer til it-sikkerhedsspecialister: fra værktøjer til test af webapplikationer og indtrængen i trådløse netværk til programmer til læsning af data fra RFID-identifikationschip. Pakken omfatter en samling exploits og over 300 specialiserede værktøjer til sikkerhedstest, såsom Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Derudover inkluderer distributionen værktøjer til at fremskynde opbrud af adgangskoder (Multihash CUDA Brute Forcer) og WPA-nøgler (Pyrit) ved hjælp af CUDA og AMD Stream teknologier, der muliggør brug af NVIDIA og AMD GPU'er til at udføre beregningsoperationer.
I den nye version:
- Der er præsenteret et værktøj kaldet Kaboxer 1.0, der muliggør distribution af applikationer, der kører i isolerede containere. En unik egenskab ved Kaboxer er, at sådanne containere med applikationer leveres via det almindelige pakkestyringssystem og installeres ved hjælp af værktøjet apt. I øjeblikket distribueres tre applikationer i form af containere i distributionen - Covenant, Firefox Developer Edition og Zenmap.
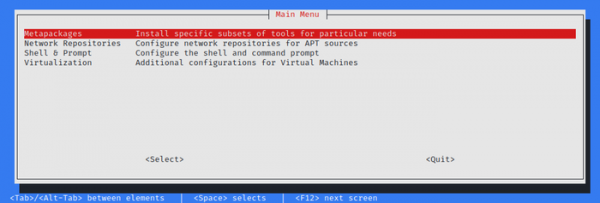
- Der er blevet foreslået et værktøj kaldet Kali-Tweaks 1.0 med en grænseflade til at forenkle konfigurationen af Kali Linux. Værktøjet gør det muligt at installere yderligere tematiske værktøjssæt, ændre kommandoprompten (Bash eller ZSH), aktivere eksperimentelle repositories og ændre indstillinger til anvendelse indeni. virtual machines.

- Backend'en er blevet fuldstændig omarbejdet for at understøtte Bleeding-Edge-grenen med de nyeste versioner af pakker.
- En patch er tilføjet til kernen for at deaktivere begrænsningen for tilslutning af behandlere til privilegerede netværksporte. At åbne en lytte-socket på porte under 1024 kræver ikke længere udvidede adgangsrettigheder.
- Nye værktøjer er blevet tilføjet:
- CloudBrute - søgning efter virksomheder, filer og applikationer i ubeskyttede cloud-miljøer.
- Dirsearch - brute force af typiske filer og mapper i skjulte stier. webserveren.
- Feroxbuster - rekursiv søgning efter indhold ved hjælp af brute force.
- Ghidra - rammeværk til reverse engineering.
- Pacu - rammeværk til undersøgelse af AWS-miljøer.
- Peirates - sikkerhedstest af infrastruktur baseret på Kubernetes.
- Quark-Engine - malware-detektor for Android.
- VSCode - kodeeditor.
- Muligheden for hurtig skift mellem en- og to-linjers kommandoprompt i terminalen er blevet tilføjet (CTRL + p).
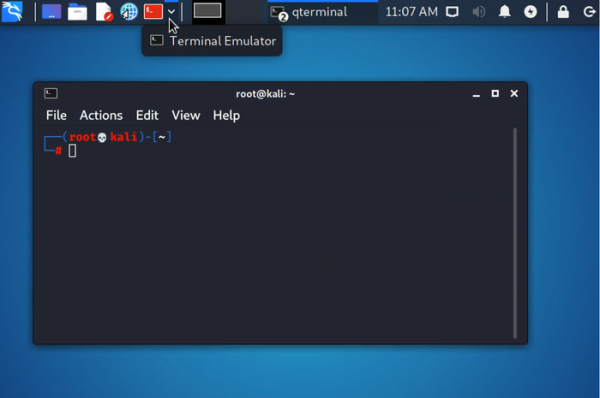
- Der brugte forbedringer i brugergrænsefladen baseret på Xfce. Mulighederne for den hurtige startmenu, der er placeret i øverste venstre hjørne, er udvidet (tilføjet menu til valg af terminal, genveje til webbrowser og tekstbehandler er som standard medtaget).

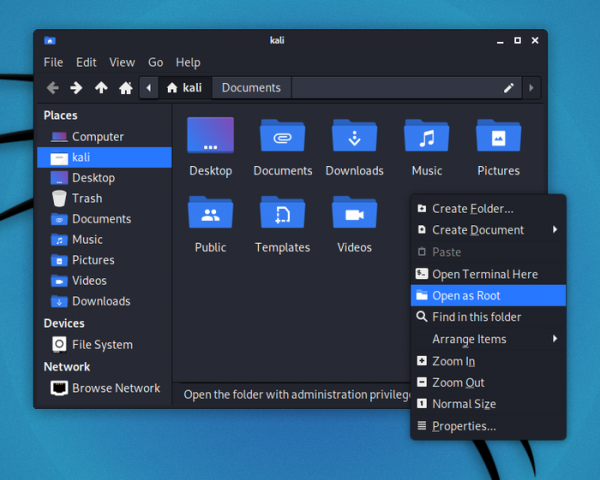
- I filhåndteringsprogrammet Thunar er der tilbudt en mulighed i kontekstmenuen for at åbne mappen med root-rettigheder.

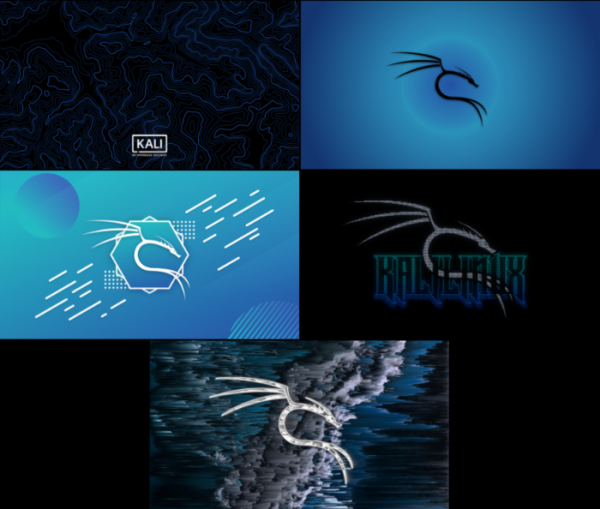
- Der tilbydes nye baggrunde til arbejdsbordet og login-skærmen.

- Der er sikret fuld support til all-in-one-enheden Raspberry Pi 400, og der er forbedret bygninger til Raspberry Pi-kort (Linux-kernen er opdateret til version 5.4.83, Bluetooth-funktionen på Raspberry Pi 4-kort er aktiveret, nye konfigureringsværktøjer kalipi-config og kalipi-tft-config er tilføjet, og første boot-tid er reduceret fra 20 minutter til 15 sekunder).
- Docker-billeder er tilføjet til ARM64- og ARM v7-systemer.
- Der er implementeret support til installation af Parallels Tools-pakken på enheder med Apple M1-chip.
- Samtidig er release af NetHunter 2021.2 blevet forberedt, en platform til mobile enheder baseret på Android med et udvalg af værktøjer til test af systemer for sårbarheder. Med NetHunter er det muligt at udføre angreb, der er specielle for mobile enheder, for eksempel ved at emulere funktionaliteten af USB-enheder (BadUSB og HID Keyboard - emulering af en netværks USB-adapter, der kan bruges til MITM-angreb eller en USB-tastatur, der udfører tegnsubstitution) og oprette falske adgangspunkter (MANA Evil Access Point). NetHunter installeres i det standardmiljø, der er designet til Android, som en chroot-billede, hvor en særligt tilpasset version af Kali Linux kører. Den nye version tilføjer support til Android 11-platformen, inkluderer patches til rtl88xxaum, har udvidet Bluetooth-support, forbedret funktionalitet med Magisk root og øget kompatibilitet med dynamisk oprettede partitioner til opbevaring.
Kilde: opennet.ru
