

Microsoft har offentliggjort distributionen af CBL-Mariner 1.0 (Common Base Linux Mariner), som er markeret som det første stabile udgivelse af projektet. CBL-Mariner udvikles som en universel grundplatform for Linux-miljøer, der anvendes i cloud-infrastruktur, edge-systemer og forskellige Microsoft-tjenester. Projektet sigter mod at forene de Linux-løsninger, der anvendes i Microsoft, og forenkle vedligeholdelsen af Linux-systemer af forskellige slags.
Distributionen tilbyder et lille standard sæt af grundpakker, der fungerer som en universel basis for opbygning af indhold til containere, vært-miljøer og tjenester, der kører i cloud-infrastrukturer og på edge-enheder. Mere komplekse og specialiserede løsninger kan skabes ved at tilføje ekstra pakker over CBL-Mariner, men basen for alle sådanne systemer forbliver uændret, hvilket forenkler vedligeholdelsen og forberedelsen af opdateringer.
For eksempel anvendes CBL-Mariner som grundlag for mini-distributionen WSLg, der leverer komponenter til det grafiske stack for at muliggøre kørsel af GUI-applikationer fra Linux i miljøer baseret på WSL2 (Windows Subsystem for Linux). Grundlaget for denne distribution forbliver uændret, og den udvidede funktionalitet realiseres ved at inkludere ekstra pakker med kompositter. serveren Weston, XWayland, PulseAudio og FreeRDP.
CBL-Mariner's build-system gør det muligt at generere både separate RPM-pakker baseret på SPEC-filer og kildekoder samt monolitiske systembilleder, der dannes ved hjælp af rpm-ostree værktøjer og opdateres atomisk uden at blive opdelt i separate pakker. Derfor understøttes der to modeller til opdatering: gennem opdatering af enkeltpakker og gennem opbygning og opdatering af hele systembilledet. Distributionen inkluderer kun de mest nødvendige komponenter og er optimeret til minimalt forbrug af hukommelse og diskplads samt for høj opstartshastighed. Distributionen er også bemærkelsesværdig ved at inkludere forskellige ekstra mekanismer til at øge sikkerheden.
Projektet anvender tilgangen 'maksimal sikkerhed som standard'. Der tilbydes mulighed for filtrering af systemopkald ved hjælp af seccomp-mekanismen, kryptering af diskpartitioner, verifikation af pakker via digital signatur. Ved standardbygning er der inkluderet beskyttelsesmetoder mod stackoverløb, bufferoverløb og problemer med formatering af strenge (_FORTIFY_SOURCE, -fstack-protector, -Wformat-security, relro). Understøttede tilstande for adresserumsrandomisering i Linux-kernen er aktiveret, samt mekanismer til beskyttelse mod angreb relateret til symboliske links, mmap, /dev/mem og /dev/kmem. For hukommelsesområder, hvor kernel- og moduldata placeres, er der indstillet en skrivebeskyttet tilstand og udførelse af kode er forbudt. Der er desuden mulighed for at forbyde indlæsning af kernelmoduler efter systeminitialisering. Til filtrering af netværkspakker anvendes værktøjet iptables.
Готовые ISO-образы не предоставляются. Подразумевается, что пользователь может сам создать образ с необходимой начинкой (cборочные инструкции предоставлены для Ubuntu 18.04). Доступен репозиторий с уже собранными RPM-пакетами, который можно использовать для компоновки собственных образов на основе файла конфигурации. В репозитории предложено около 3300 пакетов. Например, для сборки полного iso-образа достаточно выполнить: git clone https://github.com/microsoft/CBL-Mariner.git cd CBL-Mariner/toolkit sudo make iso REBUILD_TOOLS=y REBUILD_PACKAGES=n CONFIG_FILE=./imageconfigs/full.json
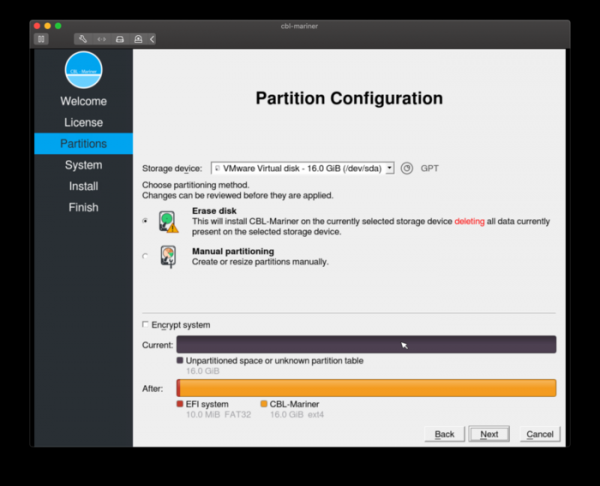
Til styring af tjenester og opstart anvendes systemmanageren systemd. Pakkehåndterere RPM og DNF (version tdnf fra vmWare) leveres til pakkehåndtering. SSH-serveren aktiveres ikke som standard. Der tilbydes en installationsprogram til installation af distributionen, som kan fungere i både tekst- og grafiske tilstande. Installationsprogrammet giver mulighed for installation med et komplet eller basis sæt pakker, og det tilbyder et interface til valg af diskpartition, valg af værtsnavn og oprettelse af brugere.
Kilde: opennet.ru
