

Google har præsenteret udgivelsen af webbrowseren Chrome 92. Samtidig er den stabile udgave af det frie projekt Chromium tilgængelig, som er grundlaget for Chrome. Browseren Chrome adskiller sig ved brugen af Googles logo, muligheden for at sende meddelelser ved nedbrud, moduler til afspilning af beskyttet videoinhold (DRM), et automatisk opdateringssystem og overførsel af RLZ-parametre under søgning. Den næste udgave af Chrome, 93, er planlagt til den 31. august.
De vigtigste ændringer i Chrome 92:
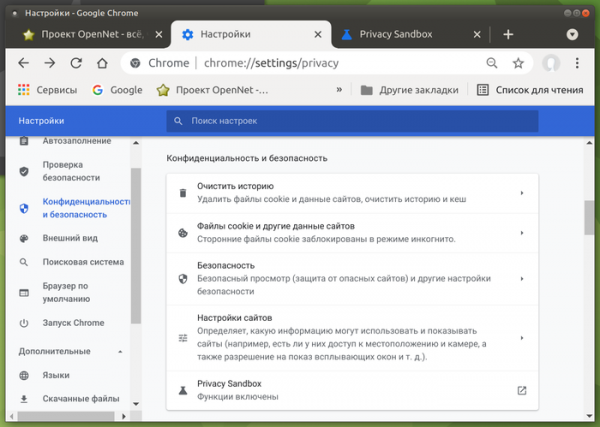
- Indstillingerne har fået værktøjer til at styre aktiveringen af komponenter til Privacy Sandbox. Brugeren får mulighed for at deaktivere teknologien FLoC (Federated Learning of Cohorts), som Google udvikler for at erstatte cookies, der sporer brugerens bevægelser, med "kohorter", der gør det muligt at identificere brugere med lignende interesser uden at identificere enkeltpersoner. Kohorterne beregnes i browseren ved hjælp af maskinlæringsalgoritmer, der anvendes på data om brugerens besøgshistorik og det indhold, der åbnes i browseren.

- For brugere af desktop-systemer er back-forward-cachen som standard aktiveret, hvilket sikrer øjeblikkelig navigation ved brug af knapperne "Tilbage" og "Frem" eller ved at navigere til tidligere besøgte sider på det nuværende websted. Tidligere var back-forward-cachen kun tilgængelig i versionen til Android-platformen.
- Isoleringen af websites og udvidelser i forskellige processer er blevet styrket. Tidligere sikrede Site Isolation-mekanismen isoleringen af websites fra hinanden i forskellige processer samt adskillelsen af alle udvidelser i en separat proces, men i den nye udgave er browserudvidelser nu også opdelt imellem hinanden ved at placere hver udvidelse i en separat proces, hvilket har skabt endnu en barriere mod skadelige udvidelser.
- Ydelsen og effektiviteten af phishing-detektion er blevet markant forbedret. Hastigheden ved identifikation af phishing baseret på lokal billedanalyse er i halvdelen af tilfældene steget op til 50 gange, og i 99% af tilfældene er det hurtigere mindst 2,5 gange. Den gennemsnitlige tid til klassificering af phishing via billeder er faldet fra 1,8 sekunder til 100 ms. Samlet set er CPU-belastningen fra alle renderingsprocesser blevet reduceret med 1,2%.
- Portene 989 (ftps-data) og 990 (ftps) er nu tilføjet til listen over blokerede netværksporte. Tidligere blev portene 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 og 10080 allerede blokeret. For portene på sort listen blokeres HTTP-, HTTPS- og FTP-anmodninger for at beskytte mod NAT slipstreaming-angreb, der gør det muligt at oprette et netværksforbindelse fra angriberens server til enhver UDP- eller TCP-port på brugerens system, selv når der anvendes interne IP-adresser (192.168.x.x, 10.x.x.x).
- Der er indført krav om to-faktor-godkendelse for udviklere ved offentliggørelse af nye udvidelser eller opdateringer i Chrome Web Store.
- Der er sikret, at allerede installerede udvidelser i browseren bliver deaktiveret, hvis de er fjernet fra Chrome Web Store-kataloget på grund af overtrædelser af reglerne.
- Når der sendes DNS-anmodninger, skal der ved anvendelse af klassiske DNS-servere ud over 'A' og 'AAAA'-poster også nu anmodes om DNS-posten 'HTTPS', som sender parametre, der muliggør hurtigere oprettelse af HTTPS-forbindelser, såsom protokolindstillinger, nøgler til TLS ClientHello-kryptering, og en liste over alias-underdomæner. IP-adresser Fra iframe-blokke, der indlæses fra
- , som ikke er fra den aktuelle sides domæne, er det forbudt at kalde JavaScript-dialogerne window.alert, window.confirm og window.prompt. Ændringen vil beskytte brugerne mod misbrug, der omhandler forsøg på at præsentere en ekstern meddelelse som en anmodning fra hovedwebstedet. domænerPå den nye fane-side vises en liste over de mest eftertragtede dokumenter, der er gemt på Google Drive.
- Der er nu mulighed for at ændre navn og ikon for PWA-apps (Progressive Web Apps).
- For et lille tilfældigt antal webformularer, der er relateret til indtastning af adresse eller kreditkortnummer, vil autofuldførelsesforslag blive deaktiveret som et eksperiment.
- I desktop-versionen er muligheden for billedsøgning (punktet 'Find billede' i kontekstmenuen) ændret så den bruger Google Lens i stedet for den almindelige Google søgemaskine. Når brugeren klikker på den relevante knap i kontekstmenuen, bliver de omdirigeret til en separat webapplikation.
- I desktop-versionen er muligheden for billedsøgning (punktet 'Find billede' i kontekstmenuen) oversat til at bruge Google Lens-tjenesten i stedet for den almindelige Google søgemaskine. Ved at klikke på den relevante knap i kontekstmenuen vil brugeren blive omdirigeret til en separat webapplikation.
- I grænsefladen for "inkognito"-tilstand er links til besøgs historie skjult (links er ubrugelige, da de førte til at åbne en side med information om, at historien ikke indsamles).
- Der er tilføjet nye kommandoer, der kan tolkes ved indtastning i adressefeltet. For eksempel, for at få knappen til hurtig adgang til siden for sikkerhedstjek af adgangskoder og udvidelser, er det tilstrækkeligt at skrive "safety check", og for at gå til indstillingerne for sikkerhed og synkronisering skal man skrive "manage security settings" og "manage sync".
- Specifikke ændringer i Chrome-versionen til Android:
- Der er implementeret en ny tilpasselig knap kaldet "Magic Toolbar", der viser forskellige genveje valgt ud fra brugerens aktuelle aktivitet og inkluderer links, der sandsynligvis vil være nyttige i øjeblikket.
- Implementeringen af den maskinlæringsmodel, der kører på enheden for at identificere phishingforsøg, er blevet opdateret. Ved identificering af phishingforsøg vil browseren nu, ud over at vise en advarselside, også sende oplysninger til den eksterne tjeneste Safe Browsing om versionen af maskinlæringsmodellen, den beregnede vægt for hver kategori og flaget for anvendelse af den nye model.
- Indstillingen "Vis forslag til lignende sider, når en side ikke kan findes" er blevet fjernet, hvilket førte til anbefaling af lignende sider baseret på forespørgslen til Google, hvis siden ikke kunne findes. Denne indstilling var tidligere allerede blevet fjernet fra desktopversionen.
- Anvendelsen af site-isolering i separate processer er blevet udvidet. Af hensyn til ressourceforbrug blev kun store udvalgte websteder tidligere lagt i separate processer. I den nye version vil isoleringen også blive anvendt på websteder, hvor brugeren er logget ind med autentificering via OAuth (f.eks. tilslutning via Google-konto) eller som sender HTTP-headeren Cross-Origin-Opener-Policy. For dem, der ønsker at aktivere isolering i separate processer for alle websteder, er der en indstilling "chrome://flags/#enable-site-per-process".
- Indbyggede beskyttelsesmekanismer i V8-motoren mod angreb via sidekanaler, såsom Spectre, er blevet deaktiveret, da de ikke anses for at være så effektive som isolering af websteder i separate processer. I desktopversionen blev de nævnte mekanismer allerede deaktiveret i udgivelsen af Chrome 70.
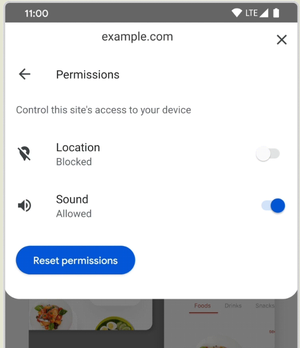
- Adgangen til siteindstillinger som mikrofon, kamera og placering er blevet forenklet. For at se listen over tilladelser skal du blot klikke på låsesymbolet i adresselinjen og vælge sektionen «Permissions».

- I Origin Trials (eksperimentelle funktioner, der kræver separat aktivering) er der tilføjet flere nye API'er. Origin Trial indebærer muligheden for at arbejde med den angivne API fra applikationer, der er indlæst fra localhost eller 127.0.0.1, eller efter tilmelding og modtagelse af et særligt token, der er gyldigt i en begrænset periode for et specifikt websted.
- API File Handling, der gør det muligt at registrere webapplikationer som filbehandlere. For eksempel kan en webapplikation, der kører i PWA (Progressive Web Apps) mode med en teksteditor, registrere sig som en behandler for «.txt» filer, hvorefter den kan bruges i den systemmæssige filhåndtering til at åbne tekstfiler.

- API Shared Element Transitions, der gør det muligt at bruge de effekter, som browseren leverer, til at visualisere tilstandsovergang i en-sides (SPA, single-page applications) og multi-sides (MPA, multi-page applications) webapplikationer.
- API File Handling, der gør det muligt at registrere webapplikationer som filbehandlere. For eksempel kan en webapplikation, der kører i PWA (Progressive Web Apps) mode med en teksteditor, registrere sig som en behandler for «.txt» filer, hvorefter den kan bruges i den systemmæssige filhåndtering til at åbne tekstfiler.
- I CSS-reglen @font-face er der tilføjet parameteren size-adjust, som muliggør skalering af glyph-størrelser for en bestemt skrifttype uden at ændre værdien af CSS-egenskaben font-size (området under symbolet forbliver det samme, men størrelsen på glyphen ændres i dette område).
- I JavaScript er der blevet implementeret en metode 'at()' i objekterne Array, String og TypedArray, der muliggør relativ indeksering (den relative position angives som indeks i arrayet), herunder ved angivelse af negative værdier i forhold til slutningen (f.eks. vil "arr.at(-1)" returnere det sidste element i arrayet).
- I JavaScript-konstruktøren Intl.DateTimeFormat er der tilføjet en egenskab dayPeriod, som gør det muligt at vise omtrentligt tidspunkt på dagen (morgen, aften, dag, nat).
- Når du bruger objekter SharedArrayBuffers, der tillader oprettelse af arrays i delt hukommelse, kræves nu definitionen af HTTP-headerne Cross-Origin-Opener-Policy og Cross-Origin-Embedder-Policy, uden hvilke anmodningen vil blive blokeret.
- I API Media Session er der tilføjet handlinger som «togglemicrophone», «togglecamera» og «hangup», som gør det muligt for websteder, der implementerer videokonferencesystemer, at knytte deres egne behandlere til knapperne tilslukning/tænding af mikrofon, tilslukning/tænding af kamera og afslutning af opkald i interfacebilledet billed-i-billede.
- I API Web Bluetooth er der tilføjet muligheden for at filtrere de fundne Bluetooth-enheder efter producent- og produktidentifikatorer. Filteret indstilles via parameteren «options.filters» i metoden Bluetooth.requestDevice().
- Den første fase af nedskæringen af indholdet i HTTP-headeren User-Agent er blevet implementeret: der vises nu en advarsel om forældelse af navigator.userAgent, navigator.appVersion og navigator.platform i DevTools Issues.
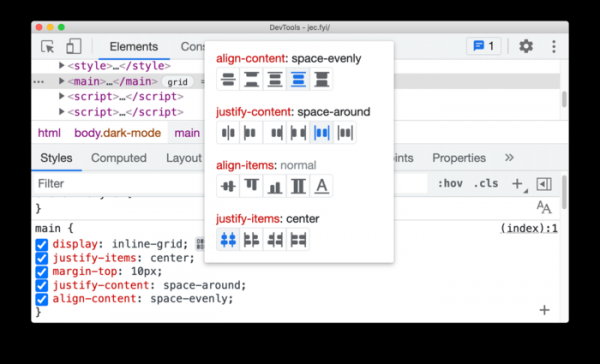
- En række forbedringer er blevet tilføjet til værktøjerne for webudviklere. I webkonsollen er der nu mulighed for at overskrive udtryk som „const“. I Elements-panelet er der tilføjet en hurtigvisningsmulighed for detaljer om iframe-elementer via en kontekstmenu, der vises ved højreklik på elementet. Fejlretningen af CORS (Cross-origin resource sharing) er forbedret. I panelet til inspektion af netværksaktivitet er der tilføjet mulighed for filtrering af netværksanmodninger fra WebAssembly. En ny CSS Grid-editor („display: grid“ og „display: inline-grid“) med en forhandsvisningsfunktion for ændringer er blevet introduceret.

Udover de nye funktioner og fejlrettelser er der blevet rettet 35 sårbarheder i den nye version. Mange af sårbarhederne blev identificeret som følge af automatiseret testning ved hjælp af værktøjerne AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Der er ikke opdaget kritiske problemer, der kan omgå browserbeskyttelseslagene og udføre kode på systemet uden for sandbox-miljøet. Som en del af programmet for belønning ved opdagelse af sårbarheder har Google udbetalt 24 præmier på i alt 112.000 dollars (to præmier på 15.000 dollars, fire præmier på 10.000 dollars, en præmie på 8.500 dollars, to præmier på 7.500 dollars, tre præmier på 5.000 dollars, en præmie på 3.000 dollars og en præmie på 500 dollars). Størrelsen på 11 præmier er endnu ikke blevet fastlagt.
Kilde: opennet.ru
