

Der nye version af OPNsense 21.7, som er en aflægger af pfSense-projektet, er blevet frigivet. Formålet er at skabe en helt åben distribution, der tilbyder funktionalitet på niveau med kommercielle løsninger til implementering af firewall og netgateway. I modsætning til pfSense er dette projekt ikke kontrolleret af en enkelt virksomhed og udvikles med direkte involvering fra fællesskabet, hvilket sikrer en helt gennemsigtig udviklingsproces. Desuden giver det mulighed for at bruge sine ressourcer i tredjepartsprodukter, inklusive kommercielle. Kildekoden til distributionskomponenterne samt værktøjerne til samling udgives under BSD-licensen. Bygningerne er tilgængelige i form af et LiveCD og som systembillede til optagelse på flash-drev (422 MB).
Den grundlæggende opsætning af distributionen er baseret på HardenedBSD-koden, som understøtter en synkroniseret fork af FreeBSD, der integrerer yderligere sikkerhedsmekanismer og teknikker mod udnyttelse af sårbarheder. Blandt OPNsense's muligheder kan nævnes et helt åbent build-værktøj, muligheden for installation i form af pakker over almindelig FreeBSD, belastningsbalanceringsværktøjer, en webgrænseflade til at organisere brugernes forbindelse til netværket (Captive Portal), mekanismer til overvågning af forbindelsestilstande (stateful firewall baseret på pf), begrænsning af båndbredde, trafikfiltrering og oprettelse. VPN på basis af IPsec, OpenVPN og PPTP, integration med LDAP og RADIUS, understøttelse af DDNS (Dynamic DNS), samt et system af visuelle rapporter og grafer.
Distributionen giver værktøjer til oprettelse af fejltolerante konfigurationer baseret på CARP-protokollen, som gør det muligt at starte en backup-node ud over den primære firewall, som automatisk vil synkroniseres på konfigurationsniveau og tage over i tilfælde af, at den primære node fejler. Administratoren tilbydes en moderne og brugervenlig grænseflade til konfiguration af firewallen, bygget med Bootstrap web-framework.
Blandt ændringerne:
- Distributionen er baseret på arbejdet fra HardenedBSD 12.1. I næste udgave, 22.1, er der planer om at opgradere til FreeBSD 13.
- Der er introduceret en ny installationsprogram, som tilbyder indbygget støtte til installation på partitioner med ZFS-filsystem og er velegnet til arbejde i virtuelle maskiner, hvor UEFI anvendes.
- Brugergrænsefladen til opdatering af firmware er blevet redesignet.
- I loggen, der viser filtreringstrafikkens aktivitet, er der sikret visning af relevante regelidentifikatorer for at undgå misfortolkninger efter ændring af regelsættet.
- Der er tilføjet mulighed for at angive bitmasker (wildcard mask) i netværksmasker til skabeloner, der gør det muligt at associere sæt af netværk, værter og porte med et bestemt symbolsk navn i firewall-regler (aliases).
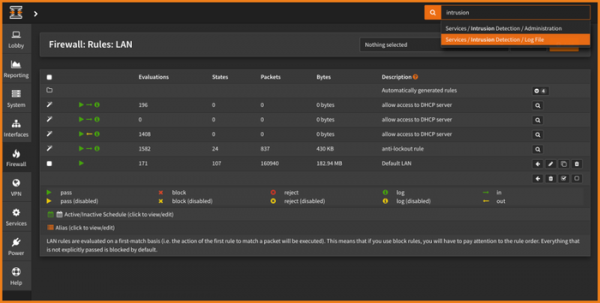
Kilde: opennet.ru
