

Osterman Research har offentliggjort resultaterne af undersøgelsen af brugen af åbne komponenter med uretterede sårbarheder i proprietær software, lavet på bestilling (COTS). Undersøgelsen omfattede fem kategorier af applikationer - web-browser, mailklienter, filudvekslingsprogrammer, messengere og platforme til online møder.
Resultaterne var bekymrende - i alle de undersøgte applikationer blev der fundet brug af open source-kode med uretterede sårbarheder, og i 85% af applikationerne var sårbarhederne af kritisk karakter. Der blev fundet flest problemer i applikationer til online møder og email-klienter.
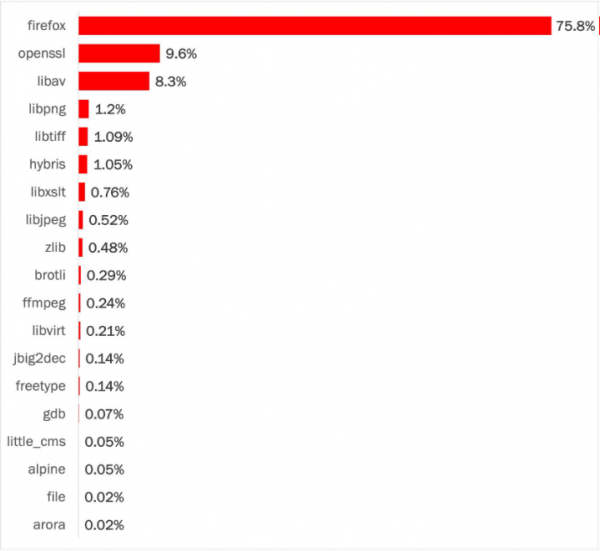
Hvad angår open source-koden, blev der i 30% af de opdagede åbne komponenter fundet mindst én kendt, men uretteret sårbarhed. De fleste identificerede problemer (75.8%) var relateret til brugen af forældede versioner af Firefox-motoren. På anden pladsen er openssl (9.6%), og på tredje pladsen er libav (8.3%).
I rapporten specificeres ikke antallet af undersøgte applikationer og hvilke specifikke produkter der blev analyseret. Dog nævnes der i teksten, at kritiske problemer blev opdaget i alle applikationer bortset fra tre, dvs. konklusionerne er baseret på analysen af 20 applikationer, hvilket ikke kan betragtes som en repræsentativ stikprøve. Lad os minde om, at i en lignende undersøgelse udført i juni blev det konkluderet, at 79% af de indbyggede tredjepartsbiblioteker aldrig opdateres, og forældet kode i bibliotekerne forårsager sikkerhedsproblemer.
Kilde: opennet.ru
