

GNU-projektet har præsenteret den første testudgave af GNU Anastasis, protokollen og applikationerne med dens implementering, der er designet til sikkerhedskopiering af krypteringsnøgler og adgangskoder. Projektet udvikles af udviklerne af betalingssystemet GNU Taler som et svar på behovet for et værktøj til at gendanne nøgler, der er gået tabt efter et lagerfejl eller på grund af en glemt adgangskode, der krypterede nøglen. Koden til projektet er skrevet i C og distribueres under GPLv3-licensen.
Hovedideen i projektet er, at nøglen opdeles i flere dele, og hver del krypteres og opbevares hos en uafhængig lagerudbyder. I modsætning til eksisterende nøglesikkerhedskopieringsordninger, der involverer betalingstjenester eller venner/familie, er den metode, der foreslås i GNU Anastasis, ikke baseret på fuld tillid til lagringsudbyderen eller behovet for at huske en kompleks adgangskode, som krypterer nøglen. Beskyttelse af sikkerhedskopierede nøgler med adgangskoder betragtes ikke som en løsning, da adgangskoden også skal opbevares et sted eller huskes (nøglerne vil blive mistet som følge af amnesi eller ejerens død).
Lagerudbyderen i GNU Anastasis kan ikke benytte nøglen, da de kun har adgang til en del af nøglen, og for at samle alle komponenterne til nøglen kræves det, at man autentificerer sig hos hver udbyder, der anvender forskellige autentificeringsmetoder. Der understøttes autentificering via SMS, e-mail, modtagelse af et almindeligt brev, videoopkald, viden om svaret på et forudbestemt hemmeligt spørgsmål og muligheden for at overføre fra en foruddefineret bankkonto. Sådanne kontroller bekræfter, at brugeren har adgang til e-mailen, telefonnummeret og bankkontoen samt kan modtage breve på den angivne adresse.
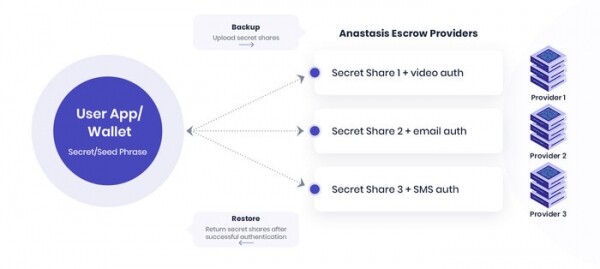
Ved opbevaring af nøglen vælger brugeren selv udbyderne og de anvendte autentifikationsmetoder. Inden overførslen af data til udbyderen, bliver dele af nøglen krypteret ved hjælp af en hash, der er beregnet ud fra formaliserede svar på flere spørgsmål relateret til ejeren af nøglen (navn, fødselsdato og sted, nummersocialforsikring osv.). Udbyderen modtager ikke information om brugeren, der laver sikkerhedskopiering, bortset fra oplysninger, der er nødvendige for at autentificere ejeren. Der kan betales et bestemt beløb til udbyderen for opbevaring (understøttelsen af sådanne betalinger er allerede tilføjet i GNU Taler, men de nuværende to testudbydere arbejder gratis). Til at styre genoprettelsesprocessen er der udviklet et værktøj med grafisk brugergrænseflade baseret på GTK-biblioteket.
Kilde: opennet.ru
