

Google har offentliggjort kildekoden til projektet HIBA (Host Identity Based Authorization), som tilbyder implementeringen af en ekstra autorisationsmekanisme til at organisere adgangen for brugere via SSH i relation til værter (kontrollerer, om adgangen til en bestemt ressource er tilladt eller ej ved autentificering med offentlige nøgler). Integration med OpenSSH sikres gennem angivelsen af HIBA-håndtereren i direktivet AuthorizedPrincipalsCommand i /etc/ssh/sshd_config. Projektets kode er skrevet på C og distribueres under BSD-licensen.
HIBA bruger de indbyggede autentifikationsmekanismer baseret på OpenSSH-certifikater til fleksibel og centraliseret styring af brugernes autorisation relateret til værter, men kræver ikke periodisk ændring af filerne authorized_keys og authorized_users på de værter, som der forbindes til. I stedet for at opbevare listen over tilladte offentlige nøgler og adgangsbetingelser i filerne authorized_(keys|users) integrerer HIBA oplysninger om bindende brugere til værter direkte i selve certifikaterne. Især er der foreslået udvidelser for værtens certifikater og brugerens certifikater, hvor værtsparametre og betingelser for brugeradgang opbevares.
Kontrollen på værtssiden initieres gennem kaldet til håndtereren hiba-chk, der er angivet i direktivet AuthorizedPrincipalsCommand. Denne håndterer dekoder de integrerede udvidelser i certifikaterne og træffer beslutning om at give eller blokere adgang baseret på dem. Adgangsreglerne defineres centralt på niveauet for certifikatmyndigheden (CA) og integreres i certifikaterne på tidspunktet for deres oprettelse.
På certificeringsmyndighedens side opretholdes en fælles liste over tilgængelige beføjelser (værter, som forbindelsen er tilladt til) og listen over brugere, der har tilladelse til at udnytte disse beføjelser. For at generere certificerede certifikater med integrerede oplysninger om beføjelser er der foreslået et værktøj hiba-gen, og funktionaliteten, der er nødvendig for at oprette en certificeringsmyndighed, er trukket ud i scriptet iba-ca.sh.
Under connection, the specified credentials in the certificate are verified by the digital signature of the certificate authority, allowing all checks to be performed entirely on the target host without contacting external services. The list of the public keys of the certificate authority that certifies SSH certificates is specified through the TrustedUserCAKeys directive.
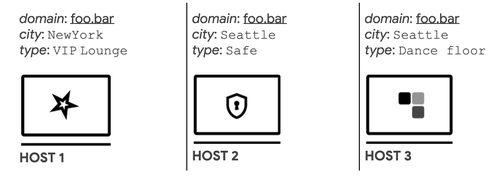
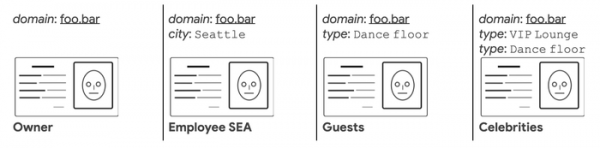
In addition to directly linking users to hosts, HIBA allows for defining more flexible access rules. For example, information such as location and service type can be linked to hosts, and when defining user access rules, users can be permitted to connect to all hosts of a specified service type or to hosts in a designated location.
Kilde: opennet.ru
