

Firezone-projektet udvikler en VPN-server til at organisere adgang til værter i et internt isoleret netværk fra brugerenheder, der befinder sig i eksterne netværk. Projektet har til formål at opnå et højt niveau af sikkerhed og forenkle processen med at implementere VPN. Koden til projektet er skrevet i Elixir og Ruby og distribueres under Apache 2.0-licensen.
Projektet udvikles af en sikkerhedsautomatiseringsingeniør fra Cisco, som har forsøgt at skabe en løsning, der automatiserer arbejdet med konfiguration af værter og undgår de problemer, der ofte opstår ved organisering af sikker adgang til cloud VPC'er. Firezone kan betragtes som et åbent alternativ til OpenVPN Access Server, bygget oven på WireGuard i stedet for OpenVPN.
Der tilbydes rpm- og deb-pakker til forskellige versioner af CentOS, Fedora, Ubuntu og Debian til installation, som ikke kræver eksterne afhængigheder, da alle nødvendige afhængigheder allerede er inkluderet ved hjælp af Chef Omnibus-værktøjet. Der kræves kun en distribution med en Linux-kerne, der ikke er ældre end 4.19, og et samlet kerne modul med VPN WireGuard. Ifølge forfatteren kan opstart og opsætning af VPN-serveren udføres på blot få minutter. Webgrænsefladens komponenter kører under en ikke-privilegeret bruger, og adgangen er kun mulig via HTTPS.
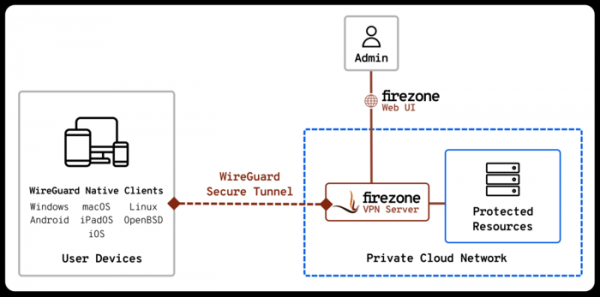
WireGuard bruges til at organisere kommunikationskanaler i Firezone. Firezone indeholder også funktioner til en firewall, der bruger nftables. I den nuværende version er firewallen begrænset til midler til at blokkere udgående trafik til bestemte værter eller netværk i interne eller eksterne netværk. Administrationen udføres via webgrænsefladen eller i kommandolinjetilstand ved hjælp af værktøjet firezone-ctl. Webgrænsefladen er bygget på Admin One Bulma.
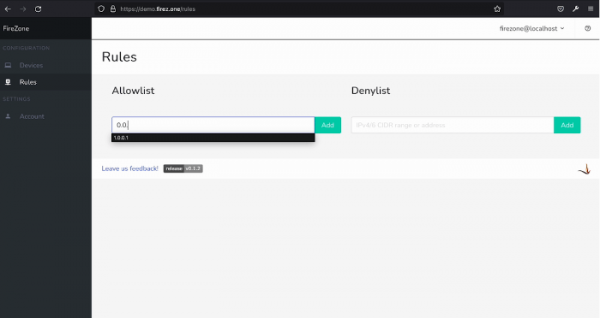
I øjeblikket kører alle komponenter i Firezone på én serveren, men projektet udvikler sig oprindeligt med fokus på modulør, og i fremtiden planlægges det at tilføje muligheden for at adskille komponenterne til webgrænsefladen, VPN og firewall på forskellige værter. Planerne nævner også integrationen af en annonceblokker, der fungerer på DNS-niveau, understøttelse af blokkeringslister for værter og subnets, muligheden for autentificering via LDAP / SSO og yderligere funktioner til brugeradministration.
Kilde: opennet.ru
