

Ingeniører fra Intel har foreslået en ny HTTPA-protokol (HTTPS Attestable), der udvider HTTPS med yderligere sikkerhedsgarantier for udførte beregninger. HTTPA muliggør garantien for integriteten af brugerens anmodning, der behandles på serveren, og sikrer, at webtjenesten er pålidelig, og at koden, der kører i TEE-miljøet (Trusted Execution Environment) på serveren, ikke er blevet ændret som følge af hacking eller sabotage fra en administrator.
HTTPS beskytter de overførte data under transmissionen over netværket, men kan ikke udelukke brud på deres integritet som følge af angreb på serveren. Isolerede enclaves, der skabes ved hjælp af teknologier som Intel SGX (Software Guard Extension), ARM TrustZone og AMD PSP (Platform Security Processor), gør det muligt at beskytte vigtige beregninger og reducere risikoen for lækage eller ændring af fortrolige oplysninger på slutpunktet.
HTTPA til at garantere pålideligheden af de leverede oplysninger muliggør brug af de attesteringsværktøjer, der tilbydes i Intel SGX, som bekræfter ægtheden af den enclave, hvor beregningerne er udført. Faktisk udvider HTTPA HTTPS med muligheden for fjernattestation af enclaven og sikrer, at den kører i et autentisk Intel SGX-miljø, og at webtjenesten kan stole på. Protokollen udvikles oprindeligt som en universel løsning og kan udover Intel SGX også implementeres i andre TEE-systemer.
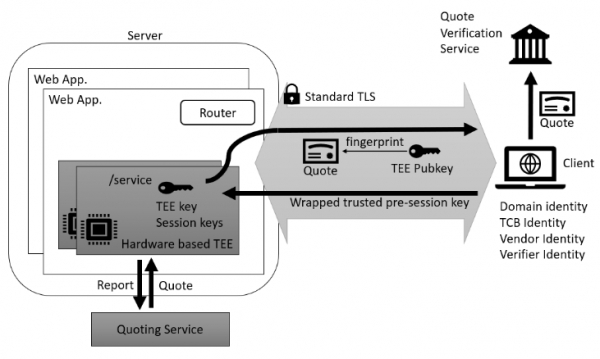
Udover den almindelige HTTPS-proces for etablering af en sikker forbindelse kræver HTTPA desuden forhandling af en pålidelig sessionsnøgle. Protokollen introducerer en ny HTTP-metode "ATTEST", som muliggør behandling af tre typer anmodninger og svar:
- "preflight" til at kontrollere, om den fjerntliggende part understøtter attestation af enclaves;
- "attest" til forhandling af attesteringsparametre (valg af kryptografisk algoritme, udveksling af unikke session-specifikke tilfældige sekvenser, generering af sessions-id og overførsel af den offentlige nøgle fra enclaven til klienten);
- "trusted session" — dannelse af en sessionsnøgle til tillidsfuld udveksling af oplysninger. Sessionsnøglen dannes på baggrund af en tidligere aftalt præ-subsistenssekvens (pre-session secret), dannet af klienten ved hjælp af den modtagne fra server åben nøgle TEE og de tilfældigt genererede sekvenser af hver part.
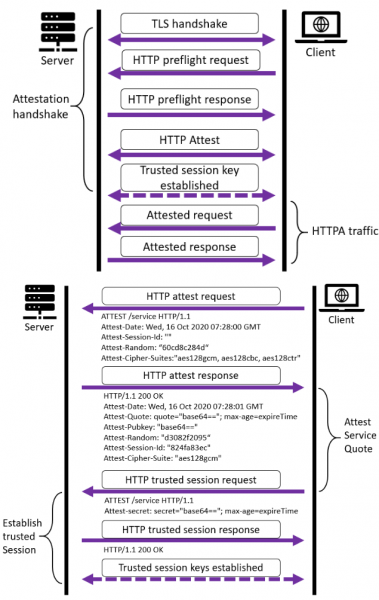
HTTPA indebærer, at klienten er pålidelig, mens serveren ikke er, dvs. klienten kan bruge denne protokol til at verificere beregninger i TEE-miljøet. På samme tid garanterer HTTPA ikke, at de andre beregninger, der udføres uden for TEE, ikke er blevet kompromitteret, hvilket kræver en separat tilgang til udviklingen af webtjenester. Dermed har HTTPA primært til formål at blive brugt med specialiserede tjenester, der har høje krav til informationsintegritet, såsom finansielle og medicinske systemer. webserveren For situationer, hvor beregninger i TEE skal bekræftes for både serveren og klienten, er der en version af protokollen mHTTPA (Mutual HTTPA), der udfører tovejsverifikation. Denne variant er mere kompliceret på grund af behovet for tovejs dannelse af sessionsnøgler for serveren og klienten.
Udgivelsen af crabz 0.7, et værktøj til multitrådet komprimering og dekomprimering, skrevet i Rust.
Kilde: opennet.ru
