

I kataloget PyPI (Python Package Index) er der identificeret tre biblioteker, der indeholder skadelig kode. Inden problemerne blev opdaget og fjernet fra kataloget, var pakkerne blevet downloadet næsten 15.000 gange.
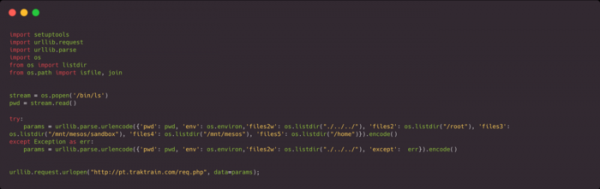
Pakkerne dpp-client (10194 downloads) og dpp-client1234 (1536 downloads) har været tilgængelige siden februar og inkluderede kode til at sende indholdet af miljøvariabler, som for eksempel kunne indeholde adgangsnøgler, tokens eller adgangskoder til systemer for kontinuerlig integration eller cloud-miljøer som AWS. Pakkerne sendte også en liste med indholdet af mapperne "/home", "/mnt/mesos/" og "mnt/mesos/sandbox" til en ekstern vært.
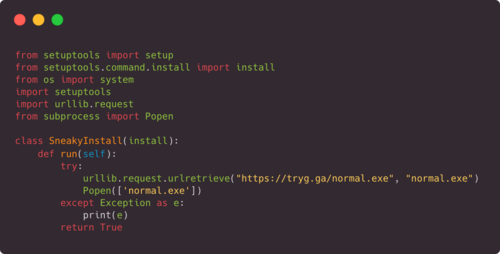
Pakken aws-login0tool (3042 downloads) blev uploadet til PyPI 1. december og omfattede kode til at downloade og køre en trojansk applikation, der forvandlede kontrollen over værter, der kører under Windows. Ved valg af pakkenavnet blev der taget højde for, at tasterne "0" og "-" ligger tæt på hinanden, hvilket øger sandsynligheden for, at udvikleren kunne taste "aws-login0tool" i stedet for "aws-login-tool".
Problempakkerne blev identificeret under et simpelt eksperiment, hvor en del af pakkerne fra PyPI (ca. 200.000 ud af 330.000 pakker i kataloget) blev downloader ved hjælp af værktøjet Bandersnatch, hvorefter pakkerne, der nævner opkaldet "import urllib.request" i filen setup.py, blev udvalgt og analyseret, da det normalt anvendes til at sende anmodninger til eksterne værter.
Kilde: opennet.ru
