

Google har præsenteret udgivelsen af webbrowseren Chrome 98. Samtidig er den stabile version af det frie projekt Chromium, som udgør grundlaget for Chrome, tilgængelig. Chrome-browseren adskiller sig ved brugen af Googles logo, have et system til at sende notifikationer i tilfælde af nedbrud, moduler til at afspille beskyttet videomateriale (DRM), et automatisk opdateringssystem samt videregivelse af RLZ-parametre ved søgninger. Den næste udgivelse, Chrome 99, er planlagt til den 1. marts.
De vigtigste ændringer i Chrome 98:
- Browseren har fået et indbygget lager af rodcertifikater fra certificeringsmyndigheder (Chrome Root Store), som vil blive brugt i stedet for eksterne lagre specifikke for hvert operativsystem. Lageret er implementeret efter samme princip som det uafhængige rodcertifikatlager i Firefox, der bruges som første led til at verificere tillid kæden af certifikater ved åbning af websteder over HTTPS. Det nye lager vil endnu ikke blive brugt som standard. For at forenkle overgangen af konfigurationer, der er knyttet til systemlagre, og for at sikre bærbarhed, vil der i en periode være en overgangsordning, hvor Chrome Root Store omfattes af en komplet samling af certifikater, der er godkendt på de fleste understøttede platforme.
- Implementeringen af planen for at styrke beskyttelsen mod angreb relateret til adgang til ressourcer i det lokale netværk eller på brugerens computer (localhost) fra scripts, der indlæses ved åbning af webstedet, fortsætter. Sådanne anmodninger bruges af angribere til at udføre CSRF-angreb på routere, access points, printere, virksomhedens web-grænseflader og andre enheder og tjenester, der kun accepterer anmodninger fra det lokale netværk.
For at beskytte mod sådanne angreb vil browseren begynde at sende en eksplicit anmodning om tilladelse til at indlæse sådanne subressourcer, når der tilgås nogen subressourcer i det interne netværk. Anmodningen om tilladelse foretages ved at sende en server den primære anmodningswebside for CORS (Cross-Origin Resource Sharing) med overskriften "Access-Control-Request-Private-Network: true" før du tilgår et internt netværk eller localhost. Når operationen bekræftes som svar på denne anmodning, skal serveren returnere overskriften "Access-Control-Allow-Private-Network: true". I Chrome 98 er kontrollen implementeret i testmode, og hvis der ikke opnås bekræftelse, vises der en advarsel i webkonsollen, men selve anmodningen om underressourcer blokeres ikke. Blokeringen forventes at blive aktiveret først ved udgivelsen af Chrome 101.
- Indstillingerne for kontoen er integreret med værktøjer til at styre aktiveringen af den udvidede beskyttelsesfunktion mod farlige websteder (Enhanced Safe Browsing), hvor der aktiveres yderligere kontroller til beskyttelse mod phishing, ondsindet aktivitet og andre trusler på nettet. Når funktionen aktiveres, vil der nu blive vist en opfordring i Google-kontoen om at aktivere funktionen i Chrome.
- Der er tilføjet en model til at identificere phishingforsøg på klientsiden, implementeret ved hjælp af maskinlæringsplatformen TFLite (TensorFlow Lite), som ikke kræver, at data sendes for at udføre kontrol på Googles side (der sendes dog telemetri med oplysninger om modelversionen og de beregnede vægtkoefficienter for hver kategori). Ved identificering af phishingforsøg vil brugeren blive præsenteret for en advarselsside, før den mistænkelige webside åbnes.
- I API Client Hints, der udvikles som erstatning for User-Agent headeren, er det muligt selektivt at levere data om specifikke browser- og systemparametre (version, platform osv.) kun efter anmodning. serveren, muligheden for at indtaste falske navne i browseridentifikationslisten er blevet implementeret, på samme måde som den mekanisme, der bruges i TLS, GREASE (Generate Random Extensions And Sustain Extensibility). For eksempel, udover '"Chrome"; v="98"' og '"Chromium"; v="98"' kan listen indeholde en tilfældig identifikator for en ikke-eksisterende browser '"(Not;Browser"; v="12"'. Denne substituering vil gøre det muligt at identificere problemer med behandlingen af identifikatorer for ukendte browsere, der tvinger alternative browsere til at udgive sig for at være andre populære browsere for at omgå kontrol baseret på listen over tilladte browsere.
- Fra den 17. januar vil der ikke længere blive accepteret tilføjelser, der bruger den anden version af Chrome-manifestet, i Chrome Web Store-kataloget. Nye tilføjelser vil kun blive accepteret med den tredje version af manifestet. Udviklere af tidligere tilføjede tilføjelser vil, ligesom før, kunne offentliggøre opdateringer med den anden version af manifestet. Den fulde ophør af støtte til den anden version af manifestet er planlagt til januar 2023.
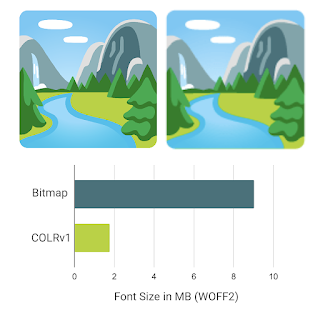
- Der er tilføjet support for farvede vektorskrifttyper i COLRv1-format (et undergruppe af OpenType-skrifttyper, der udover vektorglyphs indeholder et lag med farveinformation), som kan anvendes til eksempelvis at skabe flerfarvede emoji. I modsætning til den tidligere understøttede COLRv0-format har COLRv1 muligheden for at bruge gradienter, overlays og transformationer. Formatet giver også en kompakt lagringsform, sikrer effektiv kompression og tillader genanvendelse af koncepter, hvilket kan reducere skrifttypens størrelse væsentligt. For eksempel fylder Noto Color Emoji-skrifttypen 9MB i rasterformat, men kun 1,85MB i vektorformat COLRv1.

- I Origin Trials-tilstand (eksperimentelle funktioner, der kræver separat aktivering) er API Region Capture implementeret, som muliggør beskæring af optaget video. For eksempel kan beskæring være nødvendigt i webapplikationer, der optager video med indholdet fra deres fane, for at fjerne bestemt indhold inden afsendelse. Origin Trial indebærer muligheden for at arbejde med den nævnte API fra applikationer, der er indlæst fra localhost eller 127.0.0.1, eller efter registrering og modtagelse af en særlig token, der er gyldig i en begrænset periode for en specifik hjemmeside.
- CSS-egenskaben "contain-intrinsic-size" har fået tilføjet support for værdien "auto", hvor angivelsen vil benytte den senest huskede størrelse af elementet (når den bruges sammen med "content-visibility: auto", behøver udvikleren ikke at gætte den tegnede størrelse på elementet).
- Egenskaben AudioContext.outputLatency er blevet tilføjet, som gør det muligt at få oplysninger om den forventede forsinkelse inden afspilning af lyd (forsinkelsen mellem anmodningen om lyd og begyndelsen af behandlingen af de modtagne data af lydudstyr).
- CSS-ejendom color-scheme, der giver mulighed for at angive, i hvilke farveskemaer et element kan vises korrekt («light», «dark», «day mode» og «night mode»), har fået en parameter «only», som muliggør udelukkelse af tvungne farveskemaændringer for bestemte HTML-elementer. For eksempel, hvis man angiver «div { color-scheme: only light }», vil kun den lyse tema blive brugt til elementet div, selvom der er tvunget mørkt tema i browseren.
- CSS har fået støtte for media-forespørgsler ‘dynamic-range’ og ‘video-dynamic-range’ til at bestemme, om skærmen understøtter HDR (High Dynamic Range).
- I window.open() funktionen er der tilføjet mulighed for at vælge at åbne links i en ny fane, et nyt vindue eller et popup-vindue. Derudover returnerer egenskaben window.statusbar.visible nu «false» for popup-vinduer og «true» for faner og vinduer. const popup = window.open(‘_blank’,»,’popup=1′); // Åbn i popup-vindue const tab = window.open(‘_blank’,»,’popup=0′); // Åbn i fane
- Der er implementeret metoden structuredClone() for vinduer og workers, som muliggør oprettelse af rekursive kopier af objekter, der inkluderer egenskaber fra ikke kun det angivne objekt, men også alle andre objekter, som det nuværende objekt refererer til.
- Web Authentication API har fået support for udvidelsen af FIDO CTAP2-specifikationen, som muliggør at angive den mindste tilladte længde af PIN-koden (minPinLength).
- For installerede isolerede web-applikationer er der tilføjet en komponent Window Controls Overlay, der udvider skærmområdet for applikationen til hele vinduet, inklusive titelområdet, hvor standard kontrolknapper (luk, minimér, maksimér) pålægges. Web-applikationen kan styre rendering og inputbehandling i hele vinduet, bortset fra det overlay med kontrolknapper.
- WritableStreamDefaultController har fået et signalbehandlingsparameter, der returnerer et AbortSignal-objekt, ved hjælp af hvilket man straks kan stoppe skriveoperationer til WritableStream uden at vente på, at de afsluttes.
- I WebRTC er understøttelsen af SDES-nøgleudvekslingsmekanismen blevet fjernet, som i 2013 blev erklæret forældet af IETF grundet sikkerhedsproblemer.
- API U2F (Cryptotoken) er som standard deaktiveret, da det tidligere blev erklæret forældet og blev afløst af Web Authentication API. API U2F vil blive helt fjernet i Chrome 104.
- I API Directory er det forældede felt installed_browser_version blevet annonceret, og i stedet foreslås det nye felt pending_browser_version, som indeholder information om browserversionen med hensyn til opdateringer, der er blevet downloadet, men ikke anvendt (dvs. versionen, der træder i kraft efter genstart af browseren).
- Parametre, der gjorde det muligt at genaktivere TLS 1.0 og 1.1, er fjernet.
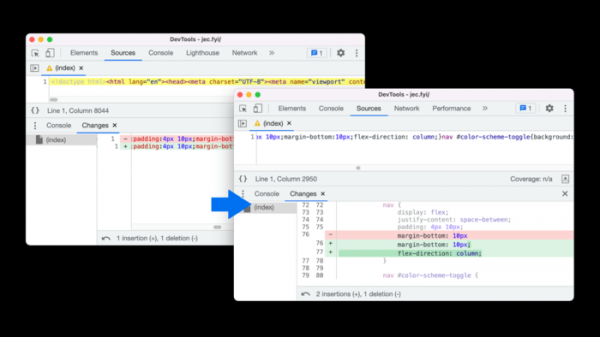
- Der er forbedringer til værktøjer til webudviklere. Der er tilføjet en fane til vurdering af ydeevnen fra back-forward cache, som muliggør øjeblikkelig navigation ved brug af knapperne "Tilbage" og "Fremad". Muligheden for at simulere medieresponsen forced-colors er blevet tilføjet. I Flexbox-editoren er der tilføjet knapper til at understøtte egenskaberne row-reverse og column-reverse. Fanen "Changes" viser nu ændringer efter kodeformatering, hvilket gør det lettere at analysere minimerede sider.

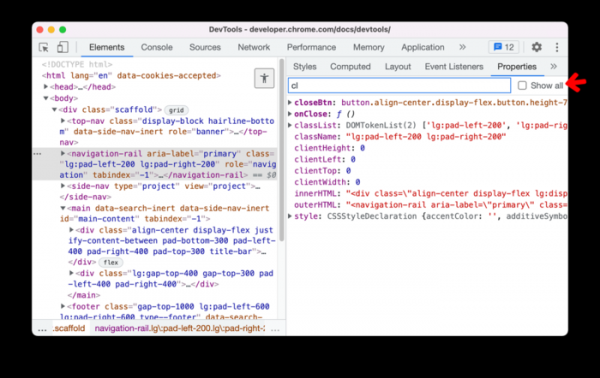
Implementeringen af kodeskærmen er opdateret til udgivelsen af kodeditoren CodeMirror 6, som betydeligt forbedrer ydeevnen ved håndtering af meget store filer (WASM, JavaScript), løser problemer med utilsigtede forskydninger under navigation og forbedrer anbefalingerne i selvkompletteringssystemet under redigering af koden. I panelet med CSS-egenskaber er muligheden for at filtrere output efter navnet eller værdien af egenskaben tilføjet.

Udover innovationer og fejlrettelser er 27 sårbarheder blevet udbedret i den nye version. Mange af sårbarhederne blev opdaget gennem automatiseret testning med værktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Der er ikke opdaget kritiske problemer, der kan omgå alle niveauer af browserbeskyttelse og eksekvere kode i systemet uden for sandbox-miljøet. Som en del af belønningsprogrammet for opdagede sårbarheder har Google udbetalt 19 præmier til en samlet værdi af 88.000 USD (to præmier på $20000, én præmie på $12000, to præmier på $7500, fire præmier på $1000 og én præmie på $7000, $5000, $3000 og $2000).
Kilde: opennet.ru
