

Google har præsenteret den første beta-version af den åbne mobile platform Android 13. Udgivelsen af Android 13 forventes i tredje kvartal af 2022. For at vurdere de nye muligheder for platformen er der tilbudt et program til forhåndstestning. Firmware-opdateringer er blevet forberedt til Pixel 6/6 Pro, Pixel 5/5a, Pixel 4 / 4 XL / 4a / 4a (5G).
Nøglefunktioner i Android 13:
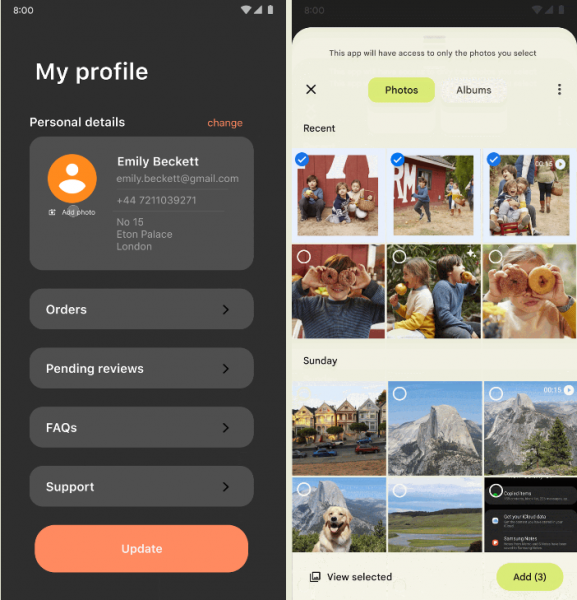
- Der er implementeret et systemgrænseflade til valg af billeder og videoer, samt et API til selektiv adgang til filer, valgt af apps. Det er muligt at arbejde både med lokale filer og data, der er gemt i cloud-lagring. En særlig funktion ved grænsefladen er, at den giver mulighed for at give adgang til individuelle billeder og videoer uden at åbne appen for fuld adgang til alle multimediefiler i lageret. En lignende grænseflade blev tidligere implementeret til dokumenter.

- Der er tilføjet en ny type rettigheder til Wi-Fi, som giver apps, designet til at søge efter trådløse netværk og tilslutte sig hotspots, mulighed for at få adgang til et undersæt af API'er til Wi-Fi-styring, undtagen opkald relateret til positionsbestemmelse (tidligere fik apps, der tilsluttede sig Wi-Fi, også adgang til positionsinformation).
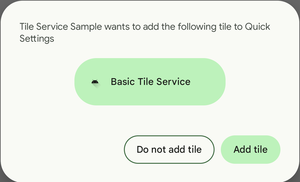
- Der er tilføjet et API til placering af knapper i sektionen med hurtige indstillinger øverst i notifikationspanelet. Ved hjælp af dette API kan en app anmode om placering af sin hurtig-handlingsknap, så brugeren kan tilføje knappen uden at forlade appen og uden at skulle navigere til indstillingerne.

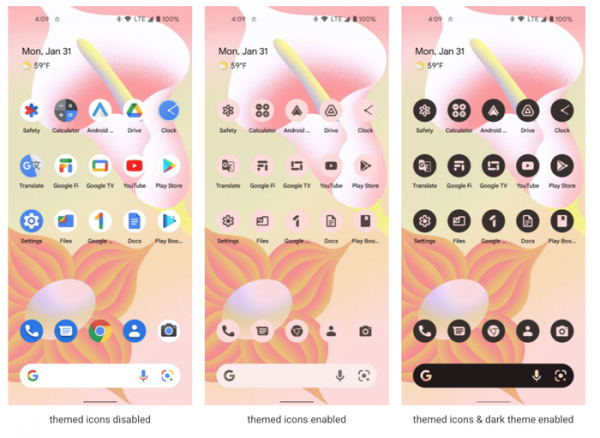
- Muligheden for at tilpasse baggrunden for ikoner af enhver app til farveskemaet for temaet eller farven på baggrundsbilledet er blevet tilføjet.

- Der er tilføjet mulighed for at knytte individuelle sprogindstillinger til apps, som adskiller sig fra de sprogindstillinger, der er valgt i systemet.
- Orddeling (opdeling af ord, der ikke passer i linjen med bindestreg) er blevet optimeret. I den nye version er ydeevnen ved orddeling øget med 200%, og det påvirker nu næsten ikke hastigheden på rendering.
- Der er tilføjet støtte til programmerbare grafiske shader (RuntimeShader-objekter), der defineres i AGSL (Android Graphics Shading Language), som er en undergruppe af GLSL, tilpasset til brug med renderingsmotoren i Android-platformen. Sådanne shaders anvendes allerede i selve Android-platformen til at implementere forskellige visuelle effekter, såsom pulsering, sløring og strækning ved rulning ud over siden. Lignende effekter kan nu også skabes i apps.
- De grundlæggende Java-biblioteker til platformen og applikationsudviklingsværktøjer er blevet opdateret til OpenJDK 11. Opdateringen er også tilgængelig for enheder med Android 12 via Google Play.
- Som en del af Mainline-projektet, der muliggør opdatering af individuelle systemkomponenter uden at opdatere hele platformen, er der forberedt nye opdaterbare systemmoduler. Opdateringerne vedrører hardware-uafhængige komponenter, som downloades via Google Play separat fra OTA-firmwareopdateringer fra producenten. Blandt de nye moduler, der kan opdateres via Google Play uden firmwareopdatering, er Bluetooth og Ultra wideband. Der distribueres også moduler med Photo picker og OpenJDK 11 via Google Play.
- Der er foretaget optimering af værktøjer til opbygning af applikationsgrænseflader til større skærme, der anvendes på tablets, foldbare enheder med flere skærme og Chromebook-laptops.
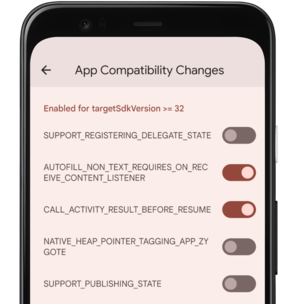
- Test og fejlfinding af platformens nye funktioner er blevet simplificeret. Ændringer kan nu vælges selektivt aktiveres for apps i indstillingerne for udviklere eller via adb-værktøjet.

Desuden er februarpakken med sikkerhedsfejlrettelser til Android blevet offentliggjort, hvor 37 sårbarheder er blevet lukket, hvoraf 2 er blevet vurderet som kritiske, mens de øvrige har en høj fareklassifikation. Kritiske problemer gør det muligt at udføre en fjernangreb for at køre egen kode i systemet. Problemer, der er markeret som farlige, muliggør, at kode kan køres i konteksten af en privilegeret proces gennem manipulation af lokale apps.
Den første kritiske sårbarhed (CVE-2021-39675) skyldes en bufferoverløb i funktionen GKI_getbuf (Generic Kernel Image) og giver mulighed for fjernafsnudning af privilegeret adgang til systemet uden nogen handling fra brugeren. Detaljer om sårbarheden er endnu ikke offentliggjort, men det vides, at problemet kun berører Android 12. Den anden kritiske sårbarhed (CVE-2021-30317) findes i lukkede komponenter til Qualcomm-chips.
Kilde: opennet.ru
