

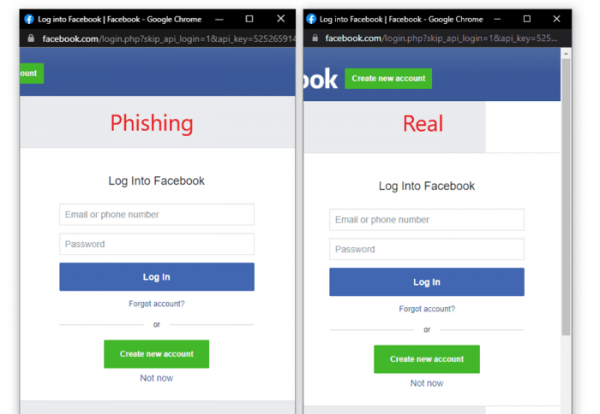
Der er offentliggjort oplysninger om en phishingmetode, der gør det muligt for brugeren at få en illusion af at arbejde med en legitim autentificeringsformular ved at genskabe browsergrænsefladen i et område, der vises oven på det aktuelle vindue ved hjælp af iframe. Tidligere har svindlere forsøgt at narre brugere ved at registrere lignende domæner eller manipulere parametre i URL'en, men med den foreslåede metode kan HTML- og CSS-værktøjer tegne elementer i øverste del af det popup-vindue, der gentager browsergrænsefladen, inklusive titlen med vindueskontrolknapperne og adressefeltet, som indeholder en adresse, der ikke stemmer overens med den faktiske adresse for indholdet.
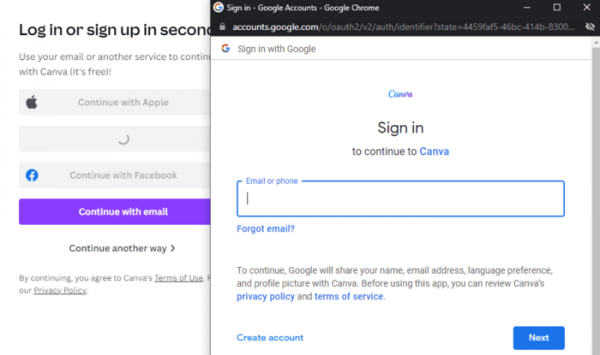
I betragtning af at mange hjemmesider bruger autentificeringsformularer via tredjeparts tjenester, der understøtter OAuth-protokollen, og disse formularer vises i et separat vindue, kan genereringen af en falsk browsergrænseflade narre selv den mest erfarne og opmærksomme bruger. Den foreslåede metode kan for eksempel anvendes på hacked eller ubetroede hjemmesider til at indsamle data om brugernes adgangskoder.
Forskeren, der har påpeget problemet, har offentliggjort et klart sæt skabeloner, der simulerer Chrome-grænsefladen i både mørke og lyse temaer til macOS og Windows. Popup-vinduet dannes ved hjælp af et iframe, som vises oven på indholdet. For at give det et realistisk præg vedhæftes der Javascript-håndteringssystemer, der giver mulighed for at flytte det falske vindue og klikke på vindueskontrolknapperne.

Kilde: opennet.ru
