

Virksomheden Stamus Networks har offentliggjort udgivelsen af den specialiserede distribution SELKS 7.0, der er designet til implementering af systemer til detektion og forebyggelse af netværksindtrængen samt reaktion på identificerede trusler og overvågning af netværkssikkerhed. Brugerne får en helt klar løsning til styring af netværkssikkerhed, som kan anvendes straks efter download. Distributionen understøtter drift i live-tilstand og kørsel i virtualiseringsmiljøer eller containere. Projektets arbejde distribueres under GPLv3-licensen. Størrelsen af det bootbare billede er 3 GB.
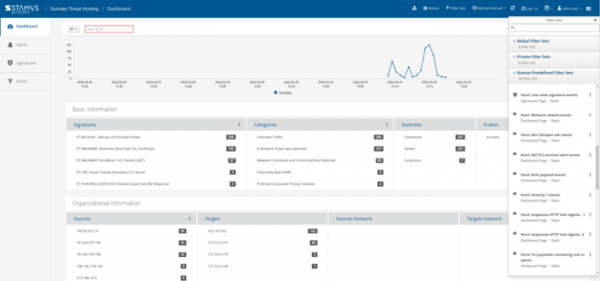
Systemet er bygget på Debian-pakkebasen og den åbne IDS-platform Suricata. Data behandles ved hjælp af Logstash og gemmes i ElasticSearch-lageret. For at overvåge den aktuelle tilstand og identificerede hændelser tilbydes en webgrænseflade, der er implementeret ovenpå Kibana. Til administration af regler og visualisering af relateret aktivitet bruges webgrænsefladen Scirius CE. Systemet inkluderer også pakkenetværksinfrastruktur Arkime, et interface til evaluering af de skete hændelser EveBox og datanalysatoren CyberChef.
Udover opdateringen af pakkebasen fremhæves følgende forbedringer i den nye version:
- Oprettelse af pakker til implementering i systemer til containermiljøer, der understøtter Docker.
- Et fuldt automatiseret system til reel gengivelse af aktiviteter baseret på gemte logs i PCAP-format, som kan bruges til at kontrollere effektiviteten af de implementerede beskyttelsesforanstaltninger, til at analysere hændelser eller som en del af træningen.
- Sættet af filtre til at identificere cybertrusler (threat hunting) er blevet udvidet og forbedret, hvilket gør det muligt hurtigt at identificere skadelig aktivitet og overtrædelser af adgangen gennem søgning i Suricata-logs og NSM (Network Security Monitor).
- Pakken CyberChef er integreret, hvilket muliggør kodning, dekodning og analyse af data relateret til hændelser, protokolernes funktion og de optagelser, der genereres af Suricata.
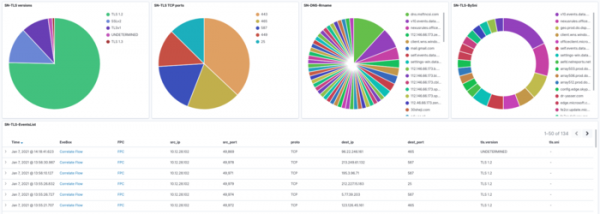
- Der er tilføjet 6 nye sektioner til Kibana-grænsefladen for visualisering og overvågning af aktiviteter relateret til protokols SNMP, RDP, SIP, HTTP2, RFB, GENEVE, MQTT og DCERPC.
Kilde: opennet.ru
