

Firmaen eQualite har offentliggjort udgivelsen af den mobile webbrowser CENO 1.4.0, designet til at muliggøre adgang til information under censur, trafikfiltrering eller afbrydelse af internetsegmenter fra det globale netværk. Den bygger på Firefox til Android (Mozilla Fennec). Funktionaliteten relateret til opbygning af et decentraliseret netværk er flyttet til et separat bibliotek kaldet Ouinet, som kan bruges til at tilføje metoder til at omgå censur i vilkårlige applikationer. Projektets resultater distribueres under MIT-licensen. Færdige versioner er tilgængelige i Google Play.
Browseren CENO og biblioteket Ouinet giver adgang til information under aktiv blokering af proxyservere, VPN, gateways og andre centralized mekanismer til at omgå trafikfiltrering, op til fuldstændig afbrydelse af internettet i censurerede områder (ved fuldstændig blokering kan indholdet distribueres fra cache eller lokale lagringsenheder). Der oprettes et P2P-netværk til dataudveksling, hvor brugere deltager i at omdirigere trafikken til eksterne gateways (injector), der sikrer adgang til oplysninger forbi filtrene.
Projektet tilvejebringer også caching af indhold på hver brugers side, samtidig med at der opretholdes en decentraliseret cache af populært indhold. Når en bruger åbner en webside, cachelagres det downloadede indhold i brugerens system og bliver tilgængeligt for deltagere i P2P-netværket, som ikke har direkte adgang til ressourcen eller gateways til at omgå blokeringen. På hver enhed opbevares kun de data, der specifikt er blevet anmodet fra denne enhed. Identifikation af de cachede sider sker ved brug af en hash af URL'en, hvor alle relaterede yderligere data til siden, såsom billeder, scripts og stilark, grupperes og gives tilbage sammen med én identifikator.
For access to new content, which is directly blocked, special proxy gateways (injector) are used. These are placed in external network parts that are not subject to censorship. Information between the client and the gateway is encrypted using public-key encryption. Digital signatures are used to identify gateways and prevent malicious gateways from being injected, and the keys of the gateways supported by the project are included in the browser's delivery.
To access the gateway when it is blocked, a connection via a chain through other users is supported. These users act as proxies to tunnel traffic to the gateway (data is encrypted with the gateway's key, preventing transit users, through whose systems the request is passed, from infiltrating the traffic or determining its content). Client systems do not send external requests on behalf of other users; they either provide data from the cache or are used as a link to establish a tunnel to the proxy gateway.
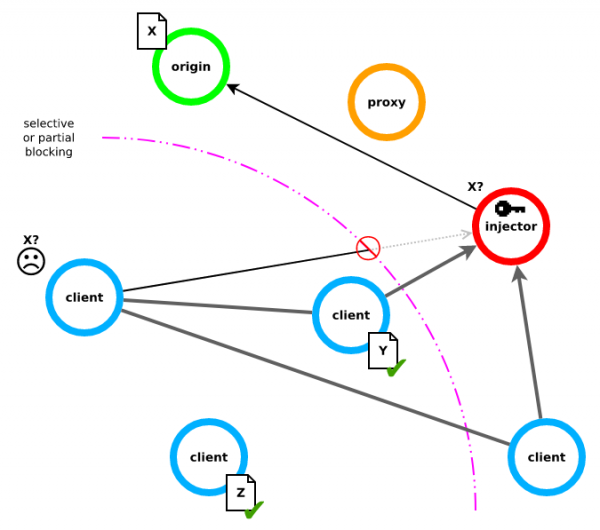
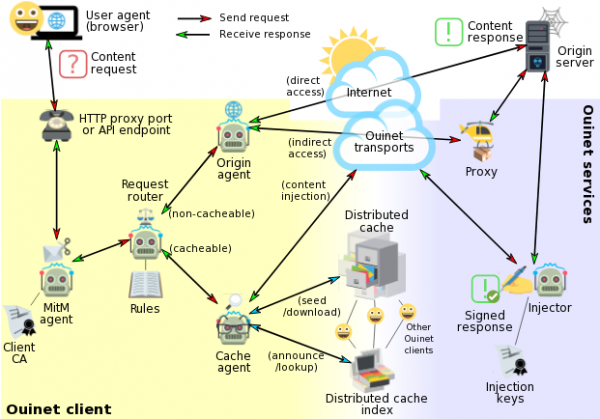
At the same time, CENO does not provide anonymity, and information about sent requests is accessible for analysis on participant devices (an attacker can obtain information about data requested or provided from the cache to other users and can determine that the user accessed a specific site through a hash). Ordinary requests are initially attempted to be delivered directly, and if a direct request fails, a search in the distributed cache is performed. In the absence of a URL in the cache, information is requested through a connection to the proxy gateway or by contacting the gateway through another user. Sensitive data, such as cookies, is not stored in the cache.
For confidential requests, such as those requiring a connection to your email and social media accounts, it is recommended to use a separate private tab. When this is used, data is requested only directly or through the proxy gateway, but without accessing the cache and without being retained in the cache.
Each system in the P2P network is assigned an internal identifier used for routing in the P2P network, but it is not tied to the user's physical location. The authenticity of the transmitted and cached information is ensured through the use of digital signatures (Ed25519). Transmitted traffic is encrypted using TLS. A distributed hash table (DHT) is used to access information about the network's structure, participants, and cached content. If necessary, in addition to HTTP, µTP or Tor can be used as transport.
Changes in the new release:
- Mulighederne for adgang til data, der er gemt i den lokale cache i det aktuelle system, er blevet forbedret, hvilket gør det muligt for flere brugere i det lokale netværk at dele tidligere indlæst indhold i helt isolerede netværk uden internetadgang. Dataudveksling er også mulig i fasen før indlæsning af den distribuerede hash-tabel (DHT).
- IP-adressen på en af noderne er tilføjet til listen over noder, der bruges til at oprette forbindelse til netværket, som en backup i tilfælde af DNS-fejl.
- Fejlfindingsmulighederne er blevet udvidet.
- Der er inkluderet en browserudvidelse kaldet «HTTPS by default», som som standard tvinger anmodninger til at bruge HTTPS-protokollen.
- Dialogboksen «no Wi-Fi» er blevet ændret til «on mobile data» og vises nu, når man er tilsluttet et mobilt netværk, uanset Wi-Fi-status.
- Versionerne af CENO Extension 1.4.2 og Ouinet client 0.18.2 er blevet opdateret.
Kilde: opennet.ru
