

Forskere fra virksomhederne Intezer og BlackBerry har opdaget malware med kodenavnet Simbiote, der bruges til at indsætte backdoors og rootkits på kompromitterede servere, der kører Linux. Malware blev identificeret i finansielle institutioner i flere latinamerikanske lande. For at installere Simbiote i systemet skal angriberen have root-adgang, som kan opnås f.eks. ved at udnytte upatcherede sårbarheder eller lækager af legitimationsoplysninger. Simbiote gør det muligt at sikre sin tilstedeværelse i systemet efter et angreb for at udføre yderligere angreb, skjule aktiviteten fra andre ondsindede applikationer og organisere opsnapning af fortrolige data.
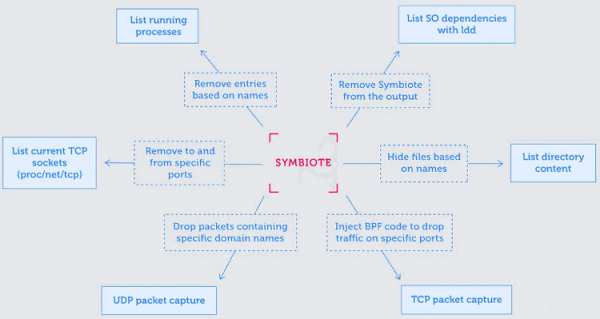
En særlig egenskab ved Simbiote er, at den spreder sig i form af et delt bibliotek, der indlæses under opstarten af alle processer ved hjælp af LD_PRELOAD-mekanismen og omdirigerer nogle standardbibliotek kald. Behandlerne af omdirigerede kald skjuler den aktivitet, der er relateret til backdooren, f.eks. udelukker visse elementer i proceslisten, blokerer adgangen til bestemte filer i /proc, skjuler filer i kataloger, udelukker den ondsindede delte biblioteksfil i ldd-output (hvordan execve-funktionen fanges og kald analyseres med miljøvariablen LD_TRACE_LOADED_OBJECTS), og viser ikke de netværkssokler, der er relateret til ondsindet aktivitet.
For at beskytte mod trafikinspektion omdirigeres funktionerne i libpcap-biblioteket, læsningen af /proc/net/tcp filtreres, og eBPF-programmer indlæses i kernen, som forhindrer trafikanalysatorer i at fungere og filtrerer externe forespørgsler til egne netværksbehandlere. eBPF-programmet køres blandt de første behandlere og udføres på det laveste niveau i netværksstakken, hvilket gør det muligt at skjule backdoorens netværksaktivitet, også for analysatorer, der startes senere.
Simbiote giver også mulighed for at omgå visse aktivitetsanalysatorer i filsystemet, da tyveri af fortrolige data kan udføres ikke på niveauet for filåbning, men ved at opfange læseoperationer fra disse filer i legitime applikationer (f.eks. kan erstatning af biblioteksfunktioner opfange brugerens indtastning af adgangskode eller data, der hentes fra filen med adgangsnøglen). For at muliggøre fjernadgang opfanger Simbiote nogle PAM-opkald (Pluggable Authentication Module), hvilket gør det muligt at forbinde til systemet via SSH med specifikke angrebslegitimationsoplysninger. Derudover er der en skjult mulighed for at hæve sine privilegier til root-bruger ved at sætte en miljøvariabel HTTP_SETTHIS.
Kilde: opennet.ru
