

Firefox 103 er blevet udgivet. Derudover er der blevet dannet opdateringer til langsigtede understøttelsesgrene — 91.12.0 og 102.1.0. Firefox 104-grenen vil gå ind i beta-testfasen inden for de kommende timer, og udgivelsen er planlagt til den 23. august.
Hovednyhederne i Firefox 103:
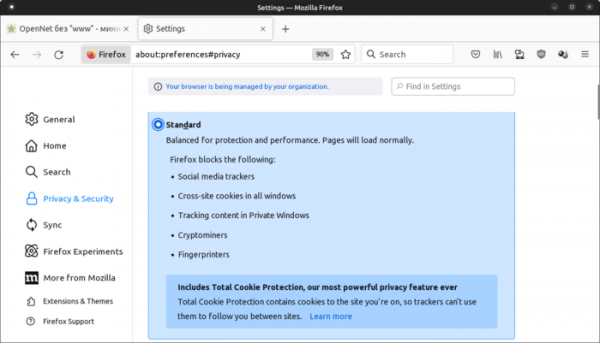
- Den fulde beskyttelse af cookies (Total Cookie Protection) er nu som standard aktiveret, hvilket tidligere kun blev anvendt, når websites blev åbnet i privat browsing-tilstand eller i strengt blokering af uønsket indhold (strict) tilstand. I Total Cookie Protection anvendes et separat isoleret lager til cookies for hvert site, hvilket forhindrer brugen af cookies til at spore bevægelser mellem websites, da alle cookies, der sendes fra indlæste tredjepartsblokke (iframe, js mv.), er knyttet til det site, hvortil disse blokke blev indlæst, og ikke overføres, når disse blokke tilgås fra andre websider.

- Ydelsen er forbedret på systemer med skærme med høj opdateringsfrekvens (120Hz+).
- I den indbyggede PDF-læser er der tilføjet fremhævning af obligatoriske felter i formularer.
- I billed-i-billede-tilstand er det nu muligt at ændre skrifttypestørrelsen på undertekster. Undertekster vises nu, når videoer vises fra websites som Funimation, Dailymotion, Tubi, Hotstar og SonyLIV. Tidligere blev undertekster kun vist for YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Disney+ og websites, der bruger WebVTT-formatet (Web Video Text Track).
- Det er nu muligt at navigere mellem knapperne i fanebladspanelet ved at bruge piletasterne, Tab og Shift+Tab.
- Funktionen 'Gør teksten større' for personer med nedsat syn er blevet udvidet til alle brugerfladeelementer og indhold (tidligere blev den kun anvendt på systemskriften).
- Muligheden for at genaktivere understøttelse af certifikater med digitale signaturer baseret på SHA-1-hash, som længe har været betragtet som usikre, er blevet fjernet fra indstillingerne.
- Ved kopiering af tekst fra webformularer bevares ikke-brydelige mellemrum for at forhindre automatisk linjeskift.
- På Linux-platformen er der løst ydeevneproblemer med WebGL, når der anvendes proprietære NVIDIA-drivere i kombination med DMA-Buf.
- Et problem med meget langsom opstart på grund af behandling af indhold i lokal lagring er blevet rettet.
- Streams API har fået støtte til transportable streams, der tillader overførsel af objekter ReadableStream, WritableStream og TransformStream som argumenter ved opkald af postMessage(), for at udføre operationen i en webworker med kloning af data i baggrunden.
- For sider, der åbnes uden HTTPS, og fra iframe-blokke, er adgangen til API'en caches, CacheStorage og Cache forbudt.
- Støtten til attributterne scriptminsize og scriptsizemultiplier, der tidligere var erklæret forældede, er blevet ophævet.
- I Windows 10 og 11 er Firefox-ikonet blevet fastgjort på proceslinjen under installationen.
- På macOS-platformen er der sket et skift til en mere moderne API til styring af blokeringer, hvilket har forbedret interfaceresponsen under høj CPU-belastning.
- I Android-versionen er der rettet en fejl, der forårsagede nedbrud ved skift til delt skærm eller ændring af vinduets størrelse. Et problem, der førte til tilbagespilning af video, er løst. En fejl, der under bestemte sjældne omstændigheder forårsagede nedbrud ved åbning af den virtuelle tastatur i Android 12, er også rettet.
Udover nye funktioner og fejlrettelser i Firefox 103 er 10 sårbarheder blevet rettet, hvoraf 4 er markeret som kritiske (kategoriseret under CVE-2022-2505 og CVE-2022-36320) og stammer fra hukommelsesproblemer såsom buffer-overløb og adgang til allerede frigivne hukommelsesområder. Disse problemer kan potentielt tillade udførelse af ondsindet kode ved åbning af specielt udformede sider. Blandt de sårbarheder med moderat fare kan nævnes muligheden for at bestemme musens position gennem manipulation af CSS-egenskaberne overflow og transform, samt nedbrud af Android-versionen ved behandling af meget lange URL'er.
Kilde: opennet.ru
