

Medlemmerne af Google Security Team har offentliggjort et åbent bibliotek kaldet Paranoid, designet til at identificere usikre kryptografiske artefakter, såsom offentlige nøgler og digitale signaturer, der er skabt i sårbare hardware (HSM) og softwaresystemer. Koden er skrevet i Python og distribueres under Apache 2.0-licensen.
Projektet kan vise sig nyttigt til indirekte vurdering af anvendelsen af algoritmer og biblioteker, der har kendte sikkerhedsproblemer og sårbarheder, der påvirker pålideligheden af de genererede nøgler og digitale signaturer, hvis de artefakter, der kontrolleres, genereres af hardware, der ikke kan verificeres, eller lukkede komponenter, der fungerer som en sort boks. Biblioteket kan også analysere sæt af pseudo-tilfældige tal for at vurdere pålideligheden af deres generator og identificere tidligere ukendte problemer, der opstår på grund af programmeringsfejl eller brug af usikre pseudo-tilfældige talgeneratorer.
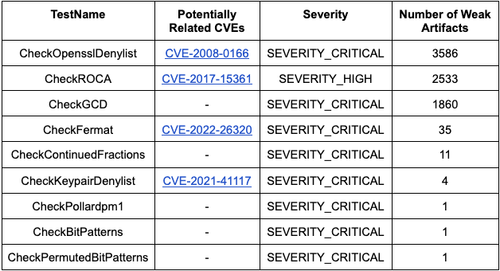
Ved at kontrollere indholdet af den offentlige CT-log (Certificate Transparency), der omfatter oplysninger om mere end 7 milliarder certifikater, blev der ikke identificeret problematiske offentlige nøgler baseret på elliptiske kurver (EC) og digitale signaturer baseret på ECDSA-algoritmen, men der blev fundet problematiske offentlige nøgler baseret på RSA-algoritmen. Især blev 3586 usikre nøgler, genereret af kode med en uoprettet sårbarhed CVE-2008-0166 i OpenSSL-pakken til Debian, 2533 nøgler relateret til sårbarheden CVE-2017-15361 i Infineon-biblioteket, og 1860 nøgler med sårbarhed relateret til fund af den største fælles divisor (GCD) identificeret. Oplysninger om de problematiske certifikater, der stadig er i brug, blev sendt til certificeringsmyndighederne for tilbagekaldelse.
Kilde: opennet.ru
