

iXsystems har offentliggjort distributionsversionen af TrueNAS SCALE 22.12, som bruger Linux-kernen og Debian-pakkebasen (de tidligere produkter fra dette selskab, herunder TrueOS, PC-BSD, TrueNAS og FreeNAS, var baseret på FreeBSD). Ligesom TrueNAS CORE (FreeNAS) kan TrueNAS SCALE downloades og bruges gratis. Størrelsen på iso-billedet er 1,6 GB. Kildeteksterne for de specifikke TrueNAS SCALE build-scripts, web-grænsefladen og lagene er offentliggjort på GitHub.
TrueNAS CORE-produkterne baseret på FreeBSD og TrueNAS SCALE baseret på Linux udvikles parallelt og supplerer hinanden ved at bruge en fælles kodebase for værktøjer og en standard web-grænseflade. Tilføjelsen af en ekstra version baseret på Linux-kernen forklares med ønsket om at realisere nogle idéer, som ikke kunne opnås med FreeBSD. Det skal bemærkes, at dette ikke er den første lignende initiativ — i 2009 blev FreeNAS adskilt til distributionsversionen OpenMediaVault, som blev overført til Linux-kernen og Debian-pakkebasen.
En af de vigtigste forbedringer i TrueNAS SCALE er muligheden for at oprette lager, der placeres på flere noder, mens TrueNAS CORE (FreeNAS) positioneres som en løsning baseret på en enkelt server. Ud over at øge skalerbarheden skiller TrueNAS SCALE sig også ud ved brugen af isolerede containere, forenkling af infrastrukturhåndtering og egnethed til at skabe softwaredefinerede infrastrukturer. ZFS (OpenZFS) anvendes som filsystem i TrueNAS SCALE. TrueNAS SCALE tilbyder support til Docker-containere, virtualisering baseret på KVM og skalerbarhed af ZFS til flere noder ved hjælp af det distribuerede filsystem Gluster.
For at organisere adgang til lageret understøttes SMB, NFS, iSCSI Block Storage, S3 Object API og Cloud Sync. For at sikre sikker adgang kan forbindelsen ske via VPN (OpenVPN). Lageret kan implementeres på en enkelt node og derefter udvides horisontalt over tid gennem tilføjelse af ekstra noder, hvis behovene vokser. Udover at udføre opgaver relateret til lagerdrift kan noderne også bruges til at levere tjenester og køre applikationer i containere, orkestreret ved hjælp af Kubernetes-platformen, eller i virtuelle maskiner baseret på KVM.
I den nye version:
- Implementeringen af root-less tilstand er forbedret, hvor mindre privilegerede brugere, der har fået tildelt udvidede rettigheder, i stedet for root bruges til at styre systemet, og som ikke har adgang til alle virtuelle maskiner og isolerede applikationer.
- En SMB Share Proxy-mekanisme er blevet tilføjet for at omdirigere adgangen til SMB-drev.
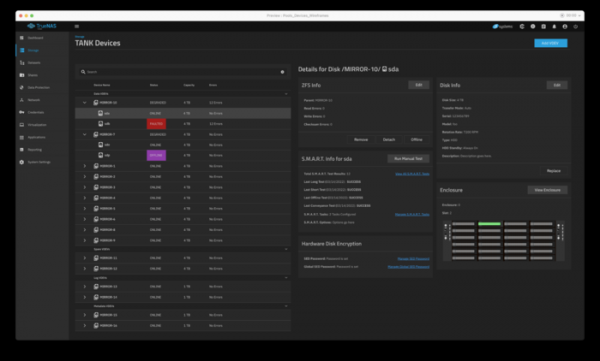
- Forbedringer er blevet foretaget i webgrænsefladen. Ændringerne har betydeligt forbedret håndteringen af lagerpuljer, enheder og datasæt. En oversigtsside med al statistik er blevet implementeret.
- Isolerede applikationer til at køre pakker som Home Assistant, Qbittorrent, Pi Hole, Syncthing, Photo Prism og diskover-community er blevet tilføjet.
- Muligheden for at opdatere alle applikationer, der er installeret som containere, på én gang er blevet tilføjet.
- Understøttelse af All-NVME-platformen er blevet tilføjet, hvilket giver en båndbredde på op til 30GB/s og muligheden for at skabe et NVMe-lagerpulje på op til 240 TB.
- Muligheden for at udskifte Gluster-noder via API uden at stoppe lagerets drift er blevet givet.
- En driver til Kubernetes CSI er blevet tilføjet, hvilket muliggør brugen af TrueNAS SCALE i Kubernetes-klynger som datalager. En tilsvarende funktion er også tilgængelig for VMware ESXi og OpenStack Cinder.
- Understøttelse af brugen af OverlayFS med ZFS for at spare diskplads ved kørsel af Docker-containere er blevet tilføjet.
- Understøttelsen af virtualisering er blevet forbedret, hvilket muliggør USB-enheder at blive passeret til virtuelle maskiner og binding af individuelle CPU-kerner.
- Muligheden for at organisere samarbejdsmæssig adgang for isolerede applikationer til GPU er blevet sikret.
- Understøttelse af fjernadgang til systemet og applikationerne ved hjælp af VPN Wireguard er blevet tilføjet.
- Der er udført arbejde for at øge ydeevnen, herunder forbedring af kryptering, NFS og iSCSI ydeevne.
- Muligheden for selektiv adgang til API og implementering af et rollebaseret adgangssystem (RBAC) er blevet givet.
Kilde: opennet.ru
