

I pakken ImageMagick, der ofte anvendes af webudviklere til at konvertere billeder, er der opdaget en sårbarhed CVE-2022-44268, som kan føre til lækage af indhold fra filer under konvertering af PNG-billeder, som er forberedt af en angriber. Sårbarheden truer systemer, der behandler eksterne billeder og derefter giver mulighed for at uploade resultaterne af konverteringen.
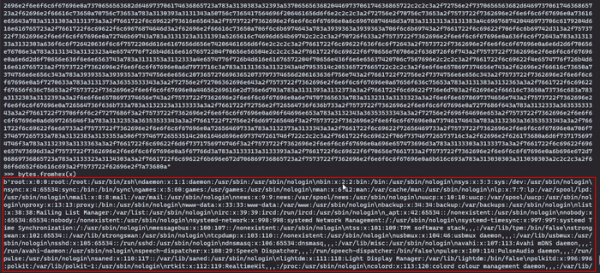
Sårbarheden skyldes, at ImageMagick ved behandling af PNG-billedet bruger indholdet af parametret "profile" fra metadata-blokken til at bestemme navnet på filen med profilen, som inkluderes i den resulterende fil. Dermed er det nok at tilføje parametret "profile" med den nødvendige filsti (f.eks. "/etc/passwd") til PNG-billedet, og når et sådant billede behandles, f.eks. ved ændring af billedets størrelse, vil indholdet af den nødvendige fil blive inkluderet i udgangsfilen. Hvis filnavnet angives som "-", vil handleren hænge i venten på input fra standardstrømmen, hvilket kan bruges til at udføre en tjenestenægtelse (CVE-2022-44267).
En opdatering med en løsning på sårbarheden er endnu ikke udgivet, men udviklerne af ImageMagick har anbefalet at oprette en regel i indstillingerne for at begrænse adgangen til bestemte filstier som en workaround for at blokere lækagen. For eksempel kan følgende tilføjes i policy.xml for at forbyde adgang via absolutte og relative stier: <policy domain="path" rights="none" pattern="/*"/> <policy domain="path" rights="none" pattern="../*"/>
En skript til at generere udnyttelse af sårbarheden i PNG-billeder er allerede blevet gjort tilgængeligt.
Kilde: opennet.ru
