

Der er registreret et angreb på brugere af NPM-kataloget, hvor der den 20. februar blev offentliggjort over 15.000 pakker i NPM-repositoriet, hvis README-filer indeholdt links til phishing-sider eller henvisningslinks, der gav belønninger for klik. Under analysen blev der fundet 190 unikke phishing- eller reklamelinks, der dækkede 31 domæner.
Pakkenavne blev valgt for at tiltrække almindelige brugeres interesse, såsom 'free-tiktok-followers', 'free-xbox-codes', 'instagram-followers-free' osv. Strategien var at fylde listen over seneste opdateringer på NPM's forside med spam-pakker. I pakke beskrivelserne var der links, der lovede gratis gaver, giveaways, gaming hacks samt gratis tjenester til at øge følgere og likes på sociale medier som TikTok og Instagram. Dette er ikke det første angreb af denne art, da der i december blev offentliggjort 144.000 spam-pakker i NuGet, NPM og PyPi-katalogerne.
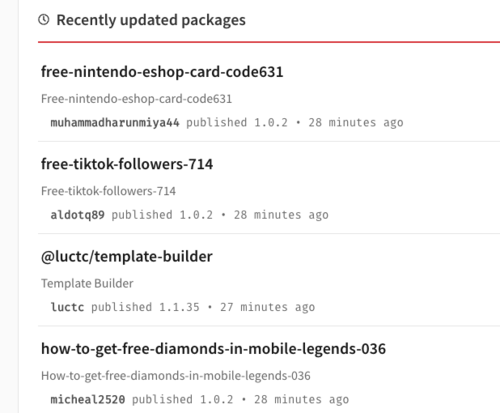
Indholdet af pakkerne blev automatisk genereret ved hjælp af et python-script, som tilsyneladende ved en fejl blev efterladt i pakkerne og indeholdt fungerende loginoplysninger, der blev brugt under angrebet. Pakkerne blev udgivet under mange forskellige konti ved hjælp af metoder, der gjorde det vanskeligere at spore sporene og hurtigt identificere problematiske pakker.
Udover svigagtige handlinger i NPM og PyPi-repositorierne er der også blevet identificeret flere forsøg på at offentliggøre skadelige pakker:
- I depoterer PyPI er der fundet 451 ondsindede pakker, der maskererede sig som nogle populære biblioteker ved hjælp af type-squatting (navngivning af lignende navne, der adskiller sig med enkelte tegn, f.eks. vper i stedet for vyper, bitcoinnlib i stedet for bitcoinlib, ccryptofeed i stedet for cryptofeed, ccxtt i stedet for ccxt, cryptocommpare i stedet for cryptocompare, seleium i stedet for selenium, pinstaller i stedet for pyinstaller osv.). Pakkerne indeholdt obfuskeret kode til tyveri af kryptovaluta, der identificerede tilstedeværelsen af kryptovaluta-wallet-id'er i udklipsholderen og ændrede dem til angriberens wallet (det antages, at offeret ikke vil bemærke, at det overførte wallet-nummer adskiller sig ved betaling). Erstatningen blev udført af et browserplugin, der blev udført i konteksten af hver besøgte webside.
- I depoteret PyPI er der blevet identificeret en serie ondsindede HTTP-biblioteker. Ondsindet aktivitet blev fundet i 41 pakker, hvis navne blev valgt ved brug af metoder til type-squatting og mindede om populære biblioteker (aio5, requestst, ulrlib, urllb, libhttps, piphttps, httpxv2 osv.). Indholdet var styliseret som fungerende HTTP-biblioteker eller kopierede koden fra eksisterende biblioteker, og i beskrivelsen blev der givet påstande om fordele og sammenligninger med legitime HTTP-biblioteker. Den ondsindede aktivitet bestod enten i at downloade malware til systemet eller indsamle og sende konfidensielle data.
- I NPM er der blevet identificeret 16 JavaScript-pakker (speedte*, trova*, lagra), der udover den angivne funktionalitet (test af båndbredde) også indeholdt kode til minedrift af kryptovaluta uden brugerens viden.
- I NPM er der blevet identificeret 691 ondsindede pakker. Størstedelen af de problematiske pakker udgav sig for at være projekter fra Yandex (yandex-logger-sentry, yandex-logger-qloud, yandex-sendsms osv.) og inkluderede kode til at sende konfidensielle oplysninger til eksterne. servere. Det antages, at de, der har offentliggjort pakkerne, har forsøgt at opnå substitution af egne afhængigheder ved bygning af projekter i Yandex (metode til substitution af interne afhængigheder). I depoteret PyPI blev de samme forskere fundet 49 pakker (reqsystem, httpxfaster, aio6, gorilla2, httpsos, pohttp osv.) med obfuskeret ondsindet kode, der downloader og kører en eksekverbar fil fra eksterne. server.
Kilde: opennet.ru
