

Kali Linux 2023.2-distributionen er blevet udgivet, baseret på Debian-pakkebasen og designet til at teste systemer for sårbarheder, udføre revisioner, analysere resterende information og identificere konsekvenserne af angreb fra cyberkriminelle. Alle originale værker, der er skabt inden for rammen af distributionen, distribueres under GPL-licensen og er tilgængelige via offentligt Git-repository. Der er forberedt flere varianter af iso-billeder til download, størrelsen er henholdsvis 443 MB, 2,8 GB og 3,7 GB. Bygningerne er tilgængelige for arkitekturerne i386, x86_64, ARM (armhf og armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Standard tilbyder en Xfce-desktop, men KDE, GNOME, MATE, LXDE og Enlightenment e17 understøttes også som valgmuligheder.
Kali inkluderer en af de mest omfattende samlinger af værktøjer til it-sikkerhedsspecialister: fra værktøjer til test af webapplikationer og indtrængen i trådløse netværk til programmer til læsning af data fra RFID-identifikationschip. Pakken omfatter en samling exploits og over 300 specialiserede værktøjer til sikkerhedstest, såsom Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Derudover inkluderer distributionen værktøjer til at fremskynde opbrud af adgangskoder (Multihash CUDA Brute Forcer) og WPA-nøgler (Pyrit) ved hjælp af CUDA og AMD Stream teknologier, der muliggør brug af NVIDIA og AMD GPU'er til at udføre beregningsoperationer.
I den nye version:
- Der er forberedt et særligt image til virtuelle maskiner til Hyper-V hypervisoren, som er forudkonfigureret til brug med ESM (Enhanced Session Mode, xRDP over HvSocket) og kan arbejde straks uden yderligere indstillinger.
- I den standardleverede version med Xfce-desktop er overgangen fra lydsystemet server PulseAudio til medieserveren PipeWire gennemført (versionen med GNOME blev tidligere migreret til PipeWire).
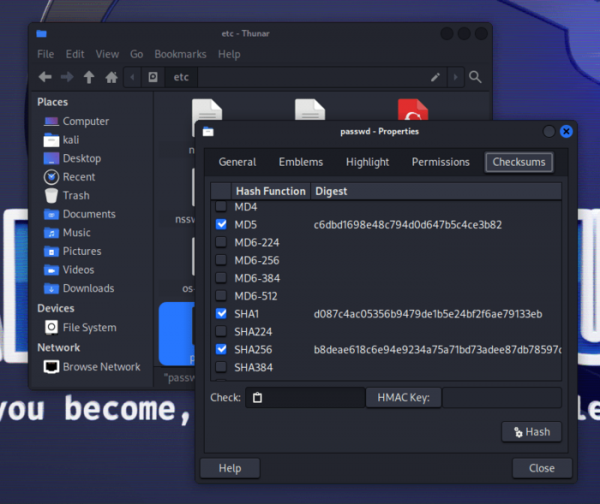
- I basisversionen med Xfce er der forudinstalleret en GtkHash-udvidelse i filhåndtereren, der gør det muligt hurtigt at beregne kontrolsummer i filens egenskabsdialog.

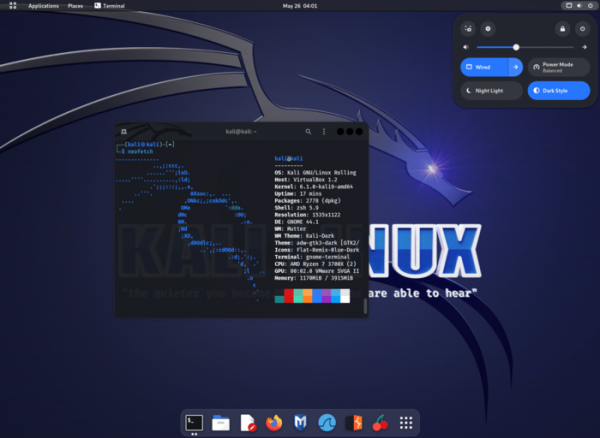
- Miljøet baseret på GNOME er blevet opdateret til version 44, hvor oversættelsen af applikationer til brug af GTK 4 og bibliotekerne libadwaita fortsættes (GNOME Shell brugergrænsefladen og sammensætningsmanageren Mutter er blandt de første, der er migreret til GTK4). I filvalg-dialogen er der tilføjet en visningsindstilling for at vise indholdet som en rutenet visning. Der er foretaget mange ændringer i konfigurationsværktøjet. I menuen til hurtig ændring af indstillinger er der tilføjet en sektion til styring af Bluetooth.

- I varianten baseret på GNOME er Tiling Assistant-udvidelsen tilføjet til at arbejde med vinduer i mosaiktilstand.
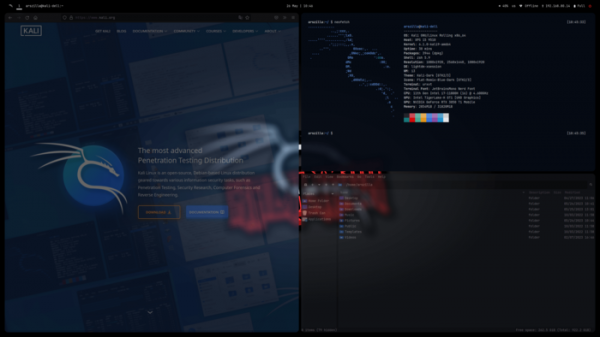
- Varianten med en mosaikvinduesstyringsdesktop i3 (metapakke kali-desktop-i3) er helt redesignet og har fået karakter af et komplet brugergrænseflade.

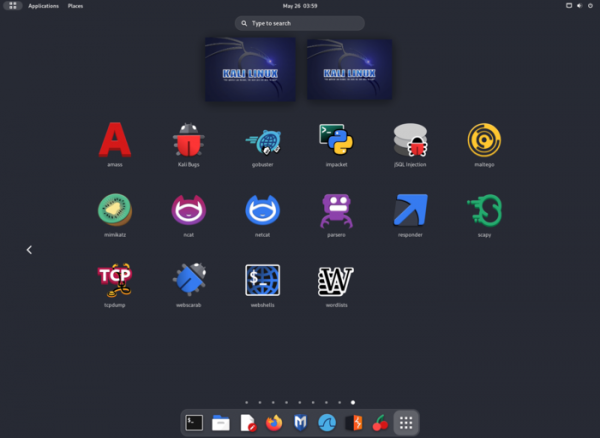
- Ikonerne er blevet opdateret, og applikationsmenuen er omstruktureret.
- Der er tilføjet nye værktøjer:
- Cilium-cli — administration af Kubernetes-klynger.
- Cosign — oprettelse af digitale signaturer for containere.
- Eksctl — kommandolinjegrænseflade til Amazon EKS.
- Evilginx — MITM-angreb framework til at fange legitimationsoplysninger, sessionscookies og omgå to-faktor-autentificering.
- GoPhish — phishing værktøj.
- Humble — HTTP header analyser.
- Slim — container image pakker.
- Syft — SBoM (Software Bill of Materials) generator, der identificerer sammensætningen af softwarekomponenter inkluderet i et containerbillede eller til stede i filsystemet.
- Terraform — platform. af infrastrukturhåndtering.
- Tetragon — eBPF-baseret analyser.
- TheHive — platform til reaktion på indtrængen.
- Trivy — værktøj til at finde sårbarheder og konfigurationsproblemer i containere, repositories og cloud-miljøer.
- Wsgidav — WebDAV-server, der bruger WSGI.
- Opdateret miljø for mobile enheder baseret på Android-platformen — NetHunter, med et udvalg af værktøjer til test af systemer for sårbarheder. Med NetHunter er det muligt at teste for angreb specifikke for mobile enheder, som for eksempel ved at efterligne USB-enheders funktion (BadUSB og HID Keyboard — efterligning af et netværk USB-adapter, der kan bruges til MITM-angreb, eller et USB-tastatur, der udfører tegnsubstitution) og generere falske adgangspunkter (MANA Evil Access Point). NetHunter installeres i det eksisterende Android-miljø som et chroot-billede, hvor en specialtilpasset version af Kali Linux kører.
Kilde: opennet.ru
