

En gruppe forskere fra flere universiteter i USA har udviklet en ny teknik til sidekanalangreb, der gør det muligt at rekonstruere visuelle informationer bearbejdet i GPU'en. Ved hjælp af den foreslåede metode, som er blevet kaldt GPU.zip, kan angriberen bestemme, hvilken information der vises på skærmen. Angrebet kan blandt andet udføres via en webbrowser, eksempelvis er det blevet vist, hvordan en skadelig webside åbnet i Chrome kan få information om de pixels, der gengives ved rendering af en anden webside åbnet i den samme browser.
Kilden til informationslækagen er den optimering, der anvendes i moderne GPU'er, som sikrer kompression af grafiske data. Problemet viser sig ved brug af kompression på alle testede integrerede GPU'er (AMD, Apple, ARM, Intel, Qualcomm) og diskrete grafikkort fra NVIDIA. Det blev opdaget, at integrerede GPU'er fra Intel og AMD altid inkluderer kompression af grafiske data, selv når applikationen specifikt ikke beder om denne type optimering. Anvendelsen af kompression fører til, at trafikken til DRAM og belastningen på cachen korrelerer med arten af de behandlede data, som kan rekonstrueres pixel-for-pixel gennem analyse via sidekanaler.
Metoden er temmelig langsom; for eksempel tog et angreb på en system med en integreret GPU AMD Ryzen 7 4800U 30 minutter at fastslå navnet, som en bruger loggede ind med i en anden fane på Wikipedia, og det gjorde det muligt at bestemme indholdet af pixels med en nøjagtighed på 97%. På systemer med integrerede GPU'er Intel i7-8700 tog et tilsvarende angreb 215 minutter med en nøjagtighed på 98%.
Ved gennemførelse af angrebet via browseren åbnes det målrettede websted cyklisk i en iframe for at initiere rendering. For at bestemme den viste information omdannes outputtet fra iframe til en sort-hvid præsentation, som der anvendes et SVG-filter på, der udfører sekventiel påføring af masker, der medfører og ikke medfører stor redundans ved kompression. På baggrund af vurderingen af ændringen i renderingtiden af referenceprøver identificeres tilstedeværelsen af mørke eller lyse pixels i en bestemt position. Det samlede billede rekonstrueres gennem sekventiel pixel-for-pixel kontrol ved brug af sådanne masker.
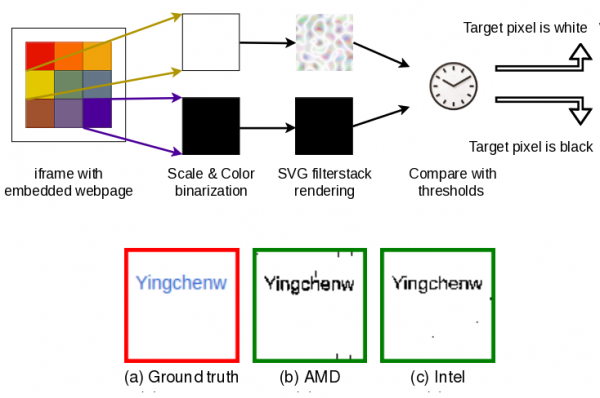
Producenter af GPU'er og browsere blev underrettet om problemet i marts, men ingen leverandør har endnu forberedt en løsning, da udførelsen af angrebet under ideelle forhold virker tvivlsom, og problemet har mere teoretisk interesse. Google har endnu ikke truffet beslutning om det er hensigtsmæssigt at blokere angrebet på browserniveau i Chrome. Chrome er sårbar, da det tillader indlæsning af iframe fra et andet site uden at rense cookies, tillader anvendelse af SVG-filtre på iframes og delegerer udførelsen af GPU-rendering. Firefox og Safari er ikke sårbare, da de ikke opfylder disse kriterier. Angrebet kan heller ikke anvendes på websteder, der forbyder indlejring via iframes på andre sites (for eksempel ved at indstille HTTP-headeren X-Frame-Options til værdien 'SAMEORIGIN' eller 'DENY', samt ved hjælp af adgangsindstillinger via headeren Content-Security-Policy).
Kilde: opennet.ru
