

Sonatype, et firma der specialiserer sig i beskyttelse mod angreb, der manipulerer med udskiftning af softwarekomponenter og afhængigheder (supply chain), har offentliggjort resultaterne af en undersøgelse (PDF, 62 sider) om problemer med afhængigheder og vedligeholdelse af åbne projekter på sprog som Java, JavaScript, Python og .NET, der er præsenteret i Maven Central, NPM, PyPl og Nuget. I løbet af et år er antallet af projekter i de overvågede åbne økosystemer steget med i gennemsnit 29%. Antallet af downloadede pakker fra de nævnte repositories steg med 33% i 2023, men til sammenligning voksede antallet af downloads med 73% i 2021.
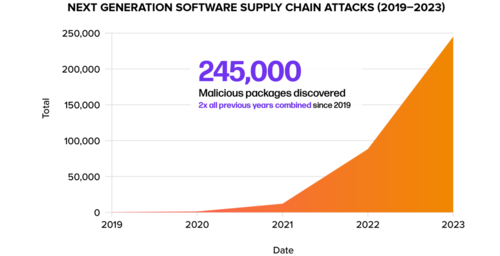
Den skadelige aktivitet i repositorierne er steget betydeligt - siden begyndelsen af året er der identificeret 245.000 skadelige pakker, og antallet af registrerede angreb, der sigter mod udskiftning af afhængigheder, er fordoblet.
Mange projekter fortsætter med at bruge sårbare versioner; for eksempel udgør 23% af downloadene af Java-pakken Log4j stadig versioner med kritiske sårbarheder, der blev rettet i 2021. I Maven Central kommer cirka 12% af alle downloads fra komponenter, der indeholder kendte sårbarheder. I gennemsnit udgør andelen af downloads af gamle versioner af pakker, der hører under risikokategorier (f.eks. med uretterede sårbarheder), 20% (i 80% af tilfældene downloades den aktuelle version). I 96% af tilfældene kunne downloads af komponenter med sårbarheder undgås ved at vælge versioner, hvor problemet allerede var løst.
Et væsentligt problem med at opretholde sikkerheden er også at sikre kvalitetsvedligeholdelse af projekter. I økosystemer for Java- og JavaScript-sprog er dette en stor udfordring - i løbet af det seneste år er vedligeholdelsen af hver femte projekt (18,6%), der var præsenteret i Maven Central og NPM, og som blev vedligeholdt det forrige år, ophørt. Af de 1.176 millioner analyserede projekter, der er til stede i repositories Maven, NPM, PyPl og Nuget, fortsætter kun 11% (118.000) med at blive aktivt vedligeholdt.
I undersøgelsen blev der også gennemført en undersøgelse blandt 621 professionelle udviklere fra forskellige virksomheder. 67% af de adspurgte mener, at deres applikationer ikke bruger sårbare biblioteker, 10% har i de sidste 12 måneder oplevet sikkerhedshændelser forårsaget af sårbarheder i open source-software, mens 20% er usikre på spørgsmålet. 28% af virksomhederne identificerer sårbare komponenter inden for 1 dag efter offentliggørelsen af data om sårbarheden, 39% — mellem 1 og 7 dage, og 29% — mere end en uge.
Kilde: opennet.ru
