

Chrome OS 118, som er baseret på Linux-kernen, system manager upstart, buildværktøjerne ebuild/portage, åbne komponenter og webbrowseren Chrome 118, er nu tilgængelig. Brugergrænsefladen for Chrome OS er begrænset til webbrowseren, og i stedet for standardprogrammer anvendes webapplikationer. Alligevel inkluderer Chrome OS en fuldt funktionel multi-vinduegrænseflade, skrivebord og proceslinje. Kildekoderne distribueres under den frie licens Apache 2.0. Chrome OS 118-builden er tilgængelig for de fleste nuværende modeller af Chromebook. En version af Chrome OS Flex tilbydes til almindelige computere.
Hovedændringer i Chrome OS 118:
- Mulighed for at gendanne glemte adgangskoder og få adgang til data tilknyttet kontoen er blevet tilføjet.
- Visningsmode for selvforsynende webapplikationer (PWA, Progressive Web Apps) er blevet tilføjet, hvilket gør det muligt at arbejde med flere dokumenter i ét vindue. Ved brug af denne tilstand kan appudvikleren også definere en startfane, hvor f.eks. brugergrænsefladen til dokumentvalg og indstillinger kan placeres.
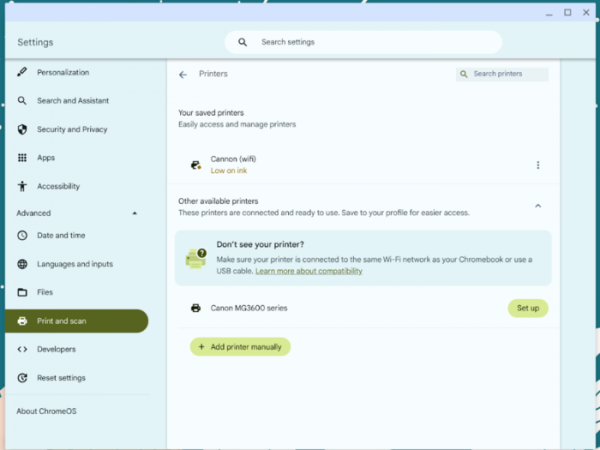
- Opsætningen af printudgangen er forenklet. Der er tilføjet kontekstafhjælpning til printerbrug, printvalget er forenklet, og der gives en vejledning til opsætning. Der er tilføjet information om printerens tilstand på indstillingssiden. Der er foreslået et sæt muligheder til at styre printeren i tilfælde af problemer med udskrivningen.

- Integration med Imprivata OneSign-tjenesten er blevet sikret.
- Brugergrænsefladen til tekstredigering på berøringsskærme er blevet ændret. Der er foreslået mere intuitive kontrolbevægelser. En ny zoom-tilstand er blevet tilføjet, som automatisk viser den præcise position af markøren.
- Et nyt Bluetooth-stak baseret på Fluoride-stakken, overført fra Android-platformen og der fortsætter udviklingen af Broadcoms BlueDroid-stak, er blevet foreslået. En indstilling "chrome://flags/#bluetooth-use-floss" er blevet tilføjet til at styre aktiveringen af den nye stak.
- Der er rettet 6 sårbarheder i komponenten virglrenderer, som muliggør brugen af virtio-gpu (virtuelt GPU Virgil3D) til at aktivere 3D-acceleration i virtuelle miljøer uden eksklusiv videresendelse af grafikkortet til gæstesystemet. 3 sårbarheder fører til buffer-overløb, og en fører til hukommelsesadgang efter frigivelse. Derudover er der udbedret en use-after-free sårbarhed (CVE-2023-4921) i net/sched subsystemet i Linux-kernen, som gør det muligt at hæve sine privilegier i systemet.
Kilde: opennet.ru
