

Firefox 120 er blevet frigivet, og der er dannet en opdatering til den langsigtede supportlinje — 115.5.0. Firefox 121 er nu i beta-test, og frigivelsen er planlagt til den 19. december.
Hovednyhederne i Firefox 120:
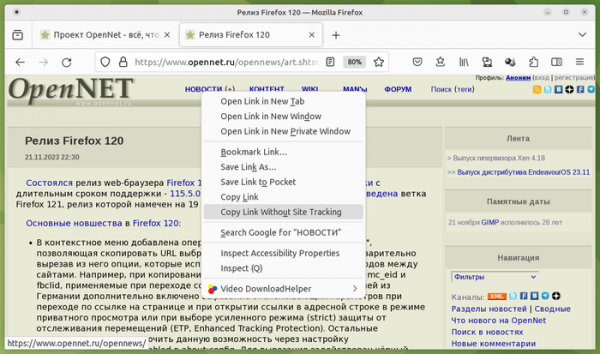
- Der er tilføjet en funktion i kontekstmenuen kaldet "Copy Link Without Site Tracking", der gør det muligt at kopiere URL'en til det valgte link til udklipsholderen, efter at det er blevet renset for de parametre, der bruges til at spore bevægelser mellem websites. For eksempel vil parametrene mc_eid og fbclid blive fjernet, når et link kopieres fra Facebook-sider. For brugere i Tyskland er der desuden tilføjet en mulighed for at fjerne sporingsparametre, når der klikkes på et link på siden eller åbnes i adresselinjen i privat tilstand eller ved valg af den strenge beskyttelse (strict) mod sporing af bevægelser (ETP, Enhanced Tracking Protection). Andre brugere kan aktivere denne funktion via indstillingen privacy.query_stripping.enabled i about:config. Der anvendes en sortliste, der dækker kendte parametre for sporing af bevægelser mellem websites.

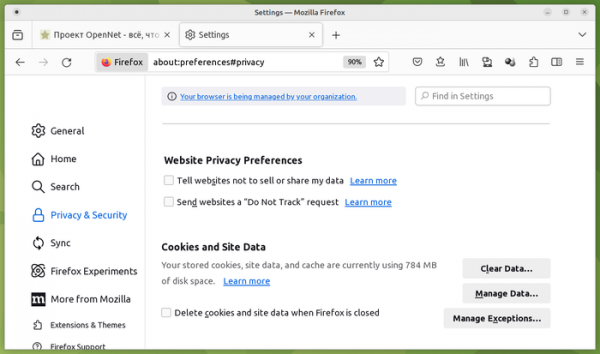
- Indstillingerne for privatliv og sikkerhed (Privacy & Security) har fået en ny mulighed for at aktivere GPC-mekanismen (Global Privacy Control), som erstatter "DNT"-headeren (Do Not Track) og gør det muligt at informere websites om forbuddet mod salg af personlige data og brugen af dem til at spore præferencer eller bevægelser mellem websites.
- I den strenge beskyttelse (strict) mod sporing af bevægelser (ETP, Enhanced Tracking Protection) og i privat tilstand er beskyttelsen mod passiv identifikation af brugeren gennem Canvas API blevet styrket.
- For brugere i Tyskland er automatisk lukning af pop-up-dialoger (Cookie Banner Blocker), der vises på websites for at få godkendelse til at gemme identifikatorer i cookies, nu aktiveret som standard i overensstemmelse med kravene til beskyttelse af personoplysninger i Den Europæiske Union (GDPR). Da sådanne pop-up-bannere kan være distraherende, dække indhold og kræve, at brugeren bruger tid på at lukke dem, har udviklerne af Firefox vurderet, at det ville være hensigtsmæssigt at afvise sådanne anmodninger automatisk.
Du kan aktivere blokeringen i indstillingerne under "Sikkerhed og privatliv" eller gennem parameteren "cookiebanners.service.mode" i about:config (0 — deaktiverer automatisk lukning af cookie-banner; 1 — afviser i alle tilfælde anmodninger om tilladelse og ignorerer banner, der kun tillader samtykke; 2 — afviser anmodninger om tilladelse, når det er muligt, og accepterer at gemme cookies, når det ikke er muligt). I modsætning til den tilsvarende tilstand, der tilbydes i Brave-browseren og i annonceblokker, skjuler Firefox ikke blokken, men automatiserer handlingen for brugeren. Der er to tilstande til behandling af bannere - simulering af musetryk (cookiebanners.bannerClicking.enabled) og indsprøjtning af cookies med valgt tilstand (cookiebanners.cookieInjector.enabled).
- I Windows, macOS og Android er import som standard aktiveret TLS-certifikater fra det centrale certifikatlager i operativsystemet. Om nødvendigt kan denne mulighed deaktiveres i indstillingerne (Præferencer → Privatliv & Sikkerhed → Certifikater).
- Tastaturkombinationer til redigering (Alt + enter) og sletning (Alt + Backspace) af valgte konti i about:logins-grænsefladen er tilføjet.
- I de distributioner af Firefox, der leveres i Ubuntu i Snap-format, er der tilføjet support til import af data fra Chromium-browseren, som også er installeret i snap-format.
- På Linux- og Windows-platforme er der mulighed for at trække vinduer med video i "billede-i-billede"-tilstand til skærmhjørnerne (automatiske justeringer til hjørnerne) ved at holde Ctrl-tasten nede under flytning.
- Integration af en ny bærbar komponent til at vise kontekstuelle hints i adresselinjen, som er genprogrammeret i Rust, er begyndt.
- Der er tilføjet API'en User Activation (navigator.userActivation), der gør det muligt at bestemme, om brugeren tidligere har interageret med siden (f.eks. klikket med musen), om de interagerer lige nu eller ikke har gjort noget på siden (siden er kun indlæst og forbliver urørt).
- Der er tilføjet support for den nye HTTP-statuskode — 103 («Early Hints»), som kan bruges til proaktivt at sende headers. Kode 103 tillader at informere klienten om indholdet af visse HTTP-headers umiddelbart efter forespørgslen, uden at vente på, at serveren udfører alle relaterede operationer og begynder at sende indholdet. På denne måde kan der gives hints om relaterede elementer på den side, der sendes, som kan forindlæses (for eksempel kan der gives links til anvendte CSS- og JavaScript-filer). Når browseren modtager oplysninger om sådanne ressourcer, vil den begynde at indlæse dem uden at vente på, at hovedsiden er færdig med at blive sendt, hvilket reducerer den samlede behandlingstid for forespørgslen.
- Der er tilføjet nye måleenheder for størrelse i CSS, lh og rlh, som gør det muligt at angive en størrelse, der svarer til elementets eller rod-elementets linjehøjde (CSS-egenskab line-height).
- Der er tilføjet en funktion light-dark() i CSS til at indstille farver for både lys og mørk farveskema uden at bruge media-forespørgslen prefers-color-scheme.
- Der er tilføjet support for yderligere datovisningsformater til JavaScript-funktionen Date.parse(), for eksempel «01-12-1999», «1999-1-5», «10000-01-12», «99-01-05», «1999-01-05 10:00:00».
- Support for media-attributten i <source>-elementet, der er indlejret i <picture>, <audio> og <video> elementer, er blevet sikret.
- Support for WasmGC-udvidelsen, der forenkler porteringen af programmer til WebAssembly, skrevet i programmeringssprog, der bruger garbage collection (Kotlin, Dart osv.), er nu aktiveret som standard. WasmGC tilføjer nye typer strukturer og arrays, som kan anvende ikke-lineær hukommelsesallokering.
- I værktøjer til webudviklere er der tilføjet mulighed for at simulere faners funktionalitet i offline-tilstand.
- I stilredigeringspanelet er der tilføjet en 'Pretty Print'-knap til at formatere og gøre minificerede stilarter mere overskuelige (tidligere blev minificerede stilarter automatisk formateret).
- I udviklerværktøjerne er debuggerens ydeevne blevet betydeligt forbedret (op til 70%) ved store mængder kildekode. Debuggeren er blevet refaktoreret for at sikre korrekt funktion af breakpoints knyttet til ‘unload’-begivenheden.
- I Android-versionen er fejlen, der fik faner til at lukke ved markering, blevet rettet. Arbejdet med at etablere et åbent økosystem af browserudvidelser til mobilversionen af Firefox er fortsat. Til den officielle lancering af økosystemet, der er planlagt til december, vil der være mere end 200 udvidelser tilgængelige i kataloget addons.mozilla.org (AMO), som kan installeres i Firefox til Android.
Ud over nye funktioner og fejlretninger i Firefox 120 er 19 sårbarheder blevet løst. 14 sårbarheder (11 samlet under CVE-2023-6212 og CVE-2023-6213), der er mærket som kritiske, skyldes problemer med hukommelsen, såsom buffer-overløb og adgang til allerede frigivne hukommelsesområder. Disse problemer kan potentielt føre til, at ondsindet kode udføres, når der åbnes specielt designede sider. En anden kritisk sårbarhed (CVE-2023-6206) muliggør bekræftelse af tilladelsesforespørgsler gennem clickjacking.
Beta-udgivelsen af Firefox 121 er bemærkelsesværdig for muligheden for tvangstil at aktivere understregning af links uanset CSS-indstillinger (kan være nyttigt for personer med farveopfattelsesproblemer). I Linux er brugen af komposit allerede som standard aktiveret. server Wayland i stedet for XWayland, hvilket har løst problemer med touchpad-funktionalitet, understøttelse af gestus på berøringsskærme og indstilling af DPI for hver skærm i Wayland-baserede miljøer. Brug af Wayland demonstrerer også en forbedring i grafisk ydeevne. Dog er der begrænsninger i Wayland-protokollen, der forårsager problemer med visning af 'billede-i-billede'-vinduet i forgrunden.
Kilde: opennet.ru
