

Google har udgivet en ny version af webbrowseren Chrome 120. Samtidig er der en stabil udgave af det frie projekt Chromium, som danner grundlaget for Chrome. Browseren Chrome adskiller sig fra Chromium ved at bruge Googles logoer, have et system til at sende meddelelser i tilfælde af nedbrud, have moduler til at afspille beskyttet videoinhold (DRM), et automatisk opdateringssystem, konstant aktiv Sandbox-isolering, levere nøgler til Google API og overføre RLZ-parametre under søgning. For dem, der har brug for mere tid til opdatering, understøttes en separat Extended Stable-gren med 8 ugers opbakning. Den næste version af Chrome 121 forventes den 23. januar.
Hovedændringer i Chrome 120:
- Eksperimentet med at deaktivere understøttelsen af tredjeparts-cookies, der placeres, når der besøges websteder, der er forskellige fra domænet den nuværende side, er startet. Sådanne cookies bruges til at spore brugerens bevægelser mellem websteder i reklamenetværk, sociale mediers widgets og webanalysetjenester. I januar 2024 vil tredjeparts-cookies blive deaktiveret for 1 % af browserens brugere. Ændringerne fremmes som en del af Privacy Sandbox-initiativet, der har til formål at finde en balance mellem brugernes behov for privatliv og annoncørers og websteders ønske om at spore besøgendes præferencer.
I stedet for sporende cookies anbefales det at bruge følgende API'er:
- FedCM (Federated Credential Management), der muliggør oprettelse af sammenkoblede identitetstjenester, der sikrer privatlivets fred og fungerer uden tredjeparts cookies.
- Private State Tokens, der gør det muligt at adskille forskellige brugere uden brug af tværdomæne-id'er og overføre brugerens legitimationsoplysninger mellem forskellige sammenhænge.
- Topics (kritik) giver mulighed for at bestemme brugernes interessekategorier, som kan bruges til at identificere grupper af brugere med lignende interesser uden at identificere enkeltbrugere via sporingscookies. Interesser beregnes baseret på brugerens aktivitet i browseren og gemmes på brugerens enhed. Ved hjælp af API'en Topics kan annoncesystemet få generelle oplysninger om individuelle interesser uden at have information om den specifikke brugeraktivitet.
- Protected Audience, en løsning til opgaver inden for retargeting og evaluering af egen publikum (arbejde med brugere, der tidligere har besøgt webstedet).
- Attribution Reporting, muliggør evaluering af annonceeffektivitet såsom klik og konverteringer (køb på webstedet efter klik).
- Storage Access API, kan anvendes til at anmode brugeren om tilladelse til at få adgang til cookies, hvis tredjeparts cookies som standard er blokeret.
- I henhold til kravene fra den vedtagne lov i EU, DMA (Digital Markets Act), vil nogle brugere få vist en dialog til at vælge standard søgemaskine, der svarer til indstillingerne i chrome://settings/search. I Chrome 120 vil dialogen blive vist for 1 % af brugerne, og ved udgivelsen af Chrome 122 vil den blive udbredt til 100 %.
- Processen til at stoppe understøttelsen af videokodeken Theora er startet. I første fase er Theora deaktiveret for 1 % af brugerne, men inden den 16. januar planlægges det at deaktivere den for alle brugere. I overgangsperioden er der en indstilling til at genaktivere kodeken ved hjælp af chrome://flags/#theora-video-codec. Årsagen til at stoppe understøttelsen af Theora nævnes som bekymringer om, at der i implementeringen af Theora, som har ret kompleks logik til parsing af binære data og dekodning af strømme, kan være sårbarheder, der ligner de nylige kritiske problemer med VP8-koderen.
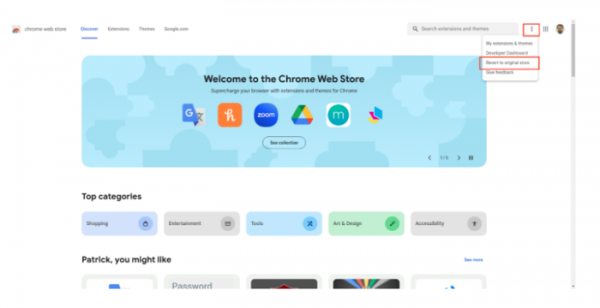
- Layoutet af Chrome Web Store-kataloget er blevet redesignet for at forenkle søgningen og administrationen af udvidelser. Nye kategorier af udvidelser er blevet tilføjet (f.eks. en kategori med maskinlæringsbaserede udvidelser og en sektion 'redaktionelt valg'). Muligheden for at vende tilbage til det tidligere design er blevet tilføjet i menuen » ⋮ ».

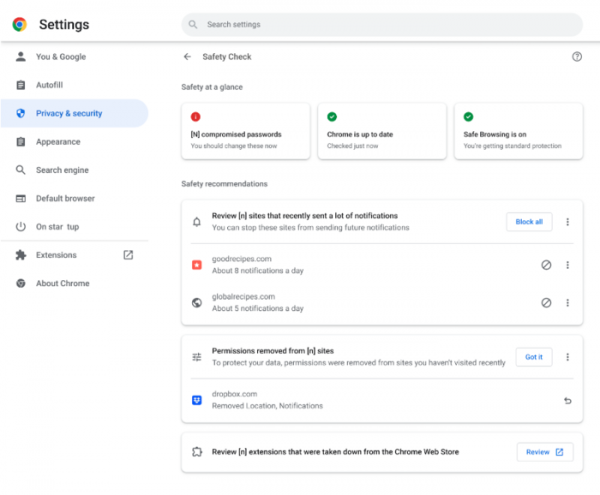
- Funktionaliteten af brugergrænsefladen 'Sikkerhedstjek' er udvidet, og viser en oversigt over potentielle sikkerhedsproblemer, såsom brug af kompromitterede adgangskoder, tilstanden for skadelig websurfing (Safe Browsing), eksisterende opdateringer og identificeringen af skadelige udvidelser. Den nye version tilbyder en proaktiv tilstand, der periodisk udfører relaterede sikkerhedstjek af browseren og informerer brugeren i tilfælde af opdagelse af problemer. Indstillinger til administration af handlinger i den proaktive tilstand er blevet tilføjet.

- En adaptiv værktøjslinje er implementeret, der ændrer sig afhængigt af størrelsen på vinduet.
- I adgangskodeadministratoren er det nu muligt at dele enkelte adgangskoder med medlemmer af Google Family Group, der er oprettet via Google-kontoen. Man kan kun give adgang til én adgangskode ad gangen, hvorefter den delte adgangskode ikke kan opdateres eller tilbagekaldes af afsenderen.
- Interaktionen med printere er blevet flyttet til en separat serviceproces, hvilket har forbedret stabiliteten af browseren og gjort brugergrænsefladen til forhåndsvisning af siden før udskrivning mere responsiv.
- TLS inkluderer implementeringen af en nøglekapslingsmekanisme (KEM, Key Encapsulation Mechanism), der anvender den hybride algoritme X25519Kyber768, som er modstandsdygtig over for brute force på kvantecomputere. For at oprette sessionsnøgler, der bruges til at kryptere data inden for TLS-forbindelser, kan der nu anvendes en kombination af nøglekapslingsmekanismen X25519, baseret på elliptiske kurver og i øjeblikket anvendt i TLS, sammen med algoritmen Kyber-768, der bruger kryptografiske metoder baseret på løsningen af gitteropgaver, hvis løsningstid ikke adskiller sig på almindelige og kvantecomputere.
- I tjenesten til automatisk undertrykkelse af forespørgsler om bekræftelse af rettigheder (Permission Suggestions Service) er der taget højde for URL'en fra siden, der anmoder om rettigheder (til servere Google vil overføre hashes fra de anmodende URL'er.
- Støtten til Android 7.0 "Nougat" er ophørt i Android-versionen.
- Der er tilføjet et framework med implementeringen af Close-anmodninger, der gør det muligt for brugeren at anmode om lukning af modal- og popup-dialoger ved at trykke på Esc-tasten eller ved at bruge en berøringsgestus eller knappen "Tilbage" på smartphones. Støtten til Close-anmodninger er tilføjet for dialoger oprettet ved hjælp af
- Der er tilføjet support for attributten "name" i -elementet, hvilket gør det muligt at oprette grupper ved at definere en række-elementer med samme navn.
- Der er tilføjet begivenheden "enterpictureinpicture" til Media Session API'et, der gør det muligt for websitet at registrere en handler, der aktiveres, når indhold åbnes i "billede-i-billede"-tilstand.
- Syntaksen for indlejrede CSS-blokke er blevet forenklet — indlejrede CSS-regler kan nu starte med ethvert element uden at skulle angive &-symbolet før den indlejrede regel eller bruge funktionen is(). dl { dt { /* stil for dl dt */ } dd { /* stil for dl dd */ } }
- Der er tilføjet support for parameteren "text" til CSS-egenskaben "background-clip" for kun at vise den valgte baggrund inden for teksten. For eksempel vil angivelsen "background: linear-gradient(60deg, red, yellow, red, yellow, red); background-clip: text; color: rgba(0, 0, 0, 0.2)" resultere i at vise:

- Der er tilføjet medieforespørgslen "scripting" i CSS, som kan bruges til at bestemme muligheden for at køre scripts, f.eks. i JavaScript, på den nuværende side.
- Der er tilføjet pseudoklassen ":dir()" i CSS, som giver mulighed for at vælge elementer baseret på tekstretningen (for eksempel vil ":dir(ltr)" omfatte elementer, hvor teksten vises venstre mod højre).
- Der er tilføjet eksponentielle funktioner pow(), sqrt(), hypot(), log() og exp() i CSS.
- Der er tilføjet support for egenskaberne mask, mask-image, mask-repeat, mask-position, mask-clip, mask-origin, mask-size, mask-composite og mask-mode i CSS til at skjule et element ved at anvende et billede på bestemte punkter.
- API'en FontFaceSet har fået en metode check(), der muliggør kontrol af, om teksten kan vises med de valgte skrifttyper, uden at bruge skrifttyper i FontFaceSet, hvis indlæsning ikke er afsluttet.
- API'en WebGPU har fået muligheden for at bruge 16-bit flydende punkt type f16 i shaderne.
- API'en Media Capabilities har i metoden decodingInfo() fået felterne hdrMetadataType, colorGamut og transferFunction til at bestemme understøttelse af HDR.
- API'en MediaStreamTrack har fået mulighed for at hente information om tællere for modtagne og droppede video frames.
- Muligheden for at overføre objektet ArrayBuffer til konstruktørerne VideoFrame, AudioData, EncodedVideoChunk, EncodedAudioChunk og ImageDecoder er tilføjet, så byte-arrayet kan bruges direkte uden at lave en kopi.
- I henhold til den ændrede specifikation for at øge beskyttelsen mod XSS-angreb og forbedre bærbarheden mellem browsere, er understøttelsen af URL'en "data:" i SVGUseElement blevet fjernet, hvilket tidligere ikke var understøttet i WebKit-motoren.
- Eksperimentel (origin trial) understøttelse af HTTP-headeren "Priority" er blevet tilføjet, som kan sende oplysninger om prioritering af anmodningen (RFC 9218) ved den første adgang til ressourcen.
- Forbedringer er blevet lavet til værktøjerne til webudviklere. Debuggeren ignorerer som standard scripts placeret i katalogerne "/node_modules/" og "/bower_components/" med Node.js-moduler. I fjernfejlfindingsmode er der tilføjet en kontakt til at vælge mellem mus og berøringsskærm. Fejlretning af animationer er forbedret. I Elements-panelet er der tilføjet en kontakt "media" til at fejlfinde elementer

Udover nye funktioner og fejlrettelser er der i den nye version rettet 10 sårbarheder. Mange af disse sårbarheder blev identificeret ved hjælp af automatiserede testværktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Der er ikke fundet kritiske problemer, der tillader omgåelse af alle browserbeskyttelseslag og eksekvering af kode uden for sandbox-miljøet. Som en del af programmet for belønning for opdagelse af sårbarheder har Google udbetalt 13 præmier til en samlet værdi af 15.000 USD (én præmie på 10.000 USD, én præmie på 2.000 USD og tre præmier på 1.000 USD).
Kilde: opennet.ru
