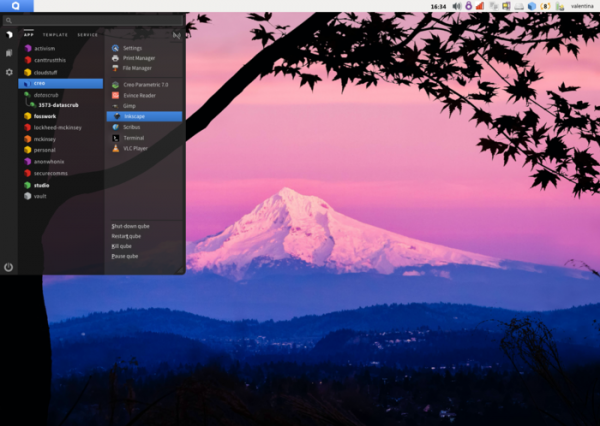
Efter næsten to års udvikling er udgivet version 4.2.0 af operativsystemet Qubes, som implementerer ideen om at bruge en hypervisor til striks isolering af applikationer og OS-komponenter (hver applikationsklasse og systemtjenester kører i separate virtuelle maskiner). Det anbefales at have et system med 16 GB RAM (minimum 6 GB) og en 64-bit Intel eller AMD CPU med understøttelse af VT-x med EPT/AMD-v med RVI og VT-d/AMD IOMMU; det er ønskeligt at have en Intel GPU (NVIDIA og AMD GPU'er er ikke tilstrækkeligt testet). Størrelsen på installationsbilledet er 6 GB (x86_64).
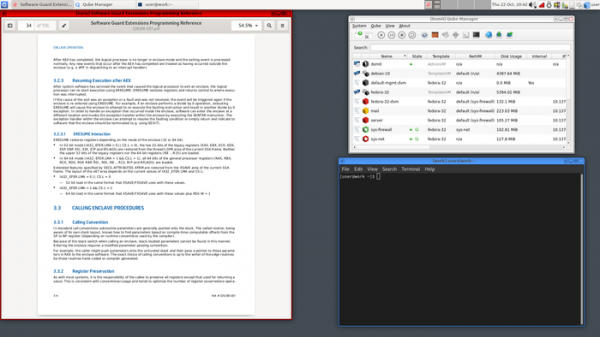
Applikationer i Qubes er opdelt i klasser afhængigt af vigtigheden af de behandlede data og de opgaver, der løses. Hver klasses applikationer (f.eks. arbejde, underholdning, banktransaktioner) samt systemtjenester (netværkssystem, firewall, lagring, USB-stak osv.) kører i separate virtuelle maskiner, der startes ved hjælp af hypervisoren Xen. Disse applikationer er tilgængelige inden for samme skrivebord og fremhæves visuelt med forskellige farver på vinduesrammen. Hvert miljø har læserettigheder til det grundlæggende rodfilssystem og lokalt lager, som ikke overlaps med lagrene i andre miljøer; der bruges en speciel tjeneste til at organisere interaktionen mellem applikationer.
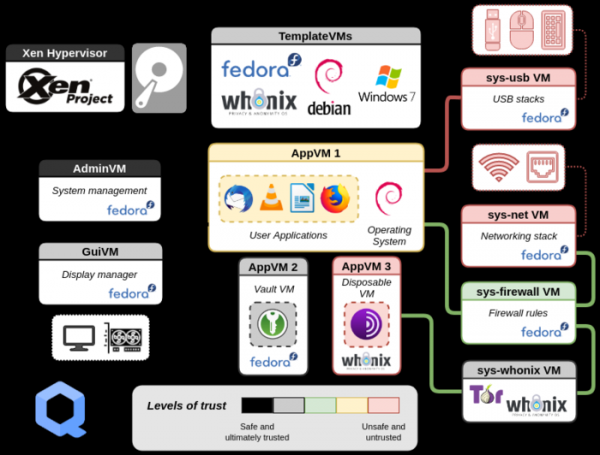
Som grundlag for oprettelse af virtuelle miljøer kan der anvendes paketbaserede Fedora og Debian, og samfundet vedligeholder også skabeloner til Ubuntu, Gentoo og Arch Linux. Der er mulighed for at få adgang til applikationer i en virtuel maskine med Windows, samt at oprette virtual machines en Whonix-baseret løsning for at sikre anonym adgang via Tor. Brugergrænsefladen er bygget på Xfce. Når brugeren starter en applikation fra menuen, starter applikationen i en specifik virtuel maskine. Indholdet af de virtuelle miljøer defineres af et sæt skabeloner.
Vigtige ændringer:
- Basismiljøet Dom0 er opdateret til pakkeplatformen Fedora 37 (skabelonen til virtuelle miljøer baseret på Fedora 37 blev tilbudt i den tidligere opdatering af Qubes 4.1.2).
- Skabelonen til oprettelse af virtuelle miljøer baseret på Debian er opdateret til Debian 12-grenen.
- Hypervisoren Xen er opdateret til version 4.17 (tidligere blev version 4.14 brugt).
- Skabelonerne til virtuelle miljøer baseret på Fedora og Debian er som standard blevet ændret til at bruge det brugerdefinerede Xfce-miljø i stedet for GNOME.
- I skabelonen til virtuelle miljøer baseret på Fedora er der tilføjet understøttelse af SELinux, et system til obligatorisk adgangskontrol.
- Menuen til applikationer og de grafiske interfaces til konfiguration (Qubes Global Settings), oprettelse af nye miljøer (Create New Qube) og opdatering af virtuelle maskinskabeloner (Qubes Update) er fuldstændig gen skrevet.

- Placeringen af konfigurationsfilen GRUB (grub.cfg) er blevet standardiseret for UEFI og klassiske BIOS.
- Der er tilføjet understøttelse af multimedie server PipeWire.
- Fwupd-værktøjet er blevet brugt til at opdatere firmware.
- Der er tilføjet en mulighed for automatisk at rense udklipsholderen et minut efter den sidste indsætningshandling. For at aktivere automatisk rengøring skal du bruge kommandoen qvm-service —enable VMNAME gui-agent-clipboard-wipe.
- Til opbygning af officielle pakker er det nye byggeværktøj Qubes Builder v2 blevet involveret, som har forbedret isoleringen af byggeprocesserne.
- I konfigurationsværktøjet er der foreslået en separat sektion til styring af GPG.
- I Qrexec-tjenesterne anvendes som standard det nye, mere fleksible format til Qrexec-regler, der bestemmer, hvem, hvad og hvor der kan gøres i Qubes. Den nye version af reglerne adskiller sig ved en betydelig forbedring af ydeevnen og et varslingssystem, der forenkler fejlfinding.
Kilde: opennet.ru