

Forskere fra SEC Consult har offentliggjort en ny teknik til spoofing, der skyldes forskelle i overholdelsen af specifikationen i forskellige implementeringer af SMTP-protokollen. Den foreslåede angrebsteknik gør det muligt at opdele én besked til flere forskellige beskeder under overførslen fra en original SMTP-server til en anden SMTP-server, der tolker sekvenserne forskelligt for opdeling af beskeder, der overføres over en enkelt forbindelse. Metoden kan bruges til at sende falske beskeder på vegne af andre afsendere i e-mail-tjenester, der verificerer den oprindelige afsender.
Problemet opstår, fordi forskellige SMTP-servere tolker sekvensen for afslutning af data forskelligt, hvilket kan føre til, at én besked opdeles i flere under en enkelt session til SMTP-serveren. I specifikationen for mærkning af afslutningen på e-mail-oversendelsen er sekvensen "\r\n.\r\n" (et punkt omgivet af carriage return og newline tegn) defineret. Efter denne sekvens kan kommandoer til overførsel af en anden besked følge uden at bryde forbindelsen. Nogle SMTP-servere følger strengt den specifikation, mens andre, for at sikre kompatibilitet med nogle sjældne e-mail-klienter, også behandler sekvenser som "\n.\n", "\n.\r\n", "\r\n.\n", "\r.\r", "\r\n\0.\r\n" og "\r\n\0.\r\n" som afgrænsere.
Angrebet går ud på, at der til den første server, som kun behandler afgrænseren "\r\n.\r\n", sendes en besked, hvori der findes en alternativ afgrænser, som f.eks. "\r.\r", efterfulgt af kommandoer til at sende den anden besked. Da den første server følger specifikationen strengt, behandler den den modtagne sekvens som én besked. Hvis beskeden derefter sendes til en transitserver eller modtagerserver, der også opfatter sekvensen "\r.\r" som en afgrænser, vil den blive behandlet som to separat sendte beskeder (den anden besked kan sendes på vegne af en bruger, der ikke er godkendt via "AUTH LOGIN", men vil se korrekt ud for modtageren).
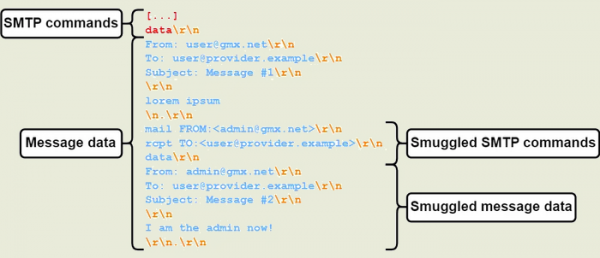
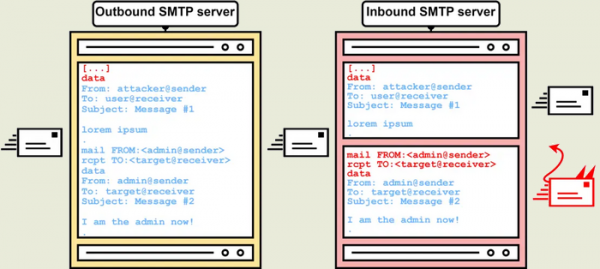
Som eksempler på SMTP-servere og tjenester, der tillader alternative afgrænsere, kan nævnes Postfix, Sendmail, MS Exchange Online og Cisco Secure Email Gateway. Blandt de e-mail-tjenester, der ikke filtrerer ugyldige afgrænsere fra e-mails, når de henvender sig til andre servere, er GMX, iCloud og Microsoft Outlook.
For at løse problemet i Postfix er der i versionerne 3.8.1, 3.7.6, 3.6.10 og 3.5.20 tilføjet en indstilling kaldet «smtpd_forbid_unauth_pipelining», der resulterer i, at forbindelsen brydes, hvis der bruges afgrænsere, der ikke overholder kravene i RFC 2920 og RFC 5321. I øjeblikket er denne indstilling som standard deaktiveret, men den forventes at blive aktiveret som standard i Postfix 3.9, som forventes at blive udgivet i foråret 2024. I version 3.9 vil der også blive inkluderet en indstilling kaldet smtpd_forbid_bare_newline, der giver en fejl, når der kun bruges linjeskift-tegnet («\n») til at adskille linjer, hvilket overtræder RFC 5321.
I den kommende version Sendmail 8.18.0.2 er der i srv_features foreslået en mulighed ‘o’, som kun behandler sekvenserne «\r\n.\r\n». Det bemærkes, at deaktivering af understøttelse af alternative afgrænsere kan forstyrre driften af nogle sjældne e-mail-klienter, der ikke fuldt ud overholder SMTP-specifikationen.
Kilde: opennet.ru
