

Komplettering af administratorens konto førte til næsten fire timers nedetid for Spaniens næststørste teleoperatør, Orange Espagne, der betjener 11 millioner abonnenter. En forudsigelig adgangskode "ripeadmin" blev anvendt til at få adgang til RIPE NCC registratorens interface, og to-faktor autentificering var ikke aktiveret.
Adgangskoden til RIPE blev opsnappet under et angreb på en af medarbejdernes systemer af malware og har siden september været tilgængelig i databaser med komprimerede adgangskoder, der sælges på det sorte marked. Det er bemærkelsesværdigt, at udover Orange Espagne-kontoen er der også tusindvis af andre konti tilgængelige i de nævnte databaser til adgang til access.ripe.net, som potentielt kan bruges til at udføre lignende angreb.
Hændelsen var uopdaget indtil 2. januar, da en vandal fik adgang til RIPE NCC's webinterface og ændrede indstillingerne for BGP og RPKI (Resource Public Key Infrastructure), hvilket resulterede i næsten fire timers forstyrrelse af rutingen af cirka halvdelen af teleoperatørens trafik. Angrebene førte til, at RPKI-teknologien, der skulle beskytte BGP-annoncer mod forfalskning, blev brugt til at blokere legitime annoncer.
Angriberen oprettede flere nye RPKI ROA (Route Origin Authorization) poster, hvoraf nogle knyttede store blokke adresser fra Orange Espagne til en fremmed autonom system. Dette medførte, at de korrekte BGP-annoncer fra operatørens autonome system blev blokeret på routere hos mange af de store operatører. Som følge heraf faldt antallet af BGP-ruter knyttet til Orange Espagne fra 9200 til 7400, og trafikken faldt næsten med halvdelen.
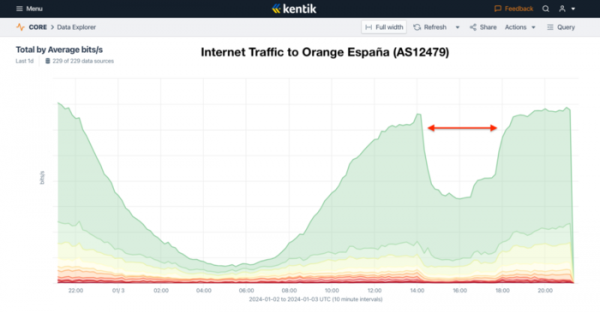
RPKI (Resource Public Key Infrastructure) bruges til autorisering af BGP-annoncer og gør det muligt at identificere, om en BGP-annonce kommer fra netværksejeren eller ej. Ved brug af RPKI til autonome systemer og IP-adresser opbygges der en tillid kæde fra IANA til de regionale registratorer (RIR), derefter til leverandørerne (LIR) og endelig til slutbrugerne, hvilket gør det muligt for tredjeparter at verificere, at en handling med ressourcen er udført af dens ejer. Uden autorisering kan enhver operatør annoncere en subnet med falske oplysninger om rute længde og initiere transit af dele af trafikken fra andre systemer, der ikke anvender annoncefiltrering.
Kilde: opennet.ru
