

En gruppe forskere fra Michigan State University har offentliggjort resultaterne af en undersøgelse om muligheden for identifikation (VPN Fingerprinting) af forbindelser til servere baseret på OpenVPN ved overvågning af transittrafik. Det blev identificeret tre metoder til at genkende OpenVPN-protokollen blandt andre netværkspakker, som kan anvendes i trafikinspektionssystemer til at blokere virtuelle netværk baseret på OpenVPN.
Test af de foreslåede metoder i internetudbyderen Merits netværk, som har mere end en million brugere, viste mulighed for identifikation af 85% af OpenVPN-sessioner med et lavt niveau af falske positiver. For at kontrollere dette blev der forberedt et værktøj, der først passivt identificerede OpenVPN-trafik on-the-fly og derefter bekræftede resultatet via aktiv serververifikation. Den analyserer, der blev skabt af forskerne, spejlede trafikflowet med en intensitet på cirka 20 Gbps.
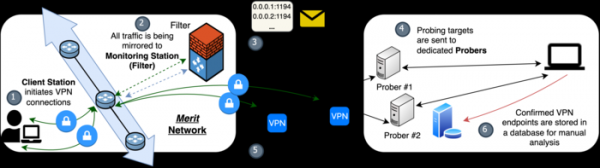
I løbet af eksperimentet formåede analysatoren at identificere 1718 ud af 2000 testede OpenVPN-forbindelser, der blev oprettet af en falsk klient, hvor der blev brugt 40 forskellige typer af OpenVPN-konfigurationer (metoden fungerede vellykket for 39 ud af 40 konfigurationer). Desuden blev der i løbet af otte dages eksperimentering i transittrafikken identificeret 3638 OpenVPN-sessioner, hvoraf 3245 blev bekræftet. Det bemærkes, at det øverste niveau af falske positiver i den foreslåede metode er tre størrelsesordener lavere end de tidligere foreslåede metoder baseret på anvendelse af maskinlæring.
Arbejdet med metoder til at beskytte mod sporing af OpenVPN-trafik i kommercielle tjenester blev vurderet særskilt — ud af 41 testede VPN-tjenester, der anvendte metoder til at skjule OpenVPN-trafik, lykkedes det at identificere trafikken i 34 tilfælde. De tjenester, der ikke kunne opdages, benyttede, udover OpenVPN, ekstra lag til at skjule trafikken (for eksempel ved at videregive OpenVPN-trafik gennem en ekstra krypteret tunnel). I de fleste af de succesfuldt identificerede tjenester blev der anvendt forvrængning af trafikken ved hjælp af XOR-operation, ekstra obfuskationslag uden tilstrækkelig tilfældig tilføjelse af trafik eller tilstedeværelsen af uobfuskede OpenVPN-tjenester på samme serveren.
De anvendte metoder til identifikation er baseret på binding til specifikke OpenVPN skabeloner i ukrypterede pakke-headere, størrelsen af ACK-pakker og serverens svar. I det første tilfælde kan bindingen til feltet "opcode" i headerne bruges som et objekt til identifikation i forhandlingsstadiet af forbindelsen, hvilket har et fast værd interval og ændrer sig på en bestemt måde afhængigt af forbindelsens etableringsstadium. Identifikation indebærer at identificere en bestemt sekvens af ændringer i opcode i de første N-pakker af strømmen.
Den anden metode er baseret på, at ACK-pakker i OpenVPN kun anvendes i forhandlingsstadiet af forbindelsen og dermed har en specifik størrelse. Identifikation er baseret på, at ACK-pakker i den angivne størrelse kun findes i bestemte dele af sessionen (for eksempel er den første ACK-pakke normalt den tredje pakke med data sendt i sessionen, når man bruger OpenVPN).
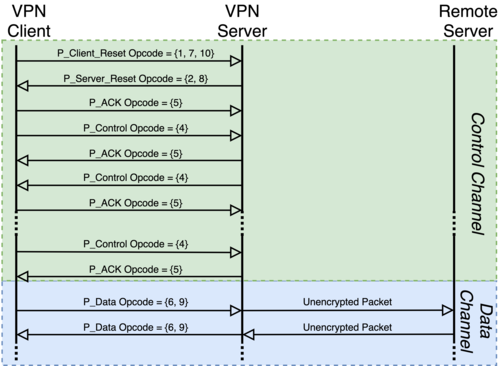
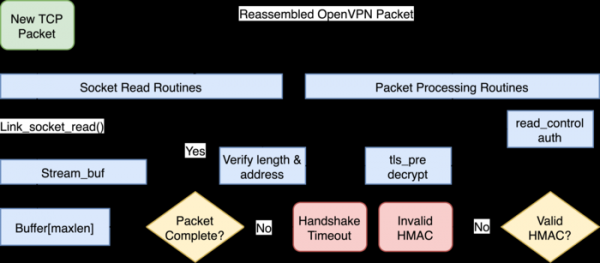
Den tredje metode er en aktiv kontrol, der skyldes, at OpenVPN-serveren sender et bestemt RST-pakke som svar på en nulstilling af forbindelsen (kontrollen fungerer ikke, når man bruger "tls-auth"-tilstand, da OpenVPN-serveren i dette tilfælde ignorerer anmodninger fra klienter, der ikke er godkendt via TLS).
Kilde: opennet.ru
