

Forskere fra Zürichs tekniske universitet har udviklet en ZenHammer-angrebsmetode, som er en variant af RowHammer-angreb til at ændre indholdet af enkelt bits i dynamisk random access memory (DRAM), tilpasset brug på platforme med AMD-processorer. Tidligere RowHammer-angrebsmetoder var begrænset til systemer baseret på Intel-processorer, men den udførte forskning har vist, at forvridning af hukommelsesceller også kan opnås på platforme med AMDs hukommelseskontrollere.
Metodens funktion er demonstreret på AMD Zen 2- og Zen 3-systemer med DDR4-hukommelse fra tre førende producenter (Samsung, Micron og SK Hynix). Angrebet giver effektivt mulighed for at omgå den implementerede TRR (Target Row Refresh) -mekanisme i hukommelseschipsene, der er designet til at beskytte mod forvridning af hukommelsesceller i nærliggende rækker. Forskere vurderer, at systemer baseret på AMD Zen 3 er mere sårbare end systemer med Intel Coffee Lake-processorer, og de er lettere og mere effektive at angrebe. På AMD Zen 2-systemer lykkedes det at forårsage forvridning af hukommelsesceller i 7 ud af 10 testede DDR4-chips, mens det i Zen 3-systemer var i 6 ud af 10. Forskere har også analyseret muligheden for at udføre angreb på AMD Zen 4-systemer med DDR5-hukommelse, men den metode, der er udviklet til DDR4, blev kun med succes reproduceret på 1 ud af 10 testede DDR5-hukommelseschips, dog udelukkes muligheden for angreb ikke, men det kræver udvikling af mere effektive læsemønstre, der er velegnede til DDR5-enheder.
Tidligere udviklede exploits, der ændrer indholdet af indgange i hukommelsens side-tabel (PTE, page table entry), er blevet tilpasset til at arbejde med AMD-chips for at opnå kernelrettigheder, som omgår adgangskode-/autoriseringskontrol ved at modificere hukommelsen af sudo-processen og korruptere den gemte RSA-2048 offentlige nøgle i OpenSSH for at genskabe den private nøgle. Angrebet på hukommelsessiderne lykkedes at reproducere på 7 ud af 10 testede DDR4-chips, RSA-nøgleangrebet på 6 chips og angrebet på sudo på 4 chips, hvor den tid, det tog, var henholdsvis 164, 267 og 209 sekunder.
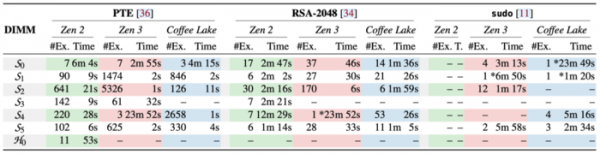
Metoden kan også anvendes til at angrebe systemet via browsere for at foretage ændringer fra virtual machines eller til at udføre angreb over nettet. Kildekoden til DARE-værktøjerne til reverse engineering af hukommelsesadresser i DRAM er tilgængelig på GitHub under MIT-licensen, samt to sæt værktøjer til fuzzing-test af bitforvrængning i hukommelse - ddr4_zen2_zen3_pub til DDR4-chips (Zen 2 og Zen 3) og ddr5_zen4_pub til DDR5-chips (Zen 4), som kan bruges til at teste sine systemer for sårbarheder over for angreb.
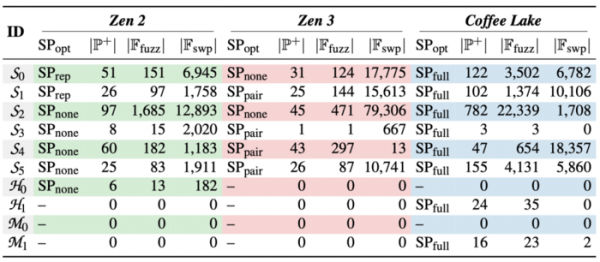
Til at forvrænge bits anvendes metoden RowHammer, som er baseret på, at DRAM-hukommelse, der består af et todimensionalt array af celler bestående af en kondensator og en transistor, ved kontinuerlig læsning af det samme hukommelsesområde fører til spændingsfluktuationer og anomalier, der forårsager et lille tab af ladning i naboceller. Hvis læseintensiteten er høj, kan en nabocelle miste så meget ladning, at den følgende regenereringscyklus ikke har tid til at genskabe dens oprindelige tilstand, hvilket vil medføre ændring af de gemte data i cellen. Forskeren har identificeret særlige aspekter af de mappingsmekanismer, der anvendes i AMD-processorer, og synkroniseringen med hukommelsesopdatering, hvilket har gjort det muligt at genskabe low-level adressering af DRAM, identificere adresser for naboceller, udvikle metoder til at omgå caching, beregne mønstrene og frekvensen af operationer, der fører til tab af ladning.
For at beskytte mod RowHammer anvender chipproducenterne TRR-mekanismen (Target Row Refresh), som blokerer forvrængning af celler i særlige tilfælde, men ikke beskytter mod alle mulige angreb. Den mest effektive beskyttelsesmetode forbliver brugen af hukommelse med fejlkorrektionskoder (ECC), som væsentligt komplicerer, men ikke fuldstændigt udelukker gennemførelsen af RowHammer-kategoriske angreb. At øge frekvensen af hukommelsesregenerering kan også reducere risikoen for et succesfuldt angreb.
Firmaen AMD har offentliggjort en rapport om problemet, der beskriver, at AMD-processorer bruger hukommelsescontrollere, der er i overensstemmelse med DDR-specifikationer. Da succes med angrebet hovedsageligt afhænger af systemindstillinger og DRAM-hukommelse, er det nødvendigt at kontakte hukommelses- og systemproducenterne for spørgsmål vedrørende fejlfinding. Blandt de eksisterende metoder til at gøre det vanskeligere at udføre Rowhammer-angreb nævnes brugen af ECC-hukommelse, øget hukommelsesgenopfriskningsfrekvens, deaktivering af den forsinkede genopfriskningsmodus og brugen af processorer med controllere, der understøtter MAC (Maximum Activate Count)-tilstand for DDR4 (1., 2. og 3. generation AMD EPYC "Naple", "Rome" og "Milan") samt RFM (Refresh Management) for DDR5 (4. generation AMD EPYC).
Kilde: opennet.ru
