

Udgaven Top10VPN, der vurderer og tester VPN-tjenester, har undersøgt 100 af de mest populære gratis VPN-apps til Android-platformen, som samlet set har over 2,5 milliarder installationer (til undersøgelsen blev der valgt de 100 gratis VPN-apps, der har haft flest downloads i Google Play-arkivet). Hovedkonklusioner:
- 88 af de testede apps har forskellige problemer, der kan føre til informationlækager. I 83 apps skete lækager på grund af anmodninger til tredjeparts DNS-servere (ikke udbyderens servere), for eksempel blev DNS Google brugt i 40 tilfælde, og Cloudflare i 14. I 79 apps blev muligheden for at sende trafik uden om VPN ikke udelukket. I 17 apps blev der fundet flere typer lækager (afsløring af brugerens originale IPv4 og IPv6 til hjemmesider, lækager via DNS og WebRTC). VPNI 11 apps blev der opdaget brug af forældede pseudorandom number generators. I én app blev der slet ikke brugt kryptering af trafikken. I 35 apps blev der brugt forældede kryptografiske algoritmer (kun 20 apps anvendte pålidelige hashingmetoder). I 23 apps blev der under oprettelsen af VPN-tunnelen givet mulighed for at bruge gamle versioner af TLS (ældre end TLSv3), mens 6 apps anvendte SSLv2.
- I 69 programmer blev der anmodet om overdrevne rettigheder, for eksempel krævede 20 apps adgang til beliggenhedsdata (ACCESS_*_LOCATION), 46 til listen over installerede apps (QUERY_ALL_PACKAGES), 9 til telefonens tilstand (READ_PHONE_STATE, som blandt andet giver mulighed for at få IMEI og IMSI), 82 anmodede om unikke identifikatorer til identifikation i annonceringsnetværk (ACCESS_ADVERTISEMENTS_ID), og 10 forsøgte at få adgang til kameraet.
- I 53 apps blev der brugt tredjeparts proprietære funktioner, for eksempel brugte 13 apps kode til at spore beliggenhed, 31 til at få identifikatorer til annonceringsnetværk og 22 til at kontrollere andre installerede apps.
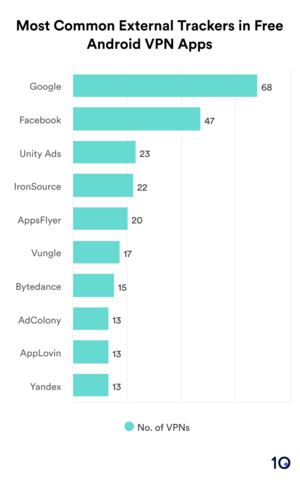
- 80 programmer brugte tredjeparts biblioteker, hvoraf 15 brugte biblioteker fra Bytedance (TikTok) og 11 fra Yandex.
80 programmer brugte tredjeparts biblioteker, hvoraf 15 brugte biblioteker fra Bytedance (TikTok) og 11 fra Yandex. - 84 apps included SDK components from marketing platforms or social networks, with 16 apps including 10 or more such components.
- In 32 apps, access to hardware capabilities and sensors was identified, which could lead to privacy violations. For example, 15 apps accessed the camera, 7 the microphone, and 14 mechanisms for locating, such as GPS, while 14 accessed sensors (gyroscope, proximity sensor, etc.).
- 71 apps sent personal data to third-party services, such as Facebook (47), Yandex (13), and VK (11). 37 programs disclosed device identifiers to third-party services, 23 — IP-adresser, 61 — unique identifiers for tracking. 19 apps sent telemetry with device and system information to VPN provider servers, while 56 sent it to third-party services like Google (39), Facebook (17), and Yandex (9).

- In 19 apps, malware was identified when checked in the VirusTotal service, which uses over 70 antivirus software. 18 apps exhibited connections to domains and 13 to IP addresses on blacklist of malicious hosts and addresses.
- In 93 apps, discrepancies were found between the declared privacy compliance tags and the actual state. 75 apps
incorrectly informed about data collection methods regarding users, 64 about data sent to third-party services, and 32 about the security methods used. Out of 65 apps with the label "No Data Sharing", only 20 did not allow data to be sent to third-party services, and of the 32 apps with the label "No Data Collection", only two met the associated requirements.
Kilde: opennet.ru
