

Forskere fra University of California, San Diego, har præsenteret en ny angrebsmetode mod mikroarkitektoniske strukturer i Intel-processorer, som blandt andet er anvendelig på CPU'er baseret på mikroarkitekturerne Raptor Lake og Alder Lake. Dette angreb, som har kode-navnet Indirector, gør det muligt at ændre retningen af spekulativ udførelse af instruktioner i andre processer og på andre privilegieniveauer (for eksempel i kernen eller en anden virtuel maskine) der kører i samme CPU-tråd som angriberens kode. Som demonstration af metoden er der udviklet en prototyp af et exploit, der gør det muligt at bestemme layoutet af hukommelsesadresser for at omgå ASLR (Address Space Layout Randomization) beskyttelsesmekanismen. Derudover er der offentliggjort et værktøj, udviklet til at analysere og reverse-engineere mikroarkitektonisk logik for CPU'er under MIT-licensen.
To metoder til at organisere angrebet er blevet foreslået. Den første metode er baseret på forvrængning af indholdet i buffer til forudsigelse af indirekte grene (IBP - Indirect Branch Predictor), som bruges til at forudsige indirekte grene under forhold, hvor adressen eller offset for grenen endnu ikke er kendt og beregnes i instruktioner, der går forud for grene-instruktionen. Den anden metode involverer buffer til grene mål (BTB - Branch Target Buffer), som indeholder oplysninger om nylige spring.
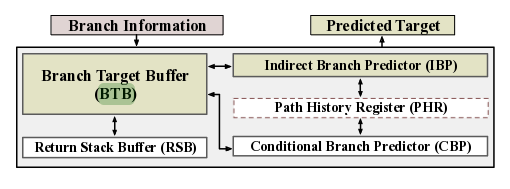
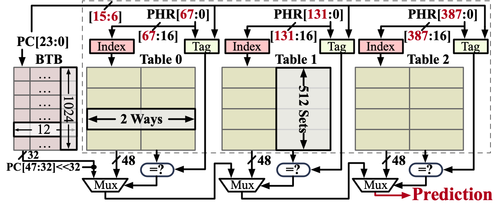
De identificerede sårbarheder giver angriberen mulighed for at bestemme indholdet af posterne i IBP- og BTB-buffere, som indeholder adresserne for de spring, der anvendes i eksterne processer. Desuden kan angriberen indsætte en vilkårlig springadresse i buffertabellerne. Som resultat kan angriberen omdirigere udførelsesstrømmen af en ekstern proces til en ønsket adresse i hukommelsen under den spekulative udførelse af instruktioner. Efter at have bestemt et forkert gæt vil resultatet af den spekulative udførelse blive kasseret, men adresser og data, der er læst fra hukommelsen under den spekulative udførelse af instruktioner, vil sidde i cachen, og de kan hentes ved at bruge en af metoderne til at bestemme indholdet af cachen baseret på analyse af ændringer i adgangstider til cached og uncached data. Bestemmelse af præcise adresser for indirekte spring kan i praksis bruges til at omgå ASLR-beskyttelsesmekanismen.
Kilde: opennet.ru
