

Firefox 131 er blevet udgivet, og der er udgivet opdateringer til de tidligere versioner med langtidssupport — 115.16.0 og 128.3.0. Firefox 132 er nu i beta-test, med en planlagt udgivelse den 29. oktober.
De vigtigste nyheder i Firefox 131:
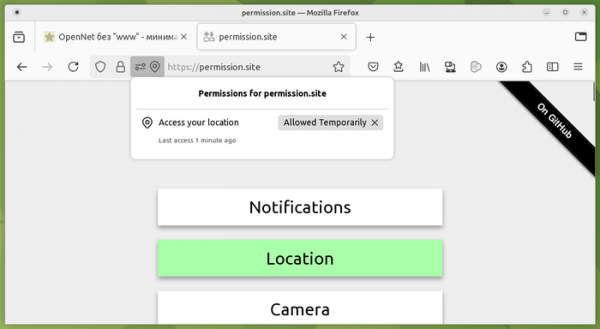
- Muligheden for at give websites midlertidige tilladelser (f.eks. adgang til placering), som udløber når fanen lukkes eller en time efter brugerens tilladelse, er blevet implementeret.

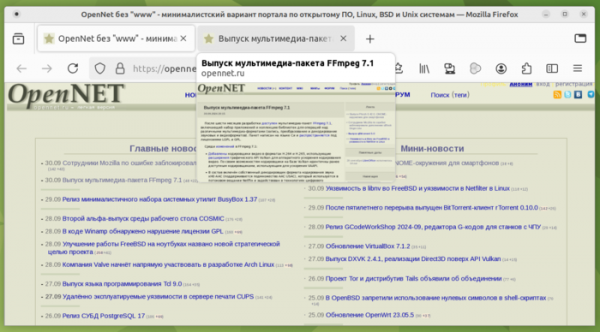
- Visning af side miniaturebilleder, når musen holdes over faneknapper, er som standard aktiveret. Det forventes, at miniaturebillederne vil hjælpe brugerne med hurtigere at finde de ønskede sider uden at skulle gennemse faner med ensartede titler.

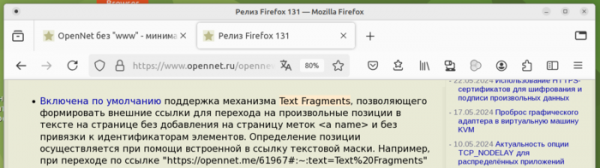
- Som standard er understøttelsen af mekanismen Text Fragments aktiveret, hvilket gør det muligt at oprette eksterne links til at navigere til specifikke positioner i teksten på siden uden at tilføje mærker til siden. <a name> og uden at være bundet til elementidentifikatorer. Positioneringen udføres ved hjælp af den tekstlige maske, der er indbygget i linket. For eksempel, når man klikker på linket "https://opennet.me/61967#:~:text=TextFragments", vil browseren rulle siden hen til positionen med formuleringen "Text Fragments" og fremhæve den med farve. Udover at angive en simpel maske, understøttes muligheden for at definere masker for begyndelsen og slutningen af den fremhævede tekst samt binding til forudgående og efterfølgende masker, der anvendes til at fremhæve det ønskede fragment, når der er flere matchende elementer på siden.

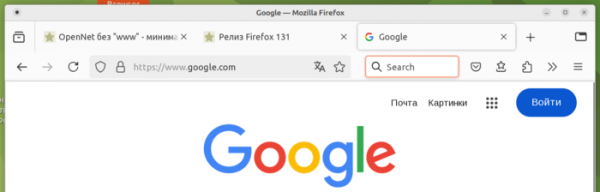
- Brugeren kan nu åbne søgemaskinens startside ved at trykke shift-enter eller shift-click i en tom søgebox, der valgfrit kan tilføjes ved siden af adresselinjen.

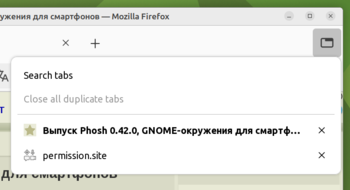
- Ikonet for menuen med en liste over alle åbne faner, der vises i øverste højre hjørne, er blevet ændret (billedet af en fane bruges nu i stedet for "V").

- I det indbyggede oversættelsessystem anvendes nu det sprog, som brugeren tidligere har valgt til oversættelse, som standard sprog.
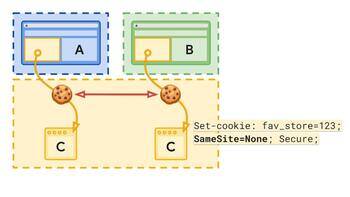
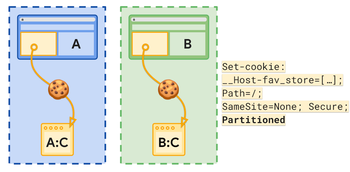
- Understøttelse af CHIPS-teknologien (Cookies Having Independent Partitioned State), som er udviklet af Google som del af Privacy Sandbox-initiativet og giver mulighed for at isolere cookies, er blevet tilføjet. domænet første niveau ved hjælp af attributten «Partitioned». Hvis en normal tredjeparts kode fra domænet «C», der er integreret på domænerne «A» og «B», kan håndtere cookies, der er fælles for disse domæner, så vil cookies, der er integreret fra domænet «C» med attributten «Partitioned», være fuldstændig adskilt, når koden indlæses fra domænerne «A» og «B».


- Værdien SameSite=None for cookies kan nu kun indstilles i Secure-tilstand, som gælder for forbindelser via HTTPS. SameSite=None deaktiverer begrænsningerne for afsendelse af cookies til indhold fra tredjepartswebsites.
- Forberedelserne til overgangen til SVG 2 specifikationen indebærer, at egenskaberne SVGGraphicsElement.nearestViewportElement og SVGGraphicsElement.farthestViewportElement, som blev erklæret forældede i februar, er blevet fjernet.
- I overensstemmelse med anbefalingerne fra arbejdsgruppen for standardisering af CSS er CSS-egenskaben «inset-area» blevet omdøbt til «position-area».
- JavaScript-interfacet Iterator får nu understøttelse af synkrone håndterere Iterator.prototype.drop(), Iterator.prototype.every(), Iterator.prototype.filter(), Iterator.prototype.find(), Iterator.prototype.flatMap(), Iterator.prototype.forEach(), Iterator.prototype.map(), Iterator.prototype.reduce(), Iterator.prototype.some() og Iterator.prototype.take(), som gør det muligt at udføre operationer på iteratorer, der ligner dem på arrays, uden at det er nødvendigt at oprette mellemliggende Array-objekter, hvilket er nyttigt ved behandling af meget store datamængder.
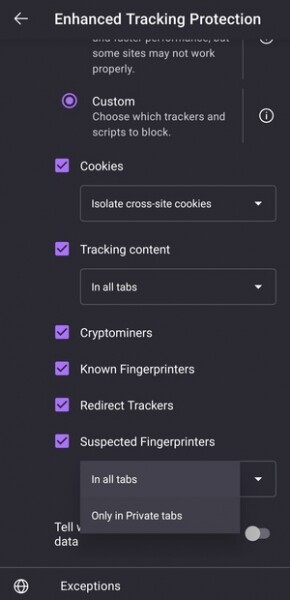
- I Android-versionen vælges den sektion, hvor den tidligere bogmærke blev tilføjet, nu som standard ved gemning af bogmærket i stedet for den overordnede bogmærkesection. Indstillingerne indeholder nu en mulighed for at aktivere beskyttelse mod skjult brugeridentificering (fingerprint), som ikke er relateret til kendte trackere. Muligheden er tilgængelig ved valg af tilpasset eller avanceret sporingsbeskyttelsesmetode.

Ud over nye funktioner og fejlrettelser i Firefox 131 er 24 sårbarheder blevet rettet. 18 sårbarheder er markeret som kritiske, hvoraf 14 stammer fra problemer med hukommelsen, såsom buffer overflow og adgang til allerede frigivne hukommelsesområder. Disse problemer kan potentielt føre til, at ondsindet kode kan udføres ved åbning af specielt udformede sider.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish