

Google har offentliggjort en opdatering af webbrowseren Chrome 133. Samtidig er den stabile udgave af det frie projekt Chromium, som udgør grundlaget for Chrome, tilgængelig. Browseren Chrome adskiller sig fra Chromium ved at bruge Googles logoer, have et system til at sende meddelelser i tilfælde af nedbrud, moduler til at afspille kopi-beskyttet videoinhold (DRM), et system til automatisk installation af opdateringer, konstant aktivering af Sandbox-isolering, levering af nøgler til Google API samt overførsel af RLZ-parametre ved søgning. For dem, der har brug for mere tid til at opdatere, understøttes en separat Extended Stable-gren, som ledsages af 8 uger. Den næste udgave af Chrome 134 er planlagt til den 4. marts.
De vigtigste ændringer i Chrome 133:
- For 1% af brugerne er der aktiveret understøttelse af frysning af faner i energibesparelsestilstand (Energy saver). Faner, der bruger mange CPU-ressourcer og har været skjult i mere end 5 minutter, fryses automatisk. Faner, der afspiller lyd, samt dem, der er relateret til styring af eksterne enheder eller afholdelse af video- og lydkonferencer, omfattes ikke af frysefunktionen (sådanne faner identificeres baseret på adgang til API til USB, Bluetooth, kamera, inputenheder og mikrofon, samt organisering af kommunikationskanaler ved hjælp af RTCDataChannel eller MediaStreamTrack). For at styre aktiveringen af autokøling kan indstillingen "chrome://flags/#freezing-on-energy-saver" bruges.
- Chrome Sync-tjenesten ophører med at understøtte Chrome-versioner, der er mere end 4 år gamle. For at gemme oplysninger knyttet til Google-kontoen og synkronisere browserdata mellem systemer skal der bruges mindst version Chrome 89.
- I Android-versionen er der tilføjet en indstilling for at deaktivere JIT-optimeringer i JavaScript-motoren V8. Deaktivering af JIT kan være nyttigt for at forbedre sikkerheden ved brug af potentielt farlige webapplikationer ved at reducere de mulige angrebsvinkler. I Chrome-versionerne til stationære systemer er en lignende indstilling tilgængelig på siden chrome://settings/security, begyndende fra version Chrome 122.
- Bragt i overensstemmelse med standarden for parsing af ikke-specialiserede URL-schemaer (der ikke er inkluderet i listen over typiske schemaer). For eksempel URL "git://example.com/path".
- Mulighederne for CSS-funktionen attr() er udvidet, hvilket gør det muligt at bruge værdier fra en bestemt HTML-attribut i CSS. Tidligere kunne funktionen attr() kun arbejde med egenskaben «content» for pseudo-elementer og konvertere værdier til CSS-typen «<string>», men nu kan den anvendes med alle CSS-egenskaber og konvertere værdier til enhver CSS-type. I eksemplet nedenfor sættes farven i CSS-egenskaben «color» baseret på analysen af den brugerdefinerede attribut «data-foo» angivet i elementet «div», og hvis attributten ikke er angivet, anvendes værdien «red». <div data-foo="»blue»">test</div> … div { color: attr(data-foo type(<color>), red); }
- CSS-forespørgslen «@container scroll-state()» er implementeret, hvilket muliggør bestemmelse af rulletilstanden i et område. Støttede tilstande inkluderer: «stuck» — en container, der er fastgjort til en af siderne i det rullende område; «snapped» — en container, der er fastgjort med justering horisontalt eller vertikalt; «scrollable» — en container, der kan rulles i den angivne retning.
- Der er tilføjet CSS-egenskaberne «text-box», «text-box-trim» og «text-box-edge», som giver præcis kontrol over indrykning før og efter teksten. Egenskaben «text-box-trim» definerer klippesitet (top, bund eller begge sider), mens «text-box-edge» angiver måde at klippe kanterne på. Egenskaben «text-box» kombinerer mulighederne fra «text-box-trim» og «text-box-edge».
- Der er tilføjet en pseudo-klasse «:open» i CSS, som gør det muligt at bestemme, hvornår dialogvinduer for elementer <dialog> og <details> er åbne, og hvornår vinduerne til valg vises for elementer <select> og <input>.
- Der er tilføjet en DOM-primitive moveBefore for at flytte et element i DOM-træet uden at nulstille dets tilstand.
- Der er tilføjet et FileSystemObserver-interface, der gør det muligt for websteder at overvåge ændringer i filsystemet.
- Metoden getClientCapabilities() er tilføjet i PublicKeyCredential-API'et for at bestemme de WebAuthn-funktioner, der understøttes af browseren.
- Der er tilføjet en pause()-egenskab til Atomics-objektet for at informere om, at koden afventer frigivelse af låsen.
- WebCrypto-API'et har nu støtte for nøgleudvekslingsskemaet X25519, som kan bruges via SubtleCrypto-grænsefladen (metoderne generateKey, importKey, exportKey, deriveKey og deriveBits).
- WebAssembly har fået muligheden for at bruge 64-bits pegepinde (Memory64), hvilket muliggør arbejde med lineære hukommelsesområder, der overstiger 4 GB. Ændringen tilføjer ikke nye WebAssembly-instruktioner, men gør det muligt at bruge 64-bits indekser i eksisterende instruktioner til tabeller og hukommelsesområder. Arbejde i Memory64-tilstand medfører mærkbare overhead-omkostninger — afhængigt af belastningstypen observeres en hastighedsnedsættelse fra 10% op til det dobbelte.
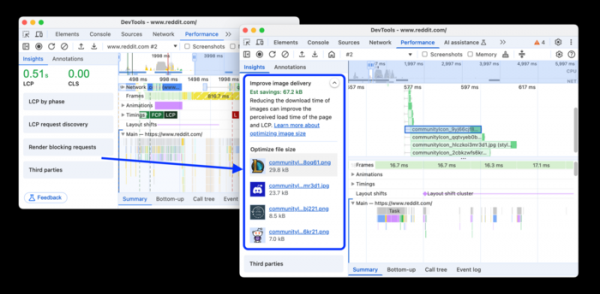
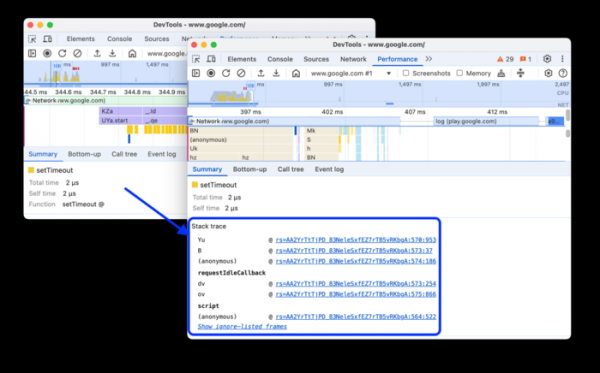
- Mulighederne for webudvikler værktøjer er blevet udvidet. Der er sikret bevarelse af chat-historikken med AI-assistenten mellem sessioner. Panelet "What’s new" er tilføjet med en oversigt over ændringerne i den nye version. Der er tilføjet mulighed for at placere scripts på en ignorliste for at udelukke dem fra visningen på performance profiling-diagrammet. I Performance-panelet under fanen Insights er billeder, som kan optimeres i størrelse, blevet fremhævet, og under fanen Summary vises staksporing af JavaScript-kald (inklusive asynkrone kald).


Udover nye funktioner og fejlrettelser er 12 sårbarheder blevet udbedret i den nye version. Mange af sårbarhederne er blevet opdaget som følge af automatiseret testning ved hjælp af værktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. To problemer, der medfører adgang til allerede frigjort hukommelse i V8-motoren og Skia-biblioteket, er vurderet med høj risiko. Kritiske problemer, der muliggør at omgå alle niveauer af browserbeskyttelse og udføre kode på systemet uden for sandbox-miljøet, er ikke blevet identificeret. I forbindelse med programmet for kontante præmier for opdagelse af sårbarheder har Google udbetalt 2 præmier til en samlet værdi af 9000 USD (én præmie på $7000 og én på $2000). Beløbet for den ene præmie er endnu ikke bestemt.
Kilde: opennet.ru
