

Forsikringsselskabet GEICO har offentliggjort en foreløbig udgave af værktøjet TuxTape, der muliggør opbygning af en egen infrastruktur til at skabe, samle og levere live-patches til Linux-kernen. Live-patches gør det muligt at anvende rettelser på Linux-kernen i realtid uden genstart eller nedlukning af systemet. Projektets kode er skrevet i Rust og distribueres under Apache 2.0-licensen.
Live-patches, der retter sårbarheder, tilbydes af virksomheder som Red Hat, Oracle, Canonical og SUSE for deres distributioner, men de åbne dele er kun de lavniveau værktøjer til arbejdet med patches, mens selve patches dannes bag lukkede døre. Distributionerne Gentoo og Debian har forsøgt at udvikle åbne projekter som elivepatch og linux-livepatching, men den første har været i en forsømt tilstand i 6 år, og den anden er stoppet på testprototype-udviklingsstadiet.
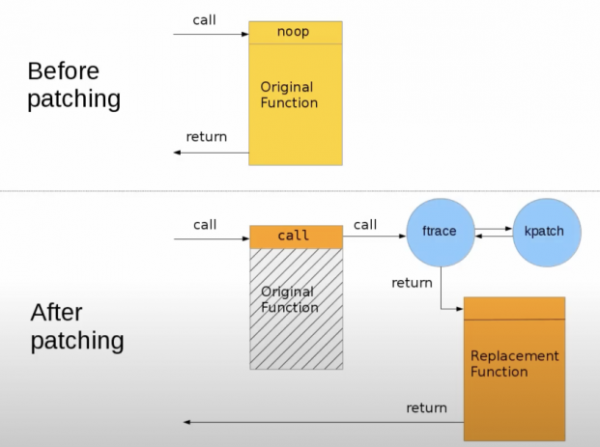
TuxTape sigter mod at organisere arbejdet med et eget system til oprettelse og levering af live-patches, der ikke er afhængig af tredjepartsleverandører og kan tilpasses til enhver Linux-kernel, ikke kun til kerner fra specifikke distributioner. TuxTape kan generere live-patches, der er kompatible med værktøjet kpatch, udviklet af Red Hat (udover kpatch findes der lignende værktøjer: kGraft fra SUSE, Ksplice fra Oracle og universel livepatch). Patches dannes som indlæselige kernelmoduler, der erstatter funktioner i kernen ved at anvende ftrace-subsystemet til at omdirigere til nye funktioner, der er inkluderet i modulet.
TuxTape kan overvåge oplysninger om sikkerhedsrettelser i Linux-kernen, der offentliggøres i mailinglisten linux-cve-announce og i Git-repositoriet, rangordne sårbarheder efter farlighed, bestemme anvendeligheden for understøttede Linux-kerner og generere live-patches baseret på almindelige patches til LTS-grene af kernen. Anvendeligheden af de oprindelige patches vurderes gennem profilering af kernelbygninger. Patches, der ikke påvirker den målrettede kerne, ignoreres.
TuxTape inkluderer et system til at overvåge nye sårbarheder i kernen, en patch- og sårbarheds databaseskaber, server til opbevaring af metadata, et system til styresystembygning, en kernelbygger, en patchgenerator, et patcharkiv, en klient til modtagelse af patches til slutværter og et interaktivt interface til håndtering af genereringen af live-patches.
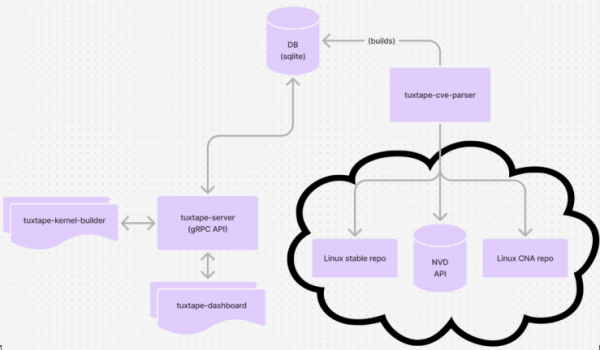
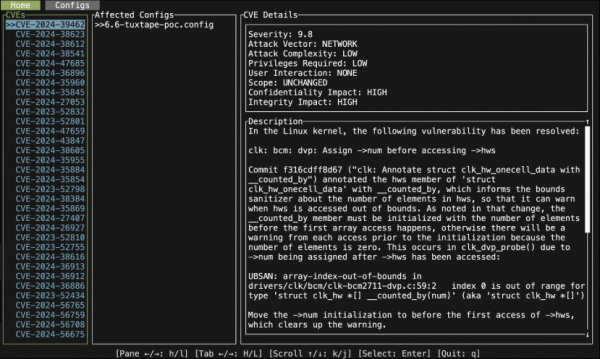
Udviklingen er i en eksperimentel prototypefase. Til indledende tests foreslås: tuxtape-cve-parser til at analysere oplysninger om sårbarheder og opbygge en database med patches; tuxtape-server med implementering af gRPC-interface til tjenester, der genererer patches; tuxtape-kernel-builder til at kompilere kernen i en specifik konfiguration og skabe en byggeprofil; tuxtape-dashboard - et kommandolinjegrænseflade til vurdering og oprettelse af live-patches baseret på de oprindelige patches hentet fra tuxtape-server.
Kilde: opennet.ru
