

Udgivelsen af Netflow/IPFIX/sFlow samler Xenoeye 25.02 er offentliggjort. Samleren gør det muligt at indsamle statistik om trafikstrømme fra forskellige netværksenheder, der sendes ved brug af protokoller som Netflow v5, v9, IPFIX og sFlow, behandle data, generere rapporter og opbygge grafer. Projektets kerne er skrevet i C, og koden distribueres under ISC-licensen.
Samleren aggregerer netværkstrafik efter valgte felter og eksporterer data til PostgreSQL. På baggrund af disse data kan man opbygge rapporter, grafer (ved brug af gnuplot, scripts i Python + Matplotlib) eller dashboards i Grafana. Derudover kan samleren køre brugerdefinerede scripts, når tærskler overskrides eller når trafikken falder under tærsklerne.
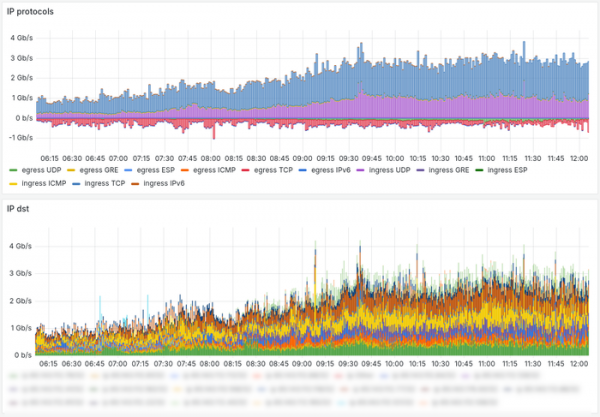
Til beregning af den aktuelle trafik hastighed anvendes glidende gennemsnit. Mekanismen, der overvåger overskridelse af tærskler, er beregnet til at advare om DoS/DDoS-angreb og starte undertrykkelse ved hjælp af BGP-annoncer (Flowspec eller Blackhole). Samleren leveres med et eksempel på et Telegram-bot-script, der kan advare i messenger om anomalier. Samleren kræver ikke mange ressourcer, da den kan behandle trafik fra små netværk på Raspberry/Orange Pi eller i en virtuel maskine med 2-4 GB RAM.
Ændringer i den nye version:
- Understøttelse af sFlow-protokollen er blevet tilføjet, hvor der er implementeret mulighed for at parre indholdet (payload) af netværkspakker og udtrække information om DNS og TLS (HTTPS) SNI. Hostingudbydere og datacenter ejere kan bruge denne funktion til at bekæmpe phishing og vurdere, hvilke domains og hjemmesider der hostes i netværket.
- Understøttelse af indlejrede/ hierarkiske overvågningsobjekter er blevet tilføjet, hvilket gør det muligt at forenkle nogle konfigurationer med et stort antal objekter og forbedre behandlingsydelsen i forhold til en „flad” liste af overvågningsobjekter.
- Mulighed for klassificering af interfaces er blevet tilføjet — trafik fra valgte netværksinterfaces af routere eller switcher kan ignoreres eller behandles på en særlig måde.
- Muligheden for at overvåge ikke kun spikes i trafikken, men også fald under tærskler, er blevet tilføjet, hvilket kan være nyttigt til indirekte overvågning af individuelle servere eller tjenester.
- Muligheden for at ændre trafikgrænser uden genstart af indsamleren er blevet tilføjet. Mekanismen er designet til situationer, hvor brugere automatisk beregner grænser baseret på tidligere perioders statistik og periodisk opdaterer grænserne i indsamleren.
- En LXC-container til hurtig implementering og test af indsamleren er blevet tilføjet. Containeren indeholder indsamleren med forudinstallerede overvågningsobjekter, PostgreSQL og Grafana.
Kilde: opennet.ru
