

Google har udgivet en version af webbrowseren Chrome 136. Samtidig er der en stabil udgave af det frie projekt Chromium, som fungerer som basis for Chrome. Browseren Chrome adskiller sig fra Chromium ved at anvende Googles logoer, have et system til at sende underretninger i tilfælde af nedbrud, moduler til afspilning af copy-protected videoindhold (DRM), et system til automatisk installation af opdateringer, konstant aktivering af sandbox-isolering, levering af nøgler til Google API og transmission af RLZ-parametre ved søgninger. For dem, der har brug for mere tid til opdatering, understøttes der en separat Extended Stable-udgave, der varer i 8 uger. Den næste udgivelse af Chrome 137 er planlagt til den 27. maj.
Hovedændringer i Chrome 136:
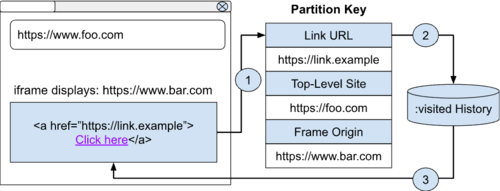
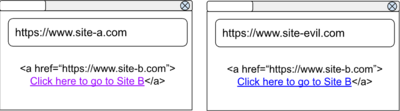
- Der er tilføjet beskyttelse mod lækage af information om tidligere besøgte sider, som opstår ved anvendelse af CSS-pseudoklassen ":visited", der tillader tilpasning af udseendet af tidligere åbne links. Indtil version Chrome 136 førte et klik på et link til en ændring af udseendet af dette link på alle hjemmesider, der viste linket, uanset hvilken hjemmeside overgangen blev initieret fra. På sin egen hjemmeside kunne en angriber bestemme, om brugeren tidligere havde åbnet de links, som interesserede ved at analysere ændringen i udseendet af disse links. For eksempel, hvis man opretter en liste over links til forskellige sider, vil tidligere besøgte sider i denne liste blive markeret af browseren i en anden farve, hvilket gør det muligt at konkludere, om linksene tidligere er blevet åbnet.
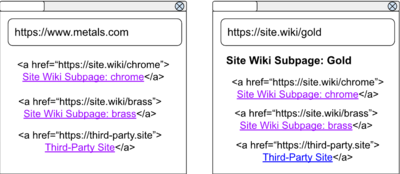
For at blokere for lækager af information om besøgte links i Chrome er der implementeret isolering af behandlingen af selector ":visited" i forbindelse med den besøgte hjemmeside, dvs. elementer styles nu kun med ":visited", hvis de tidligere er blevet åbnet fra den nuværende hjemmeside og i forbindelse med den aktuelle iframe. Isoleringen er implementeret gennem hashing af stilen på de besøgte links ved brug af tre komponenter som nøgle - linket, det øverste domæne og hosten, der anvendes i iframen.

For example, if there was a transition from site "A" via a link, that link will henceforth be highlighted only on site "A" and will remain unchanged on the attacking site. An exception is made only for iframes loaded from the main site (same-origin) and links to the current site. Thus, when opening site "A", links leading to site "A" will be highlighted even if the transitions to them were from another site, but other links will only be highlighted if the transitions were from site "A".


In Firefox, protection against such leaks was added in 2010, but there were methods to bypass it. For example, in 2024, in Firefox 122, the ability to analyze pixel color using filters that utilize the currentColor parameter, as well as manipulations with the canvas tag in SVG, was eliminated.
- The version for Android has implemented the transmission of servere Google telemetry with data about APK packages downloaded through the browser. So far, the functionality is limited to sending telemetry, but in the future, it will be used for issuing warnings and blocking the download of malicious APK files. The check is performed only when the enhanced protection mode is enabled in the browser settings (Safe Browsing > Enhanced protection).
- For remote debugging, it is now required to specify a separate directory for data, which must be specified at launch using the "—user-data-dir" parameter, to be used alongside the "—remote-debugging-pipe" or "—remote-debugging-port" parameters. When using the default directory in Windows, Linux, and macOS, remote debugging will no longer work. The reason for the change is to counteract malicious software that uses remote debugging to extract data from Google Chrome. When using a separate directory, a different encryption key is applied, preventing access to user workspace data in the main directory. This change only applies to Chrome and does not affect Chromium.
- The design of scrollbars has been modernized on Linux and Windows platforms. When inactive, the scrollbar is hidden and appears only when scrolling resumes on the page. Settings for enabling the new scrollbar design have been proposed at chrome://flags#fluent-overlay-scrollbars and chrome://flags#fluent-scrollbars.


- I CSS-funktionen attr() er argumentet af typen «string» omdøbt til «raw-string» i overensstemmelse med beslutningen fra arbejdsgruppen, der koordinerer udviklingen af CSS-specifikationer. Ændringen er designet til at fjerne forvirring forårsaget af ligheden mellem udtryk som «attr(foo type())» og «attr(foo string)».
- I API'en ProgressEvent, der anvendes til at oprette indeks for fremdrift, er de attributter «loaded» og «total» ændret fra typen «unsigned long long» til typen «double», hvilket svarer til opførelsen af HTML-elementet
- For at undgå specialtegn i strenge, der bruges inden for regulære udtryk, er der foreslået en statisk metode «RegExp.escape». Strenge, der er escaperet ved hjælp af RegExp.escape, kan sikkert anvendes som mønster i konstruktøren RegExp().
- Webstedet har tilladelse til automatisk at oprette Passkey-nøgler baseret på eksisterende legitimationsoplysninger, der allerede er gemt for dette websted. Oprettelsen af Passkey sker uden at vise en separat modal dialog, hvis brugeren tidligere har bekræftet oprettelsen af legitimationsoplysninger for webstedet.
- Der er tilføjet CSS-egenskaben dynamic-range-limit for at begrænse den maksimale lysstyrke af HDR-indhold.
- I API'en Speculation Rules (), der anvendes til at konfigurere forudindlæsning af ressourcer, er det nu muligt at angive et valgfrit felt «tag» til sporingskilder. Indholdet af dette felt vil blive sendt via HTTP-headeren Sec-Speculation-Tags.
- I WebRTC og API'en MediaRecorder er der tilføjet support for codec H265 (HEVC) ud over de tidligere understøttede VP8, H.264, VP9 og AV1.
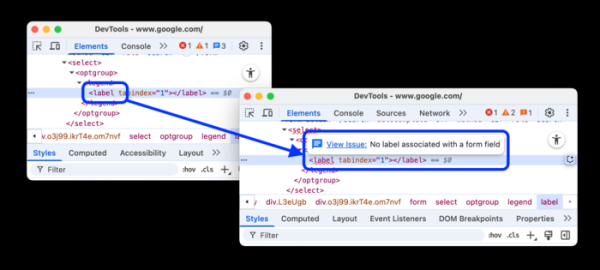
- I værktøjerne til webudviklere er mulighederne i panelet til performanceanalyse blevet udvidet. Der er tilføjet rapporter om forespørgsler, der bruger det gamle HTTP/1.1-protokol, effektivitetsanalyser af cache og optimering ved hjælp af egenskaben font-display. På siden «Privatliv og sikkerhed > Privatliv > Tredjeparts-cookies» er muligheden for at søge efter individuelle cookies blevet tilføjet. Der er tilføjet en eksperimentel mulighed for at vise tips om problemer med elementer og attributter i DOM.

Udover nye funktioner og fejlrettelser er der i den nye version rettet 8 sårbarheder. Mange af sårbarhederne blev identificeret som følge af automatiserede test med værktøjerne AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Der er ikke identificeret kritiske problemer, der gør det muligt at omgå alle niveauer af browserbeskyttelse og eksekvere kode i systemet uden for sandbox-miljøet. I forbindelse med programmet for udbetaling af pengepræmier for opdagelse af sårbarheder har Google udbetalt 4 præmier i alt 10.000 USD (én præmie på $5000, to præmier på $2000 og én på $1000).
Kilde: opennet.ru
