

Red Hat har præsenteret udgivelsen af distributionssystemet Red Hat Enterprise Linux 10. De færdige installationsbilleder er blevet forberedt til registrerede brugere af Red Hat Customer Portal (for at evaluere funktionaliteten kan offentligt tilgængelige ISO-billeder af CentOS Stream 10 og gratis RHEL-udviklersamlinger anvendes). Udgivelsen er dannet til arkitekturerne x86_64, s390x (IBM System z), ppc64le (POWER9) og Aarch64 (ARM64).
Som grundlag for RHEL 10-versionen anvendes pakkebasen fra projektet CentOS Stream 10, som positioneres som upstream for RHEL, hvilket giver tredjepartsaktører mulighed for at kontrollere forberedelsen af pakker til RHEL, foreslå ændringer og påvirke de trufne beslutninger. I henhold til den 13-årige supportcyklus for distributionssystemet vil RHEL 10 blive vedligeholdt indtil 2035 + 3 års betalt udvidet support. Opdateringer til RHEL 9 vil fortsætte med at blive udgivet indtil slutningen af maj 2032, mens RHEL 8 vil fortsætte indtil 2029.
RHEL-pakkerne er ikke tilgængelige i det offentlige arkiv git.centos.org og leveres til virksomhedens kunder kun gennem den lukkede sektion af hjemmesiden, hvor der gælder en brugeraftale (EULA), som forbyder redistribuering af data, hvilket ikke tillader brug af disse pakker til at oprette afledte distributioner. Kildekoden til RHEL forbliver tilgængelig i CentOS Stream-arkivet, men det er ikke fuldstændigt synkroniseret med RHEL, og versionerne af pakkerne i det er ikke altid ens med pakkerne fra RHEL. Rocky Linux, Oracle og SUSE gengiver kildekoden til RPM-pakkerne fra RHEL-udgivelserne inden for projektet OpenELA.
Vigtige ændringer:
- X.org Server og relaterede komponenter er fjernet fra leverancen. Den grafiske stak, der er baseret på Wayland-protokollen, er aktiveret som standard. Muligheden for at køre X11-applikationer i en Wayland-session sikres ved hjælp af DDX-serveren XWayland (kun pakken "xorg-x11-server-Xwayland" er tilbage).
- Skrivebordsmiljøet er opdateret til GNOME 47-versionen. I den klassiske GNOME-session er en oversigtsfunktion tilgængelig for visning af åbne vinduer, som tidligere kun var tilgængelig i standard GNOME-sessionen. Qt-bibliotekerne er opdateret til version 6.7. Qt5-pakker er fjernet fra leverancen (kun støtte for Qt 6 er tilbage).
- Levering af rpm-pakker til Firefox, GIMP, LibreOffice, Inkscape og Thunderbird er blevet stoppet. For installation af Firefox og Thunderbird er der sørget for automatisk download og installation af pakker i Flatpak-format via det eksterne repository flatpaks.redhat.io.
- Lydserveren PulseAudio er blevet udskiftet med pakken PipeWire.
- Udviklerpakkerne er blevet opdateret: GCC 14.2, LLVM 19.1.7, Python 3.12, Ruby 3.3, OpenJDK 21, Rust 1.84.1, Go 1.23, Node.js 22, Perl 5.40, PHP 8.3, Git 2.45, Subversion 1.14, SystemTap 5.1, Valgrind 3.23.0.
- Serverpakkerne er blevet opdateret: OpenSSH 9.9, nginx 1.26, Apache HTTPD 2.4.62, Varnish Cache 7.4, Squid 6.10, MariaDB 10.11, MySQL 8.4, PostgreSQL 16, PCP 6.3.0, Grafana 10.2.6, libreswan 4.15, Pacemaker 2.1.8, 389-ds-base 3.0.4, Podman 5.0.
- Systempakkerne er blevet opdateret: Linux-kernen 6.12, glibc 2.39, binutils 2.41, NSS 3.101, gnutls 3.8.9, polkit 125, DNF 4.20 og RPM 4.19.
- Nye pakker er tilføjet: tuned-ppd (i stedet for power-profiles-daemon), libcpuid og dnsconfd (baggrundsprocess til caching af DNS). På grund af overgangen af Redis-databasesystemkoden til en proprietær licens er Valkey blevet foreslået som en fork i stedet for Redis. Kea DHCP er blevet anvendt i stedet for ISC DHCP-serveren. En zlib-ng-compat-pakke er blevet anvendt i stedet for zlib.
- I DNF-pakkeadministratoren er standardindstillingen for download af metadata fra filerne, der er inkluderet i pakker (filelist), deaktiveret. Disse data bruges sjældent, men de fylder meget og nedsætter hastigheden. For at arbejde med PGP i DNF og RPM er rpm-sequoia-biblioteket anvendt.
- Eksperimentel støtte til filsystemet Composefs er blevet tilføjet, implementeret som et lag oven på FS OverlayFS og EROFS, optimeret til effektiv deling af indhold fra flere monterede diskbilleder.
- Der er givet eksperimentel (Technology Preview) support til AMD SEV, SEV-SNP og SEV-ES teknologier i KVM-hypervisoren.
- For new users created through the Anaconda installer interface, administrator rights are granted by default (a special setting is available to disable this behavior). The installer also offers a new interface for selecting time zones. The RDP protocol is used for remote access to the installer instead of VNC.
- Der er tilføjet support til krypteringsalgoritmer, der er modstandsdygtige over for brute force på kvantecomputere. Disse algoritmer er tilgængelige i OpenSSL, OpenSSH og i systemets kryptografiske politikker (crypto-policies). I OpenSSL er der tilføjet en funktion til at oprette filer med certifikater og nøgler i PKCS #12-format, der opfylder FIPS-kravene. I stedet for openssl-pkcs11-motoren er pkcs11-provider anvendt, hvilket muliggør brugen af hardware-nøgler i apache httpd, libssh, bind og andre applikationer, der bruger OpenSSL. Adgangsrettighederne til SSH-host-nøgler er ændret fra 0640 til 0600 (kun ejeradgang). I GnuTLS er der tilføjet støtte til komprimering af certifikater ved hjælp af zlib, brotli og zstd.
- Ud over GnuPG er Sequoia kommandolinjeværktøjet (værktøjer som sq og sqv) inkluderet med implementeringen af OpenPGP-standarden (RFC-4880) i Rust.
- Som standard er den forudsigelige navngivningsmetode for netværksgrænseflader aktiveret (net.ifnames=1). I NetworkManager er der aktiveret en mekanisme til identifikation af duplikerede adresser for IPv4. IP-adresser DAD (Duplicate Address Detection) for at forhindre tildeling af den samme IP-adresse på forskellige systemer i det lokale netværk.
- Brugen af et separat /boot-partition i diskbilleder (f.eks. i systembilleder til AWS og KVM) er blevet stoppet.
- SELinux-værktøjer, der kører i brugerens rum (libsepol, libselinux, libsemanage, policycoreutils, checkpolicy, mcstrans) er opdateret til version 3.8, som implementerer parameteren «audit2allow -C» til output i CIL-format (Common Intermediate Language). Værktøjet sandbox har fået tilføjet understøttelse af Wayland-protokollen.
- Keylime-komponenten har fået støtte til enhedsidentifikation via IDevID (Initial Device Identity) og IAK (Initial Attestation Key), og TLS 1.3-protokollen er blevet aktiveret som standard.
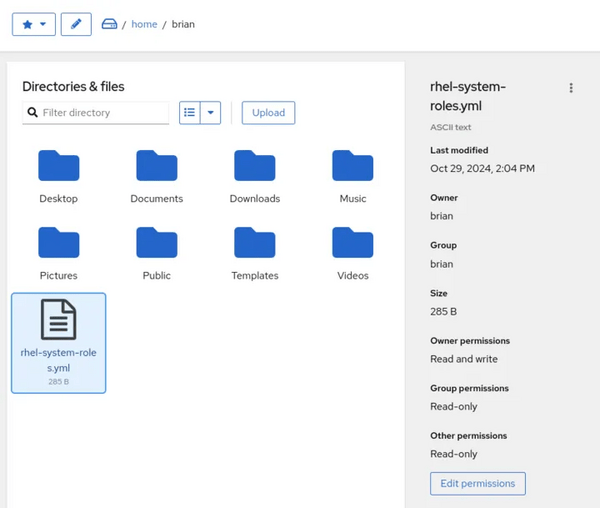
- Webkonsollen tilbyder en ny filhåndterer (pakke cockpit-files), der gør det muligt at administrere filer og mapper.

- I serveren CUPS-udskrivning har som standard deaktiveret drift i mDNS og broadcast-tilstande, der er blevet involveret i nyligt opdagede fjernudnyttede sårbarheder.
- Glibc includerer optimerede versioner af memcpy og memmove-funktionerne, der er tilpasset AMD Zen 3 og Zen 4 processorer.
- Et stort antal nye drivere er blevet tilføjet, herunder drivere til den indbyggede QAT (QuickAssist Technology) accelerator i Intel-processorer, der tilbyder midler til at accelerere beregninger anvendt til komprimering og kryptering.
- Pakkerne TigerVNC, Totem, power-profiles-daemon, gedit, gtkmm, WebKitGTK, Evolution, Festival, Eye of GNOME, Cheese og Tweaks er blevet fjernet.
- Leveringen af pakker er ophørt: sendmail (det anbefales at skifte til postfix), redis, dhcp, dhcp-client, mod_security (flyttet til EPEL), spamassassin (flyttet til EPEL), xsane, runc.
- Pakkerne squashfs og wget samt grænsefladerne utmp og utmpx i glibc er blevet erklæret forældede.
Kilde: opennet.ru
