

Google har udgivet version 142 af webbrowseren Chrome. Samtidig er der en stabil version af det frie projekt Chromium tilgængelig, som danner grundlag for Chrome. Browseren Chrome adskiller sig fra Chromium ved at bruge Google-logoer, inkludere et system til at sende meddelelser i tilfælde af nedbrud, moduler til afspilning af kopibeskyttet videoinhold (DRM), have en automatisk opdateringsfunktion, konstant aktivere Sandbox-isolation, levere nøgler til Google API og overføre RLZ-parametre under søgninger. For dem der har brug for mere tid til at opdatere, understøttes en separat Extended Stable-gren i op til 8 uger. Den næste udgivelse af Chrome, version 143, er planlagt til den 2. december.
De vigtigste ændringer i Chrome 142:
- Beskyttelse mod adgang til lokale systemer ved interaktion med offentlige websteder er blevet inkluderet. Ved anmodninger fra et websted i et offentligt eller internt netværk (intranet) til IP-adresser lokale systemer eller loopback-interfacet (127.0.0.0/8) vil browseren vise brugeren en dialogboks for at bekræfte operationen. Beskyttelsen gælder for forsøg på at indlæse ressourcer, fetch()-anmodninger og iframe-indsættelser. Beskyttelsen gælder endnu ikke for forbindelser via WebSockets, WebTransport og WebRTC, men vil blive tilføjet for disse teknologier senere.
Adgang til interne ressourcer bruges af ondsindede aktører til at udføre CSRF-angreb på routere, adgangspunkter, printere, virksomheders webgrænseflader og andre enheder og tjenester, der kun accepterer anmodninger fra det lokale netværk. Desuden kan scanning af interne ressourcer bruges til indirekte identifikation eller indsamling af oplysninger om det lokale netværk.
- Der er foreslået et ensartet, forenklet interface til tilknytning til en Google-konto og synkronisering af data som gemte adgangskoder og bogmærker. Synkronisering er integreret med login til kontoen og præsenteres ikke som en separat funktion i indstillingerne. Brugere kan tilslutte Chrome til deres Google-konto og bruge den til at gemme adgangskoder, bogmærker, besøgsstatistik og faner. Denne funktion er i øjeblikket aktiveret for en del af brugerne, og dækningen vil gradvist blive udvidet.
- En ny procesisoleringsmodel — 'Origin Isolation' — er blevet aktiveret, hvor hver kilde til indhold (origin — en kombination af protokol, domænet og port, for eksempel «https://foo.example.com»), isoleres i en separat rendering proces. Da en øget fragmentering af isolationen kan føre til højere hukommelsesforbrug og øget CPU-belastning, aktiveres den nye isolationsmetode kun på systemer med mere end 4 GB RAM. På mindre kraftfuldt udstyr vil den gamle isolationsmetode fortsat blive brugt, hvor alle forskellige indholdskilder for et enkelt websted (for eksempel foo.example.com og bar.example.com) isoleres i en separat proces.
- På systemer med Windows og macOS, hvor der ikke anvendes centraliseret Chrome-administration, er der implementeret automatisk deaktivering af tvangsmæssigt installerede browserudvidelser, hvor der er fundet ubetydelige overtrædelser af reglerne i Chrome Web Store. Ubetydelige overtrædelser inkluderer tilstedeværelsen af potentielle sårbarheder, påtvingelse af udvidelsen uden brugerens viden, manipulation af metadata, overtrædelse af reglerne for håndtering af brugerdata og vildledning om funktionaliteten. Hvis brugeren ønsker det, kan den deaktiverede udvidelse genaktiveres.
- I Android-versionen, i lighed med desktop-versioner, er der implementeret en advarsel om bedrageriske sider, der er opdaget af en stor sprogmodel baseret på indholdsanalysen. Brugen af AI anvendes i den udvidede browserbeskyttelsesfunktion (Enhanced Safe Browsing). AI-modellen køres på klientsiden, men hvis der opstår mistanke om tvivlsomt indhold, udføres der en yderligere kontrol på Googles servere.
- I implementeringen af DTLS-protokollen (Datagram Transport Layer Security, svarende til TLS for UDP), der anvendes til WebRTC-forbindelser, er det inkluderet brug af post-kvante krypteringsalgoritmer.
- Implementeringen af lagring af aktiveringsstatus, der angives ved brugeraktivitet på siden, efter at man har navigeret til en anden side med samme domæne. Lagring af aktivering vil forenkle udviklingen af flersidede webapplikationer og løse problemer som f.eks. fokus på input, når webstedet viser sit virtuelle tastatur.
- I CSS er der tilføjet pseudoklasserne «:target-before» og «:target-after» til at bestemme de forrige og næste markører i forhold til den nuværende rulleposition («:target-current»).
- I stilarbejdere ("@container") og funktionen "if()" er brugen af range-syntaks (Range Syntax) tilladt, som defineret i Media Queries Level 4-specifikationen. Dette muliggør brugen af almindelige matematiske sammenligningsoperatorer og logiske operatorer til at bestemme værdidiagrammer. For eksempel kan man nu angive "@container style(—inner-padding > 1em)" og "background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);"
- I elementerne «<button>» og «<a>» er der tilføjet støtte til attributten «interestfor», som kan bruges til at organisere handlinger, for eksempel vise et pop-up-vindue, når brugeren viser interesse for elementet. Browseren betragter situationer som at føre musemarkøren hen over elementet, trykke på genvejstaster eller holde fingeren på en touchscreen som tegn på at vise interesse. Når interessen opdages på et element med attributten «interestfor», genererer browseren en begivenhed kaldet InterestEvent.
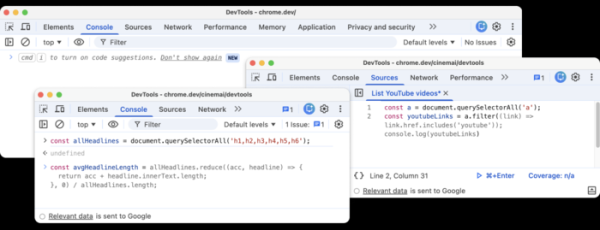
- Der er foretaget forbedringer i værktøjerne til webudviklere. En knap til hurtig adgang til AI-assistenten er blevet tilføjet i øverste højre hjørne. Kontekstmenu-elementet "Ask AI" er omdøbt til "Debug with AI" og udvidet med muligheden for at udføre direkte handlinger afhængigt af konteksten. AI-assistenten Gemini kan nu generere anbefalinger med kode i webkonsollen og kodepanelet.

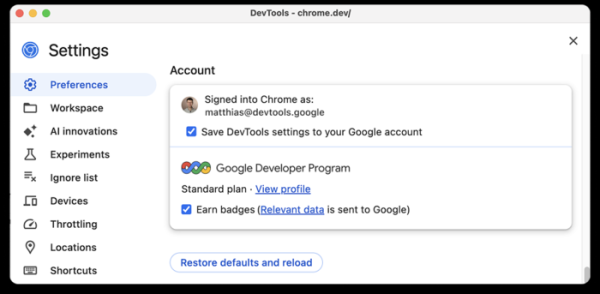
Der er sikret integration med GDP-tjenesten (Google Developer Program) i værktøjerne til webudviklere. Udvikleren kan nu oprette forbindelse til sin GDP-profil direkte fra Chrome DevTools og få bonusser for at udføre bestemte opgaver i dette interface.

Udover nyhederne og fejlrettelserne er der i den nye version rettet 20 sårbarheder. Mange af sårbarhederne blev identificeret gennem automatiseret testning med værktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Der er ikke identificeret kritiske problemer, der tillader omgåelse af alle beskyttelseslag i browseren og udførelse af kode i systemet uden for sandbox-miljøet. I forbindelse med belønningsprogrammet for opdagelse af sårbarheder har Google indført 20 præmier til en samlet værdi af 130.000 amerikanske dollars (to præmier á 50.000 dollars, én præmie på 10.000 dollars og tre præmier på 3.000 dollars, to præmier på 2.000 dollars og tre præmier på 1.000 dollars). Størrelsen på otte præmier er endnu ikke fastsat.
Yderligere kan det nævnes, at der er identificeret en endnu ikke rettet sårbarhed i Blink-motoren, som fører til nedbrud og fryse af browseren, når visse JavaScript-koder køres. Sårbarheden skyldes arkitekturproblemer i renderingsmotoren, relateret til manglen på begrænsninger for intensiteten af opdateringer af egenskaben „document.title“. Fraværet af begrænsninger muliggør brug af „document.title“ til at foretage dusinvis af millioner af ændringer i DOM'et per sekund, hvilket efter et par sekunder fører til fryser af grænsefladen på grund af blokeringen af hovedtråden og betydeligt hukommelsesforbrug, og efter 15-60 sekunder afslutter browseren uventet arbejdet.
Kilde: opennet.ru
