

Virksomheden Wiz har offentliggjort resultaterne af analysen af aktiviteterne fra ormene Shai-Hulud 2, hvorunder der i NPM-repositoriet blev offentliggjort skadelige versioner af mere end 800 pakker, der samlet set har over 100 millioner downloads. Efter installationen af den inficerede pakke aktiverer ormen sig selv, søger efter fortrolige oplysninger, offentliggør nye skadelige versioner (ved opdagelse af en forbindelse til NPM-repositoriet) og gør de fundne fortrolige oplysninger offentligt tilgængelige ved at oprette nye repositories på GitHub.
Der er identificeret over 30.000 repositories på GitHub, der indeholder data, som ormen har opfanget. Omkring 70% af disse repositories indeholder filen content.json, i 50% findes filen truffleSecrets.json, og i 80% er environment.json, som indeholder adgangsnøgler, fortrolige oplysninger og miljøvariabler, der er fundet på systemet hos udvikleren, der har installeret den skadelige pakke. Derudover er der fundet omkring 400 filer actionsSecrets.json i disse repositories, som indeholder nøgler, fundet i miljøer til GitHub Actions.
I filerne contents.json var der over 500 unikke brugernavne og tokens til forbindelse til GitHub. I filerne truffleSecrets.json var der fortrolige oplysninger, der blev fundet som følge af kørsel af TruffleHog-værktøjet på det inficerede system, som indsamler mere end 800 typer data, herunder adgangsnøgler, krypteringsnøgler, adgangskoder og tokens, der anvendes i forskellige tjenester, cloud-miljøer, produkter og databaser. I truffleSecrets.json blev der identificeret over 400.000 unikke poster, hvoraf omtrent 2,5% (~10.000) blev verificeret.
Det antages, at de fortrolige oplysninger, der er blevet gjort offentligt tilgængelige, kan blive udgangspunktet for en ny bølge af angreb, da mange data forbliver aktuelle. For eksempel viste verificeringen, at 60% af adgangstokens til NPM, der blev opfanget fra inficerede systemer, stadig er aktive.
Rapporten indeholder også samlet statistik baseret på analysen af miljøvariabler fra de inficerede systemer. 23% af ormens kørsel skete på udviklernes computere, mens 77% fandt sted i miljøer for kontinuerlig integration (60% GitHub Actions, 5% Jenkins, 5% GitLab CI, 3% AWS CodeBuild). 87% af systemerne kørte Linux, 12% macOS og 1% Windows. 76% af kørselerne fandt sted i containere, og 13% i de primære systemer.
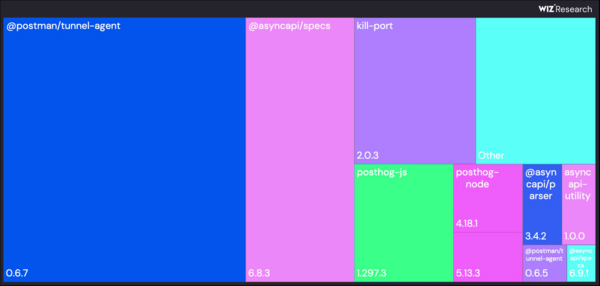
60 % af alle infektioner skyldtes installation af ondsindede pakker @postman/tunnel-agent-0.6.7 og @asyncapi/specs-6.8.3. I 99 % af tilfældene blev ormene aktiveret ved kørsel af kommandoen "node setup_bun.js", angivet i package.json under preinstall-sektionen (de resterende 1 % skyldes sandsynligvis testforsøg).
Kilde: opennet.ru
